

Les clients de Terre de Son, qui achètent en ligne ou en magasin du matériel de sonorisation, de DJ, d'éclairage ou de home studio, pourraient être concernés par une fuite de données mise en vente le 31 octobre 2026 sur un forum cybercriminel. Selon la revendication, la base proposée réunirait des adresses, des commandes et des fiches clients enregistrées de 2013 à 2026. L'enseigne n'a pas confirmé publiquement ce piratage présumé à ce stade.
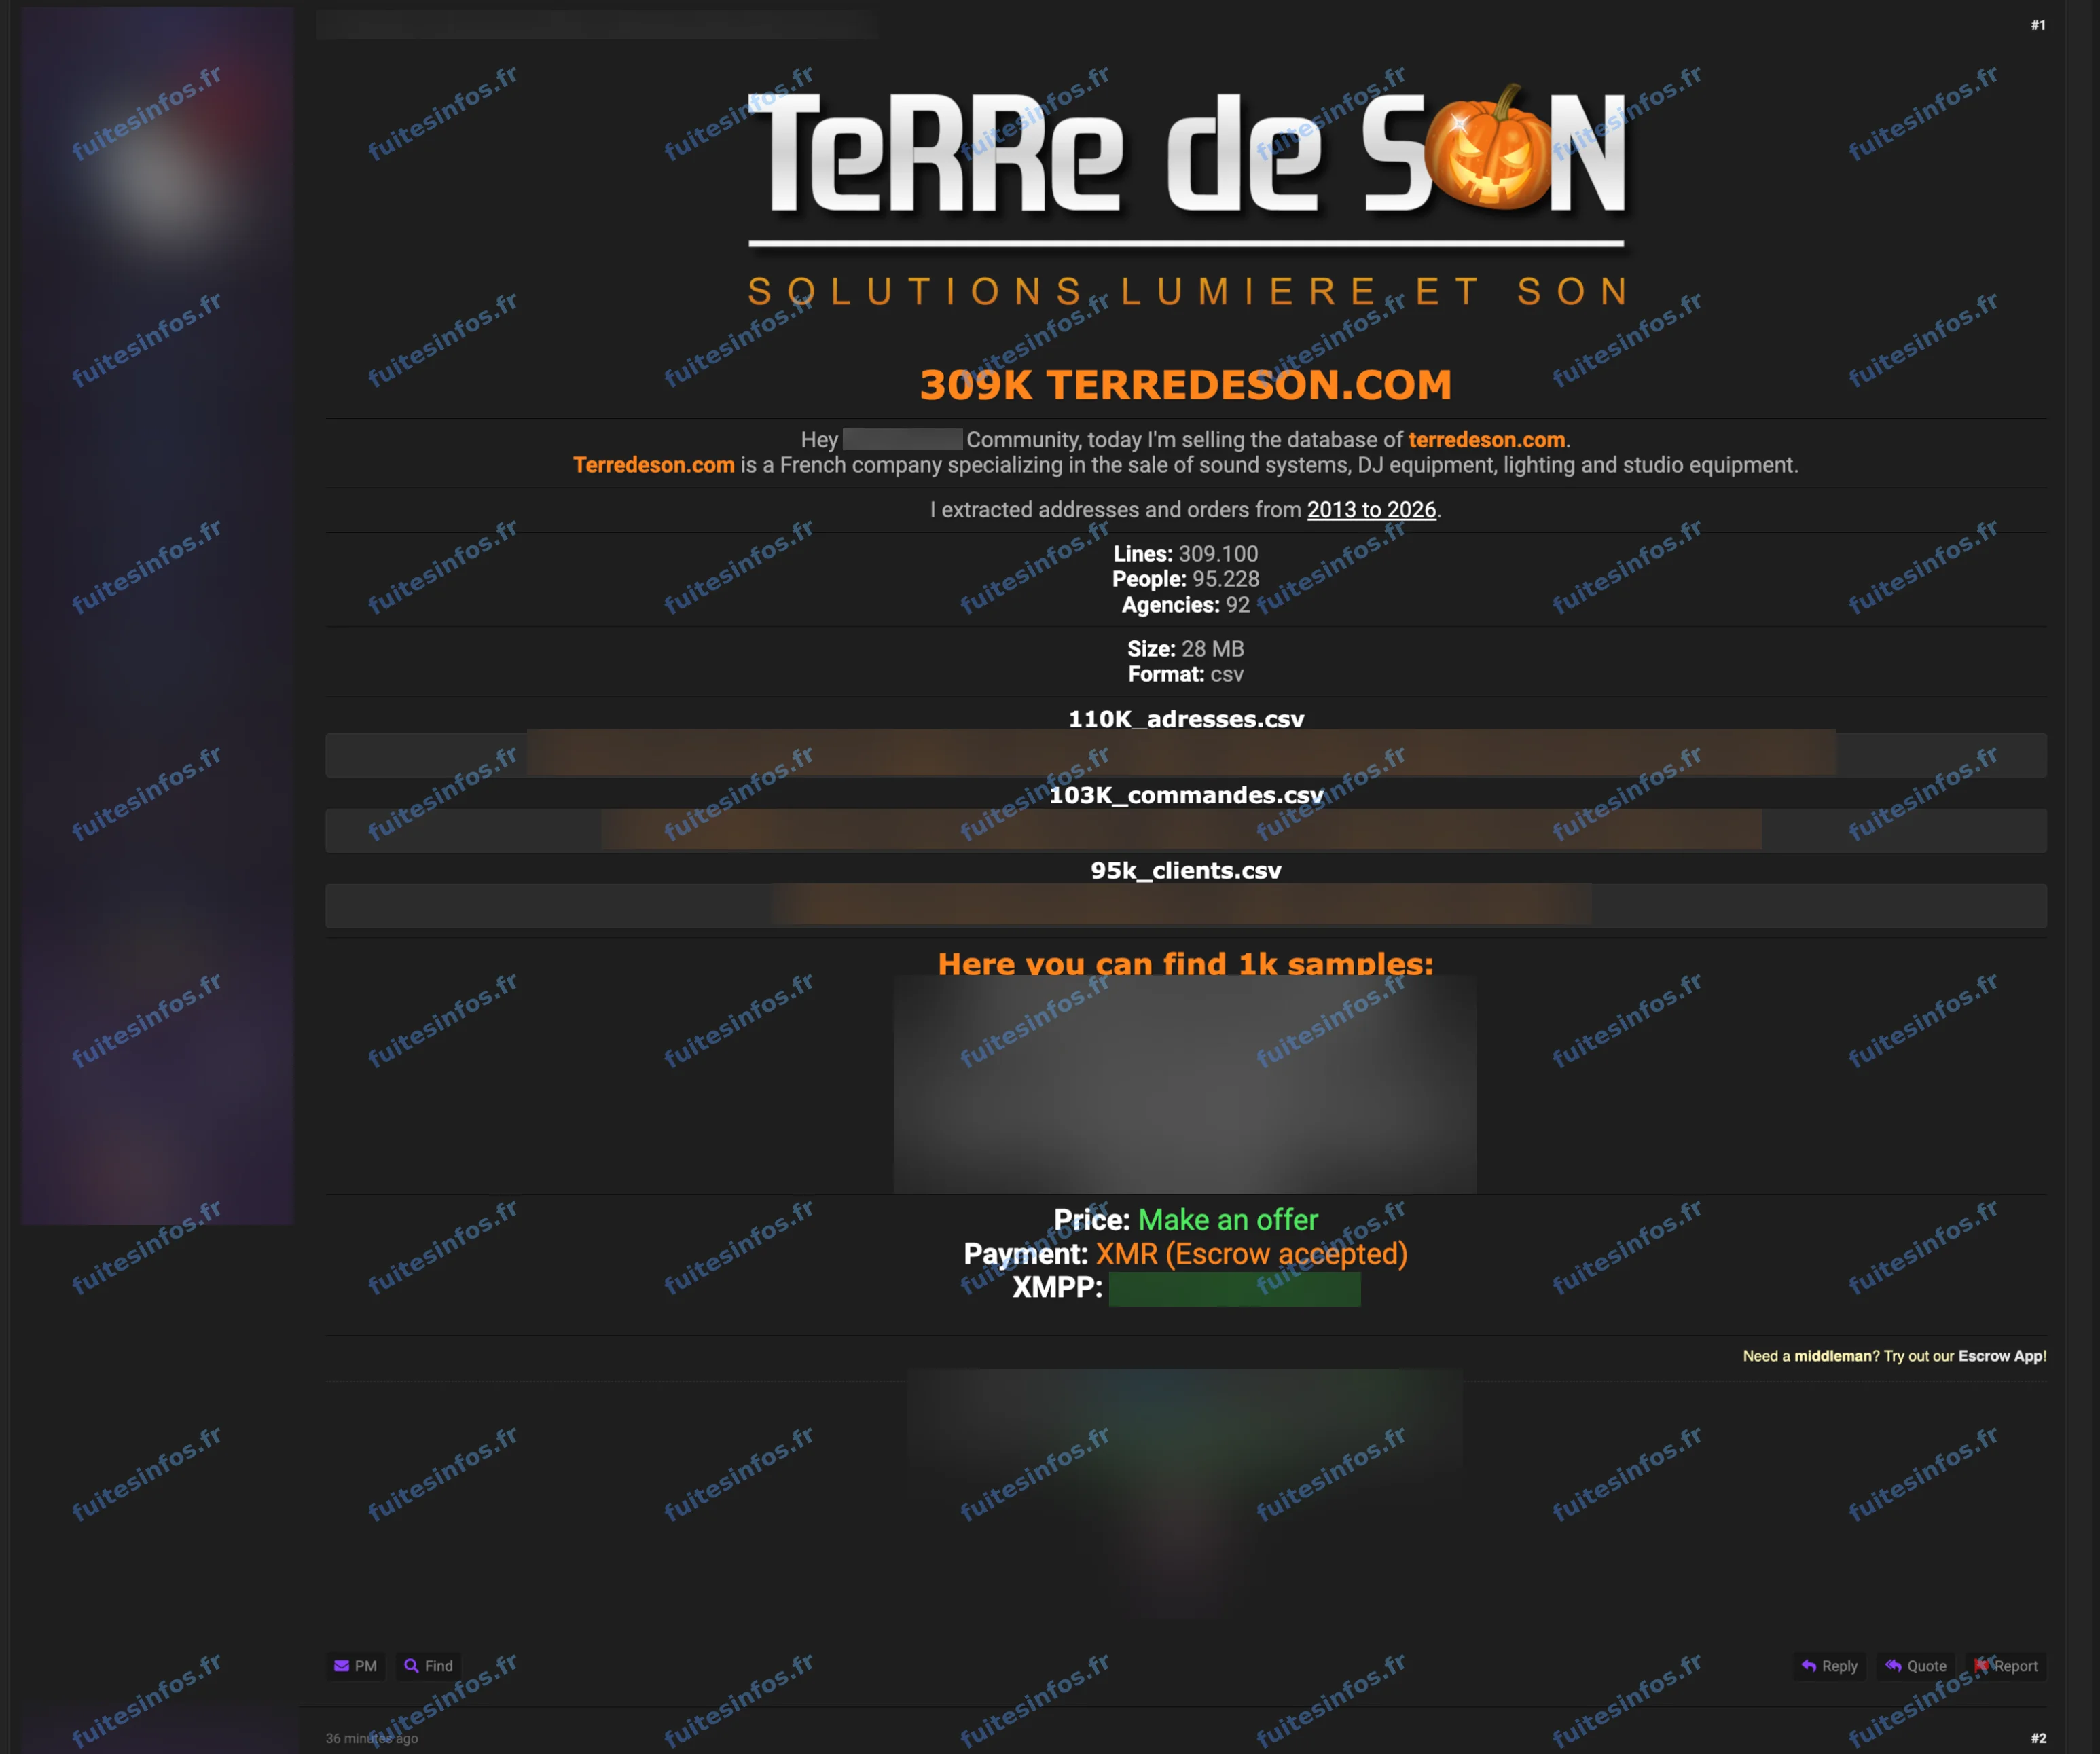
Annonce publiée le 31 octobre 2026 sur un forum cybercriminel. Capture masquée par Fuites Infos.
Les clients de Terre de Son en première ligne
Terre de Son est une enseigne française de vente en ligne et en magasins, exploitée par la société NEXXYS dans la Sarthe. Les personnes concernées seraient ses clients : celles et ceux qui ont créé un compte sur le site de l'enseigne ou y ont passé commande.
Un acteur présente la base comme issue du site marchand de Terre de Son. Le dépôt compterait environ 309 000 lignes. L'annonce fait aussi état d'environ 95 000 personnes, un chiffre annoncé mais non vérifié. Un échantillon d'environ un millier de lignes accompagne la mise en vente.
Ce que contiendraient les fichiers de Terre de Son
Selon l'analyse de Fuites Infos, l'échantillon contient des noms, des adresses e-mail, des adresses postales et un historique de commandes avec leurs montants. Il ne comporte ni mot de passe ni coordonnées bancaires. Les commandes les plus récentes de cet échantillon datent du 23 octobre 2026, soit quelques jours avant la mise en vente.
Ces informations ne permettent pas de payer à la place d'un client. Elles décrivent en revanche ses achats réels : la date de chaque commande, son montant, son état et l'adresse du client. Un message frauduleux qui reprend ces éléments, sous couvert d'un suivi de livraison, d'un remboursement ou d'un service après-vente, peut paraître authentique. L'association du nom, de l'adresse e-mail et de l'adresse postale facilite aussi les tentatives d'usurpation d'identité.
La fraîcheur des données compte également : des commandes passées quelques semaines plus tôt restent présentes à l'esprit des clients, ce qui rend un faux message d'autant plus crédible. La profondeur annoncée depuis 2013 n'est pas établie à ce stade.
Données concernées :
- Nom, prénom et civilité
- Adresse e-mail
- Adresse postale, code postal, ville et pays de livraison
- Historique de commandes et montants d'achat
- Informations de compte client et identifiants internes
- Informations professionnelles pour une partie des clients
- Numéro de téléphone
Données annoncées non vérifiées :
- Base complète d'environ 309 000 lignes
- Environ 95 000 personnes
- Données enregistrées depuis 2013
Mentions :
Statut Fuites Infos : Revendiquée