
Les cabinets médicaux et centres de santé qui utilisent l'agenda en ligne d'Alaxione sont concernés par une nouvelle fuite de données, diffusée le 2 novembre 2026 sur un forum cybercriminel. Selon la revendication, l'archive proviendrait de cet éditeur français de prise de rendez-vous médicaux, déjà visé par deux annonces de piratage en août et en septembre.
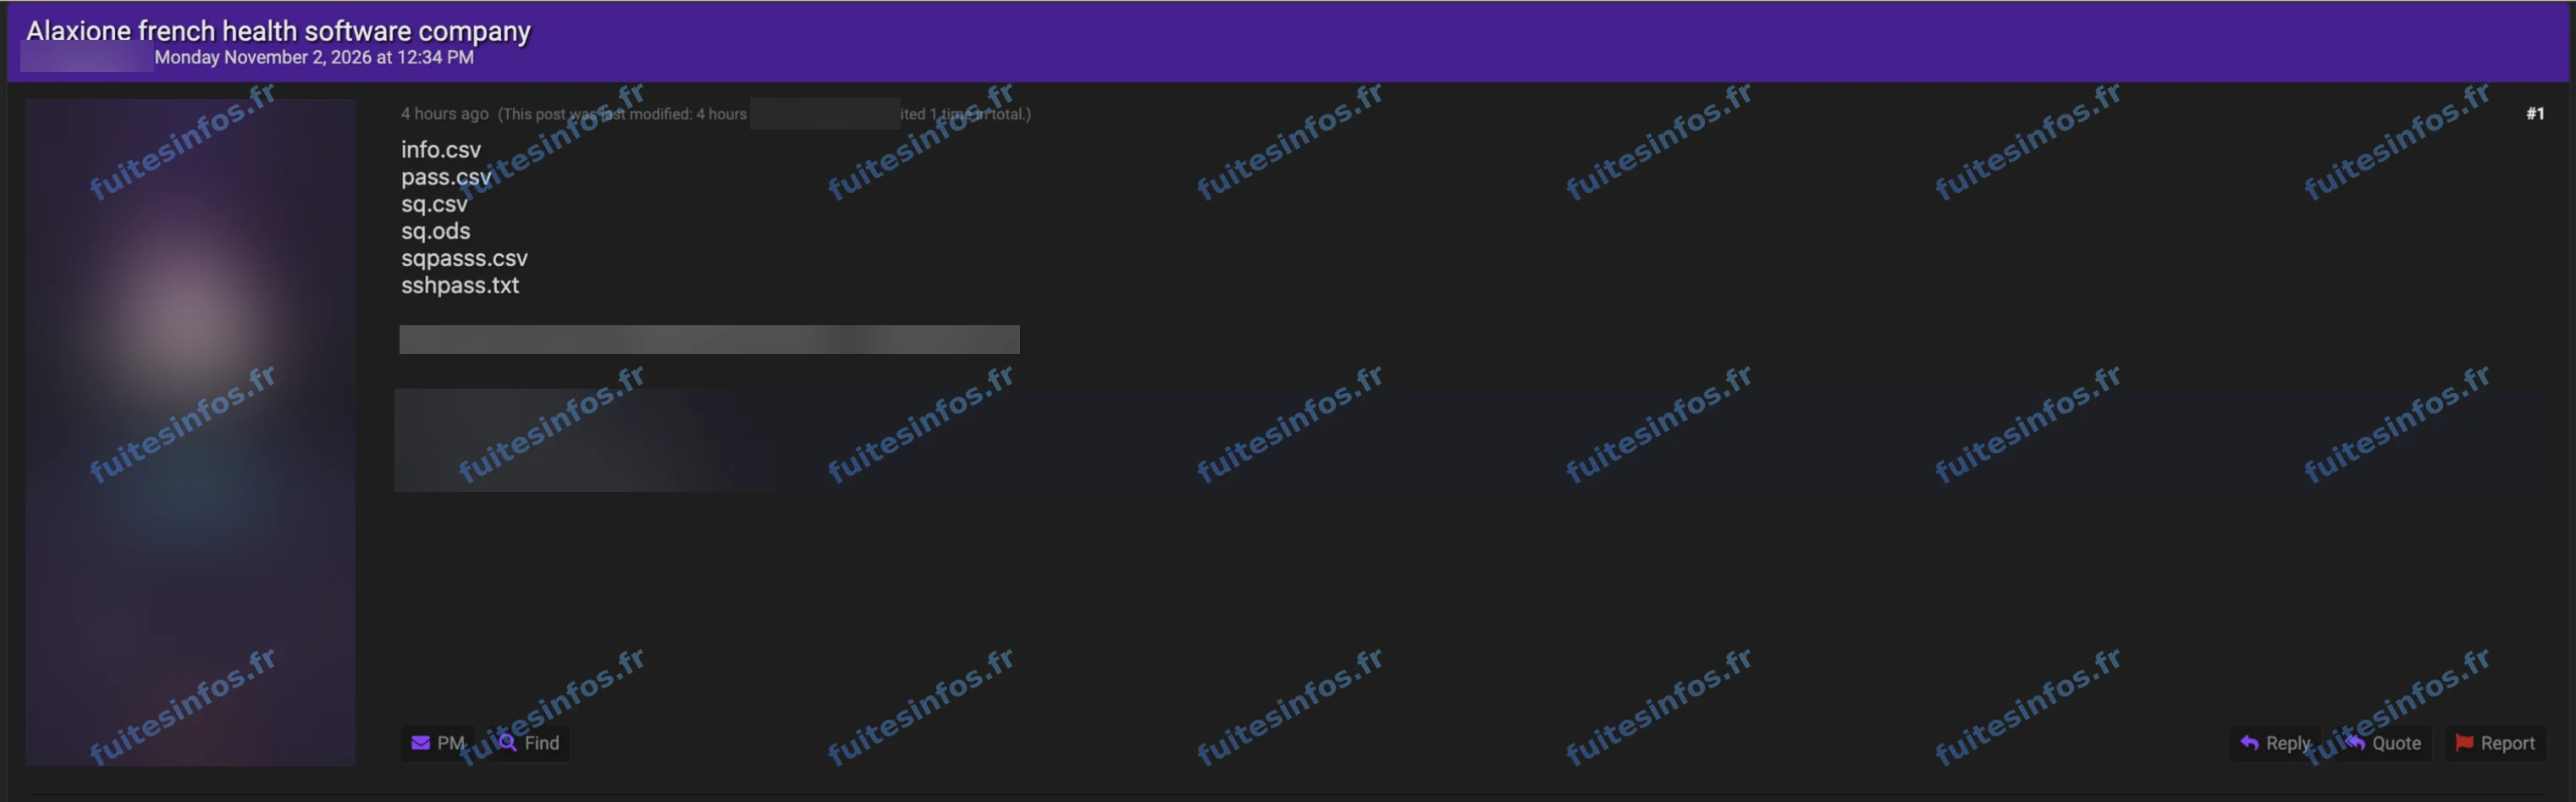
Publication du 2 novembre 2026 sur un forum cybercriminel, capture masquée par Fuites Infos.
Ce que contiendrait l'archive diffusée sur Alaxione
Un acteur y met librement à disposition six fichiers, sans annoncer de volume. Selon l'analyse de Fuites Infos, l'archive ne contient aucune donnée de patients. Elle réunit d'abord une liste d'environ 770 établissements de santé clients de l'éditeur : noms de cabinets et de centres, parfois accompagnés du nom d'un praticien, villes, numéros de téléphone et, pour environ 450 d'entre eux, des coordonnées bancaires. Elle rassemble ensuite des accès techniques accompagnés de mots de passe lisibles en clair, visant des serveurs de l'éditeur et des services qu'il utilise.
Ces fichiers ressemblent à des documents de travail d'un poste plutôt qu'à une copie de la base de données du service, et leur origine exacte n'est pas établie.
Pourquoi les cabinets clients d'Alaxione sont exposés
Les patients ne figurent pas dans ces fichiers. Ce sont les professionnels de santé qui confient leurs rendez-vous à Alaxione qui apparaissent, au travers de leur cabinet ou de leur centre. Le nom de la structure, son téléphone et ses coordonnées bancaires, rapprochés de la relation commerciale avec l'éditeur, se prêtent à des tentatives d'arnaque au faux prestataire : fausse facture, demande de changement de coordonnées de prélèvement, appel se réclamant de l'éditeur.
Les mots de passe en clair forment l'autre volet sensible. S'ils étaient encore valables, ils pourraient ouvrir l'accès à des outils de l'éditeur, lequel gère les agendas de ses clients.
Le troisième épisode pour Alaxione depuis août
L'éditeur, installé au Soler dans les Pyrénées-Orientales, avait déjà fait l'objet de deux annonces, en août et en septembre 2026. Il avait reconnu en août une intrusion qu'il disait limitée à un serveur de développement. À ce stade, cette nouvelle publication n'a pas fait l'objet d'une confirmation publique d'Alaxione.
Données concernées :
- Noms d'établissements de santé, dont certains noms de praticiens
- Villes et numéros de téléphone
- Coordonnées bancaires (IBAN, BIC)
- Identifiants et mots de passe en clair
- Adresses e-mail de comptes
- Adresses de services en ligne
- Notes en texte libre
Mentions :
Statut Fuites Infos : Revendiquée