
Les usagers du service de rendez-vous pour la collecte des encombrants de Grand Paris Grand Est sont concernés par une fuite de données. La collectivité les informe qu'une faille de sécurité, détectée le 28 septembre 2026, a permis à un tiers non autorisé d'accéder à certaines de leurs données. Elle cite principalement l'adresse e-mail et le numéro de téléphone.
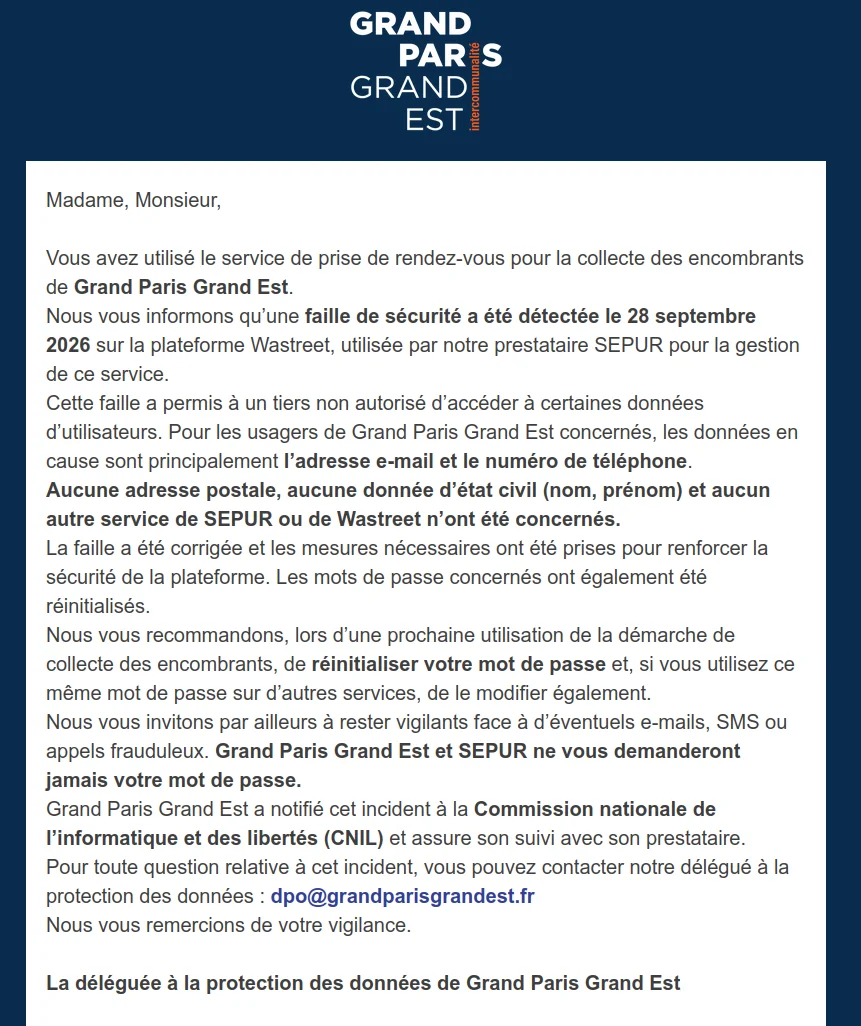
Notification de Grand Paris Grand Est aux usagers de son service de rendez-vous.
Une faille sur la plateforme utilisée par le prestataire de Grand Paris Grand Est
Grand Paris Grand Est est un établissement public territorial de Seine-Saint-Denis qui regroupe 14 communes autour de Noisy-le-Grand. Les personnes concernées sont celles qui ont utilisé son service de prise de rendez-vous pour faire enlever des encombrants.
La faille se situe sur la plateforme Wastreet, utilisée par SEPUR, le prestataire de la collectivité, pour gérer ce service. La collectivité ne décrit pas la méthode de ce piratage. Elle ne donne pas non plus la durée de l'accès et ne dit pas si des données ont été copiées.
Grand Paris Grand Est présente la faille comme corrigée et indique avoir notifié la CNIL. Le nombre de personnes concernées n'est pas communiqué.
Ce que Grand Paris Grand Est dit des données touchées
Selon la collectivité, les données en cause sont principalement les coordonnées des usagers : leur adresse e-mail et leur numéro de téléphone. Elle écarte les adresses postales et l'état civil, c'est-à-dire le nom et le prénom. Elle écarte aussi tout autre service de SEPUR ou de Wastreet.
Les mots de passe concernés ont été réinitialisés. La collectivité ne dit pas s'ils ont été consultés, ni sous quelle forme ils étaient conservés. Elle recommande d'en changer aussi sur tout autre service où le même mot de passe serait utilisé.
Pourquoi ces coordonnées restent sensibles
Une adresse e-mail et un numéro de téléphone suffisent pour joindre directement une personne. Rattachés à un service local, ils peuvent rendre crédible un faux message au sujet d'un rendez-vous de collecte. Grand Paris Grand Est appelle d'ailleurs à la vigilance face aux courriels, SMS ou appels frauduleux.
La question des mots de passe reste ouverte. Tant que leur consultation et leur forme de conservation ne sont pas précisées, le risque réel ne peut pas être mesuré. Leur réinitialisation sur le service de collecte ne protège pas les autres comptes où le même mot de passe aurait été réutilisé.
Données concernées :
- Adresse e-mail
- Numéro de téléphone
- Mots de passe concernés, forme de conservation non précisée
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise