
Les clients de Burda Style ont reçu un courriel de la marque les informant d'une cyberattaque à la mi-octobre. La marque de magazines et de patrons de couture indique que ses experts n'ont trouvé, à ce jour, aucune preuve d'extraction de données, sans pouvoir l'exclure totalement.
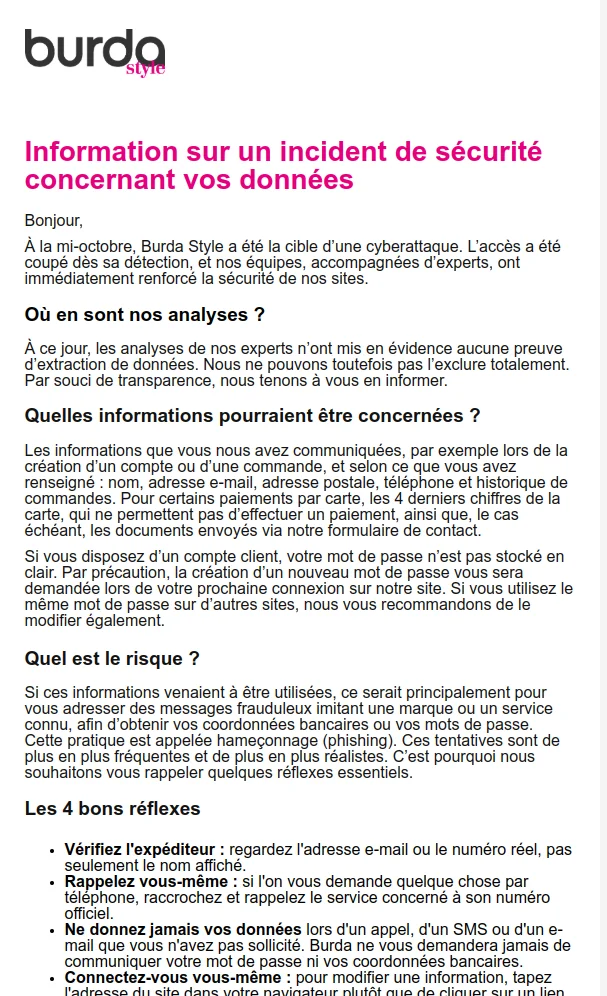
Extrait du courriel de Burda Style à ses clients.
Ce que Burda Style dit de l'incident
Burda Style publie des magazines et des patrons de couture, qu'elle vend aussi en ligne. Son site français est édité par Éditions Dipa Burda, une société installée à Schiltigheim. Dans son message, la marque explique avoir été la cible de cette cyberattaque à la mi-octobre. L'accès a été coupé dès la détection, et la sécurité de ses sites a été renforcée avec l'appui d'experts.
Selon l'entreprise, ces experts n'ont mis en évidence, à ce stade, aucune preuve que des données aient été extraites. Burda Style ne peut toutefois pas l'exclure totalement, et prévient donc ses clients. La partie du courriel consultée ne précise pas combien de clients sont concernés et ne mentionne pas de déclaration à la CNIL.
Les informations des clients de Burda Style qui pourraient être concernées
Les informations en jeu sont celles que les clients ont communiquées à la marque, par exemple en créant un compte ou en passant une commande, selon ce que chacun a renseigné : nom, adresse e-mail, adresse postale, numéro de téléphone et historique des commandes. Pour certains paiements par carte, les quatre derniers chiffres de la carte sont aussi cités ; ils ne permettent pas de payer. Le cas échéant, les documents envoyés par le formulaire de contact pourraient également être concernés.
Les mots de passe ne sont pas stockés en clair, précise l'entreprise. Par précaution, un nouveau mot de passe sera demandé à la prochaine connexion, et Burda Style recommande de changer celui réutilisé sur d'autres sites.
Pourquoi ces informations restent sensibles
Si elles ont été extraites, ces informations permettraient d'écrire à un client de façon très personnalisée. Un message citant ses commandes passées, son adresse ou les derniers chiffres de sa carte pourrait sembler venir réellement de la marque. Le risque principal est celui de messages frauduleux imitant Burda Style pour obtenir des coordonnées bancaires ou un mot de passe.
Données concernées :
- Identité et coordonnées : nom, adresse e-mail, adresse postale, téléphone
- Historique de commandes
- Quatre derniers chiffres de la carte, pour certains paiements
- Documents envoyés par le formulaire de contact, le cas échéant
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise