
Les clients de l'agence de voyages Transcontinents, à La Réunion, sont concernés par une fuite de données qui touche leurs réservations. L'agence a prévenu sa clientèle sur une page d'alerte de son site, mise à jour le 30 octobre 2026, après la cyberattaque qui a visé son outil de réservation les 20 et 21 octobre.
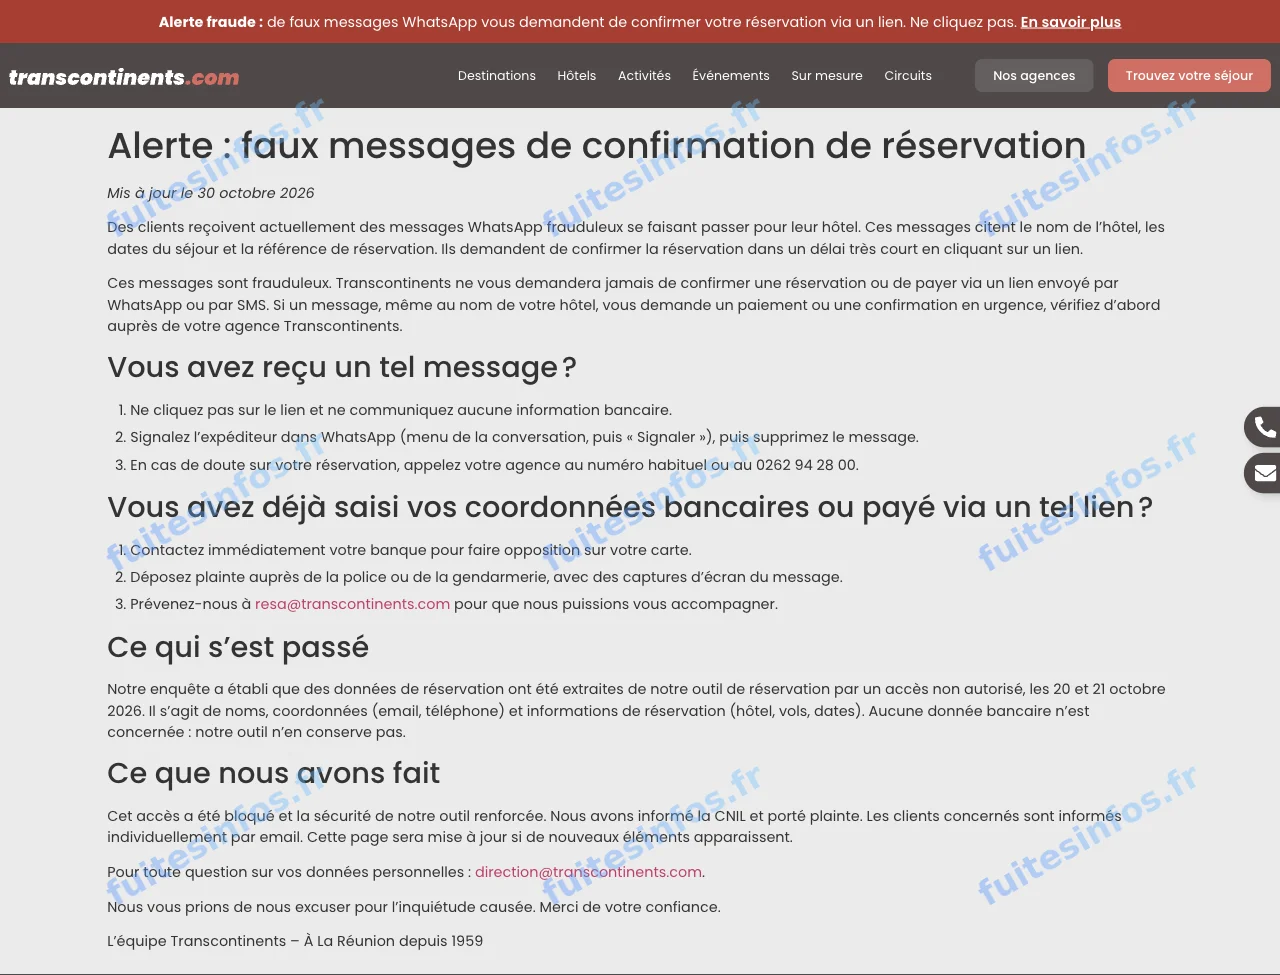
Page d'alerte de Transcontinents, mise à jour le 30 octobre 2026.
Ce que Transcontinents a communiqué
Transcontinents se présente comme une agence de voyages installée à La Réunion depuis 1959, et compte six agences sur l'île. Selon l'agence, des données de réservation ont été extraites de son outil de réservation par un accès non autorisé, les 20 et 21 octobre 2026. Elle indique avoir bloqué cet accès, renforcé la sécurité de son outil, informé la CNIL et porté plainte. Les clients concernés sont informés individuellement par courriel. Le nombre de personnes touchées n'est pas communiqué.
Des informations de voyage qui rendent les arnaques crédibles
Les informations extraites portent d'abord sur l'identité et les coordonnées des clients : leur nom, leur adresse électronique et leur numéro de téléphone. Elles portent aussi sur leurs réservations : l'hôtel choisi, les vols et les dates du voyage. L'agence précise qu'aucune donnée bancaire n'est concernée, car son outil n'en conserve pas.
C'est la réunion de ces éléments qui rend la fuite sensible. Un message qui connaît le nom du voyageur, son hôtel et les dates de son séjour inspire confiance. Sur la même page, Transcontinents signale justement que des clients reçoivent de faux messages WhatsApp qui se font passer pour leur hôtel. Ces messages citent le nom de l'hôtel, les dates du séjour et la référence de réservation, et demandent de confirmer la réservation par un lien. L'agence n'indique pas si ces messages proviennent de la fuite.
Données concernées :
- Noms
- Adresses électroniques
- Numéros de téléphone
- Informations de réservation (hôtel, vols, dates)
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise