
Les membres de Forum Pompier, communauté en ligne francophone consacrée au métier de sapeur-pompier, sont visés par une fuite de données revendiquée. Un message publié le 5 novembre 2026 sur un forum cybercriminel affirme que la base de données complète du site a été compromise. À ce stade, aucune communication de Forum Pompier sur ce piratage présumé n'a été relevée.
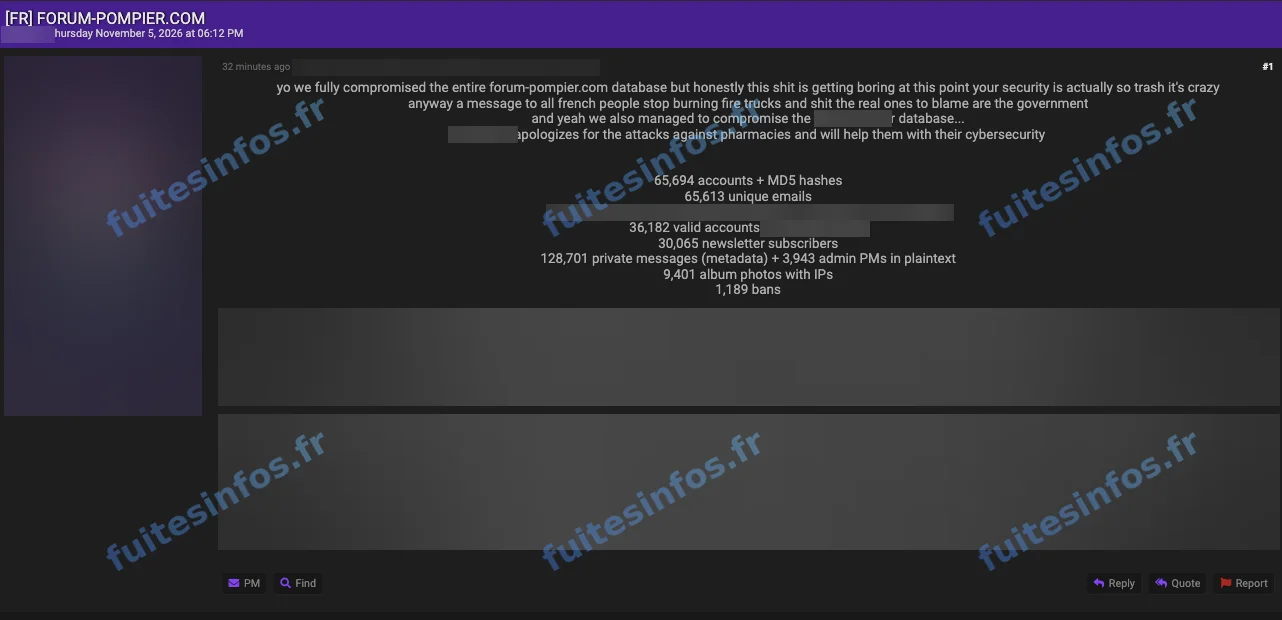
Message publié le 5 novembre 2026, identité de l'auteur et données personnelles masquées.
Ce que le pirate affirme détenir sur Forum Pompier
L'acteur à l'origine du message annonce 65 694 comptes d'utilisateurs, avec leurs mots de passe sous une forme protégée. Il annonce aussi 65 613 adresses e-mail uniques. Selon lui, 36 182 combinaisons associant identifiant, mot de passe et adresse e-mail seraient valides.
Il cite également 30 065 abonnés à la lettre d'information. Il évoque 128 701 messages privés, décrits comme des informations sur les échanges plutôt que comme leur texte. Il évoque aussi 3 943 messages privés d'administrateurs, cette fois lisibles en clair. Il mentionne enfin 9 401 photos d'album associées à des adresses IP. Tous ces volumes sont annoncés mais non vérifiés.
Ce que montre réellement le message sur Forum Pompier
Le message montre un extrait de 10 comptes, avec pseudonyme, mot de passe sous forme protégée et adresse e-mail. Aucun lien de téléchargement n'y figure. Un extrait aussi court ne permet de vérifier ni le volume annoncé, ni l'existence des messages privés et des photos.
Pourquoi ces données exposeraient les membres du forum
Une adresse e-mail liée à un compte de forum permet d'envoyer des messages crédibles, se réclamant du site ou de sa communauté. Un mot de passe retrouvé pourrait aussi servir à tenter de se connecter à d'autres services, si le membre l'a réutilisé ailleurs.
Les messages privés et les adresses IP, s'ils existent comme annoncé, touchent à une autre dimension : des échanges que leurs auteurs pensaient limités à leurs destinataires, et des informations qui peuvent aider à relier une activité en ligne à une connexion. La fuite reste non confirmée à ce stade.
Détails techniques :
- Condensats de mots de passe annoncés comme MD5
- Extrait visible limité à 10 comptes
- Aucun lien de téléchargement dans le message
Données concernées :
- Pseudonymes et identifiants de compte
- Adresses e-mail
- Condensats de mots de passe
- Champs de profil (lieu, adresse web, texte libre)
Données annoncées non vérifiées :
- Mots de passe associés à un identifiant et à une adresse e-mail
- Abonnements à la lettre d'information
- Métadonnées de messages privés et messages privés d'administrateurs
- Photos d'album et adresses IP
Mentions :
Statut Fuites Infos : Revendiquée