
Des patients du laboratoire Novabio sont concernés par une possible fuite de données d'identité et de santé. Ce laboratoire de biologie médicale, dont les sites se situent en Dordogne, Corrèze, Lot-et-Garonne et Gironde, l'a annoncé sur son site dans une notification datée du 30 octobre 2026. Il y décrit un incident de cybersécurité survenu « il y a quelques mois » sur son Système Qualité.
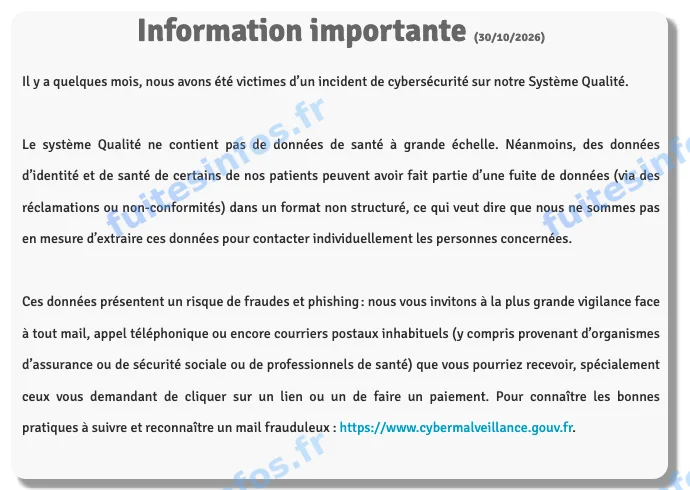
Notification publiée par Novabio, datée du 30 octobre 2026.
Les patients de Novabio concernés, sans contact individuel
Les personnes visées sont certains patients du laboratoire. Novabio n'annonce aucun nombre de personnes concernées. Le laboratoire écrit que ces données se présentent dans un format non structuré et qu'il n'est pas en mesure de les extraire pour contacter individuellement les personnes concernées. Un patient ne doit donc pas attendre un message personnel pour se savoir concerné.
Des données d'identité et de santé dans des réclamations
Novabio présente son Système Qualité comme un outil qui ne contient pas de données de santé à grande échelle. Selon sa notification, des données d'identité et de santé de certains patients peuvent néanmoins avoir fait partie d'une fuite, par l'intermédiaire de réclamations ou de non-conformités. Le laboratoire ne détaille ni les informations d'identité en cause, ni le contenu de ces documents.
Des données de santé rattachées à une personne touchent directement à sa vie privée. Elles peuvent aussi donner de la crédibilité à une prise de contact frauduleuse. Novabio signale lui-même un risque de fraude et d'hameçonnage par courriel, par appel ou par courrier.
Ce que le laboratoire Novabio ne précise pas
Le laboratoire dit avoir mis en œuvre des mesures techniques pour sécuriser les services, les prestataires et les infrastructures concernés. Il publie aussi un contact et une plateforme pour l'exercice des droits. Il ne donne en revanche ni la date précise de l'incident, ni sa cause, ni son auteur, et il ne dit avoir informé aucune autorité.
Données concernées :
- Données d'identité de patients
- Données de santé de patients
- Contenu de réclamations et de non-conformités
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise