
Des patients de plusieurs laboratoires du groupe Inovie sont concernés par une fuite de données survenue chez Maileva, son prestataire d'envoi de courrier. Le groupe de biologie médicale l'annonce dans un avis publié sur des pages de ses laboratoires, daté du 2 novembre 2026 sur l'une d'elles. Il y indique une perte de confidentialité du nom, du prénom et de l'adresse postale de certains patients.
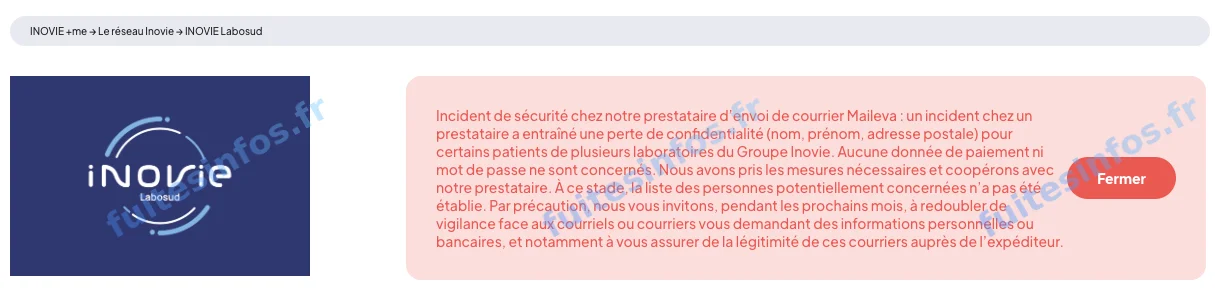
Avis publié par le groupe Inovie sur la page de l'un de ses laboratoires.
Les patients d'Inovie touchés par l'intermédiaire de Maileva
Les personnes visées sont des patients, et l'incident est situé chez un prestataire, pas dans les systèmes du groupe. L'avis ne nomme pas les laboratoires concernés. Inovie écrit qu'à ce stade, la liste des personnes potentiellement concernées n'a pas été établie, et n'annonce aucun volume. Le groupe ne date pas non plus l'incident et ne le rattache à aucun événement précis chez Maileva. Il dit avoir pris les mesures nécessaires et coopérer avec son prestataire.
Nom, prénom et adresse, sans paiement ni mot de passe
Inovie écarte toute donnée de paiement et tout mot de passe. L'avis ne dit rien, en revanche, des données de santé ni du contenu des courriers : ce silence ne vaut ni confirmation ni exclusion.
Un nom et une adresse suffisent pour envoyer un courrier frauduleux à une personne, à son domicile. Le lien supposé avec un laboratoire peut rendre ce courrier plus crédible. Le groupe invite d'ailleurs à la vigilance, pendant les prochains mois, face aux courriels ou aux courriers qui demandent des informations personnelles ou bancaires, et à vérifier leur légitimité auprès de l'expéditeur.
Données concernées :
- Nom
- Prénom
- Adresse postale
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise