
Les clients des magasins Monceau Fleurs, mais aussi ceux des enseignes Au nom de la rose, Happy cœur et Cœur de Fleurs, sont concernés par une fuite de données. Monceau Fleurs les a prévenus par courriel : le prestataire qui gère la caisse des magasins de son réseau a été victime d'une cyberattaque le 30 octobre 2026.
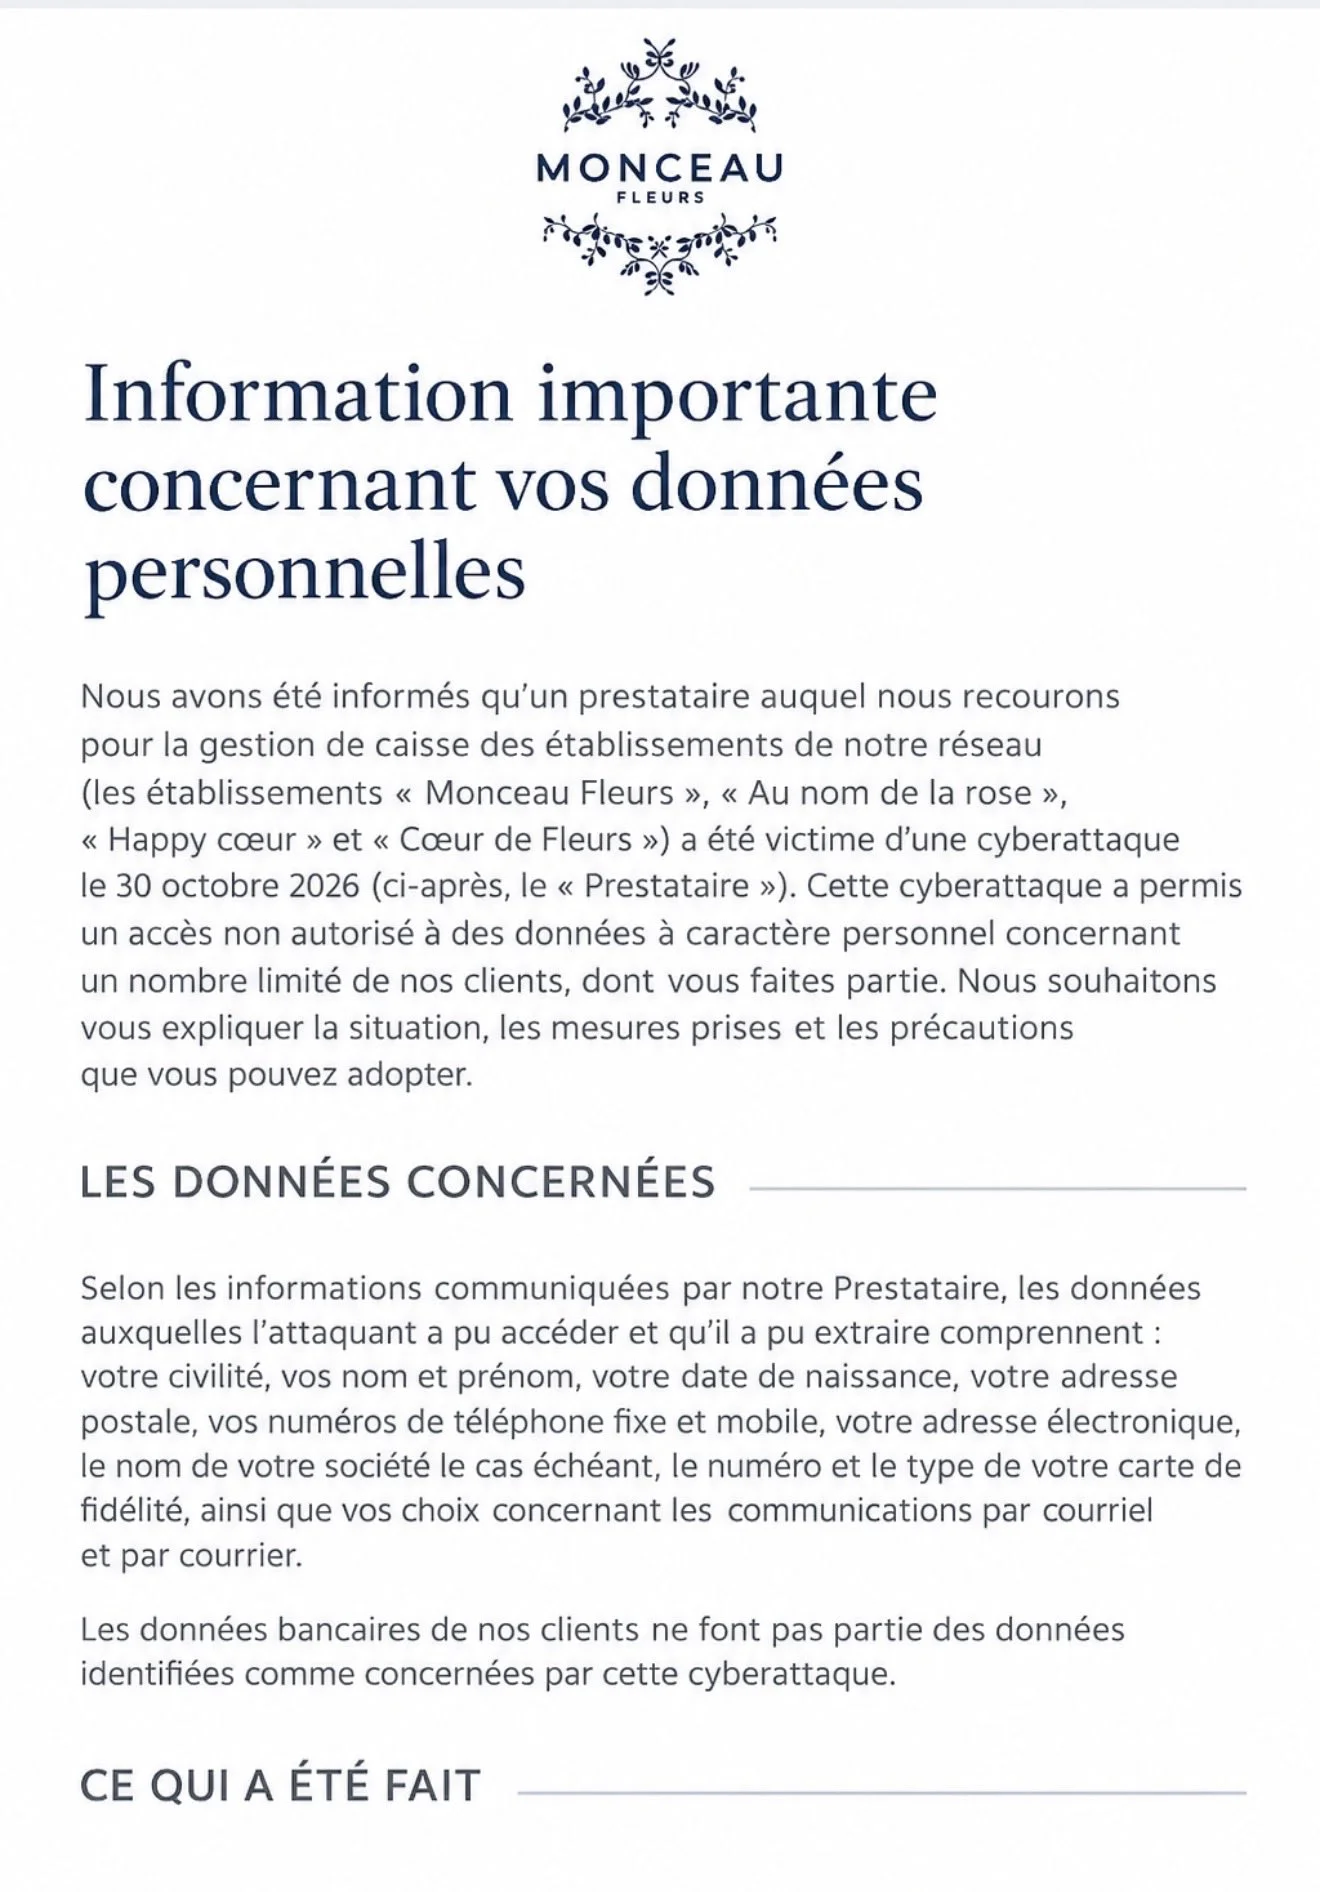
Courriel de notification de Monceau Fleurs aux clients concernés (capture partielle).
Une cyberattaque chez le prestataire de caisse de Monceau Fleurs
Monceau Fleurs est un réseau français de fleuristes, rattaché au groupe EMOVA, qui regroupe aussi les enseignes Au nom de la rose, Happy cœur et Cœur de Fleurs. Ce n'est pas l'enseigne elle-même qui a été visée, mais le prestataire auquel elle confie la gestion de caisse de ses magasins.
Selon le courriel adressé aux clients, cette cyberattaque a permis un accès non autorisé aux données personnelles d'un « nombre limité » de clients. Dans la partie du courriel consultée, le prestataire n'est pas nommé et le nombre de clients touchés n'est pas communiqué. L'incident est confirmé par l'enseigne, qui a prévenu directement les personnes concernées.
Ce que contiennent les données des clients de Monceau Fleurs
D'après le courriel, l'attaquant a pu accéder à ces informations et a pu les extraire. Elles portent sur l'identité des clients (civilité, nom, prénom et date de naissance), sur leurs coordonnées (adresse postale, numéros de téléphone et adresse électronique), sur le nom de leur société le cas échéant, sur leur carte de fidélité (numéro et type de carte) et sur leurs préférences de communication. Monceau Fleurs précise que les données bancaires ne font pas partie des données identifiées comme concernées.
Prises une à une, ces informations paraissent ordinaires. Réunies et associées à un numéro de carte de fidélité, elles permettent d'écrire un message crédible au nom de l'enseigne (une offre de fidélité à réclamer, une livraison de fleurs à confirmer, une carte à mettre à jour), adressé à la bonne personne et à la bonne adresse, par courriel, par SMS ou par téléphone. Le nom, la date de naissance et l'adresse postale sont aussi des éléments souvent demandés pour vérifier une identité, ce qui expose les clients concernés à des tentatives d'usurpation d'identité.
Données concernées :
- Civilité, nom, prénom et date de naissance
- Adresse postale
- Numéros de téléphone fixe et mobile, adresse électronique
- Nom de la société, le cas échéant
- Numéro et type de carte de fidélité, préférences de communication
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise