
Les membres de CodinGame, la plateforme communautaire de défis et de jeux de programmation, ont reçu un courriel les informant d'un incident de sécurité. Selon l'entreprise, un tiers non autorisé a copié des données de certaines de ses bases, et tous les comptes sont considérés comme potentiellement concernés.
Ce que CodinGame dit du piratage
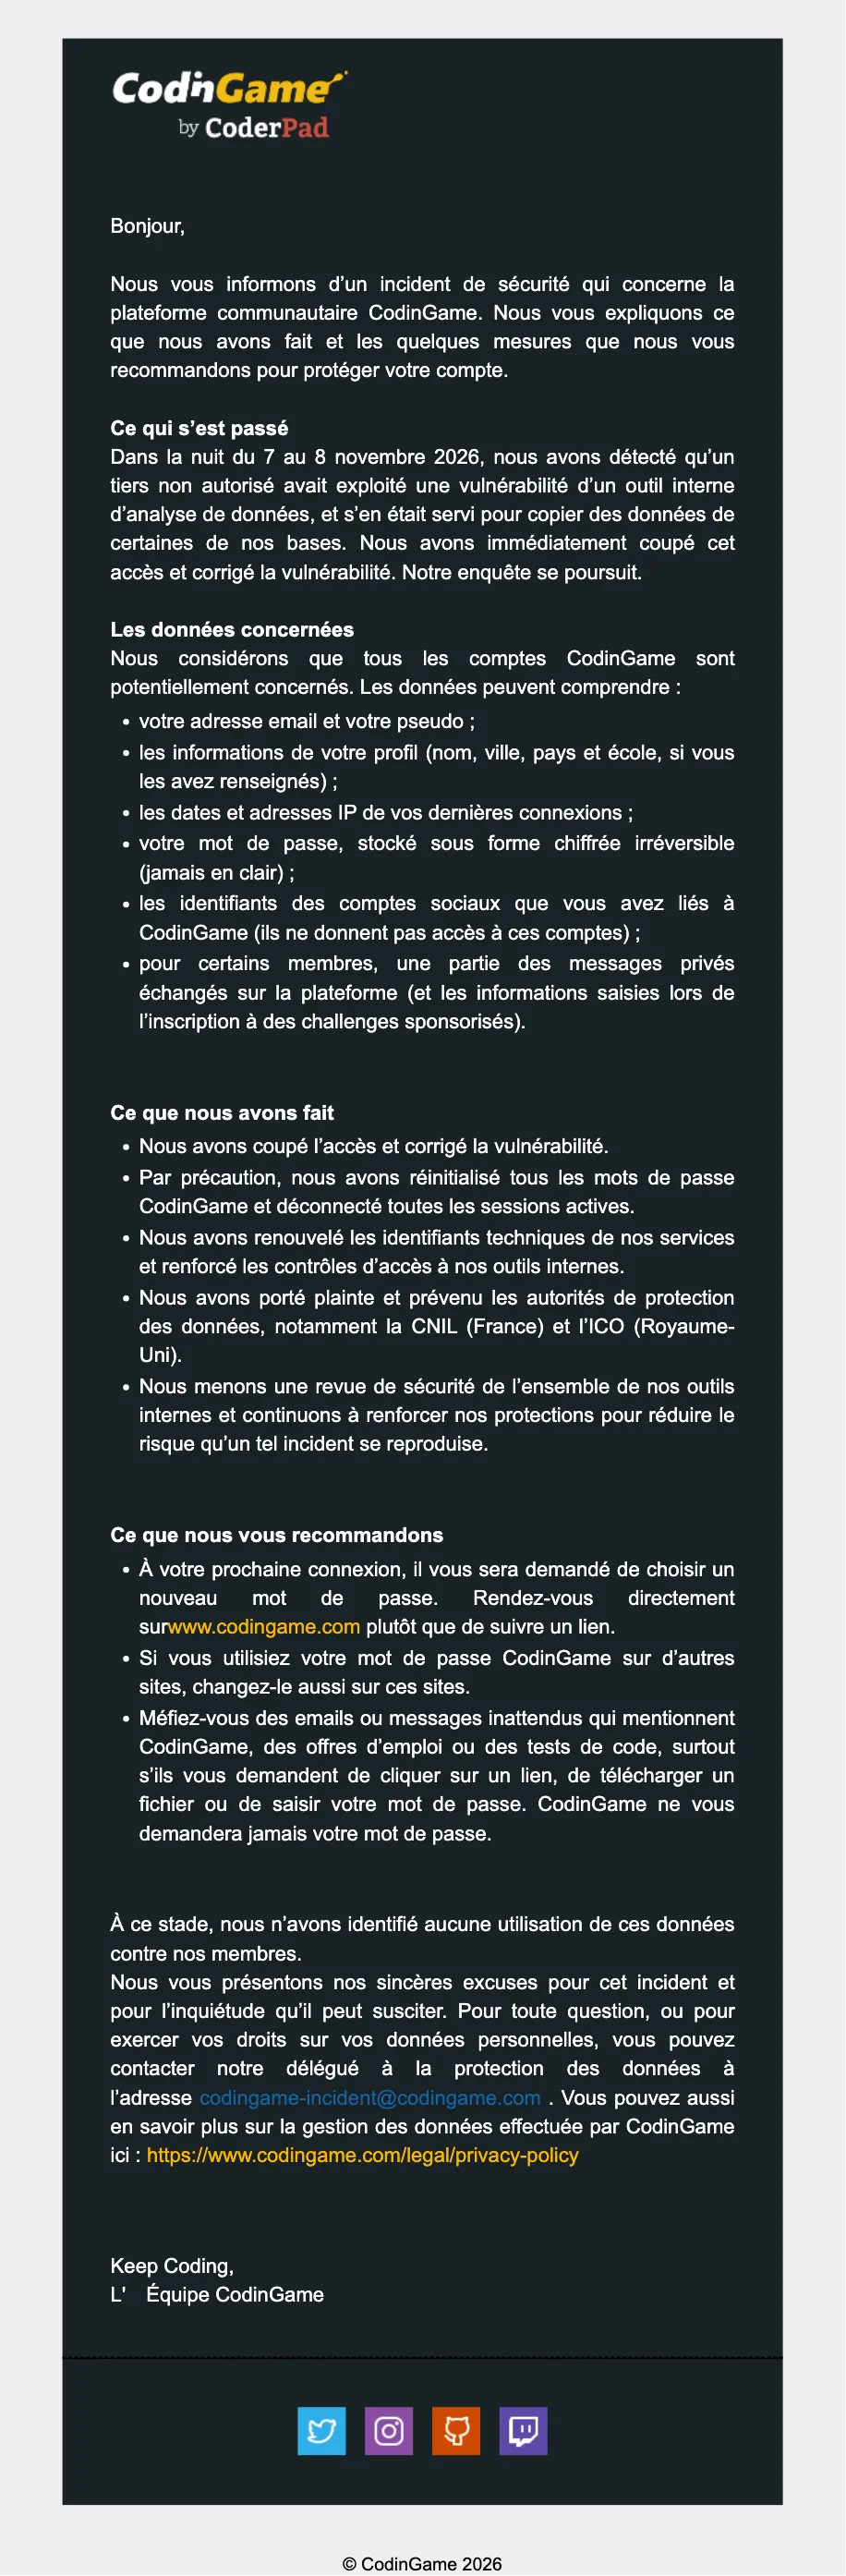
CodinGame est exploitée par CoderPad France, anciennement CodinGame SA, à Montpellier, au sein du groupe CoderPad. D'après sa notification, l'intrusion est passée par une vulnérabilité d'un outil analytique interne, exploitée pour copier des données. Elle a été détectée dans la nuit du 7 au 8 novembre 2026 ; l'accès a été coupé et la vulnérabilité corrigée. L'entreprise ne communique pas le nombre de comptes concernés.
Par précaution, CodinGame indique avoir réinitialisé tous les mots de passe et déconnecté toutes les sessions. Elle dit avoir porté plainte et prévenu les autorités de protection des données, notamment la CNIL et son homologue britannique, l'ICO. À ce stade, elle n'a identifié aucune utilisation de ces données contre ses membres.
Les informations des membres de CodinGame qui peuvent être concernées
Les données peuvent comprendre l'adresse électronique et le pseudo des comptes, ainsi que le nom, la ville, le pays et l'école pour les membres qui les avaient renseignés dans leur profil. S'y ajoutent les dates et adresses IP des connexions, les identifiants des comptes sociaux liés à la plateforme et le mot de passe, sous une forme protégée que l'entreprise dit irréversible. Pour certains membres, une partie des messages privés et les informations saisies lors de l'inscription à des « challenges » sponsorisés peuvent aussi en faire partie.
Réunis, une adresse électronique, un pseudo et une école ou une ville suffisent à rédiger des messages d'hameçonnage crédibles se réclamant de la plateforme. La réinitialisation protège le compte CodinGame, pas les autres services où un membre aurait réutilisé le même mot de passe. Enfin, des messages privés rapprochés du pseudo et des comptes sociaux liés peuvent révéler qui se cache derrière un pseudonyme.
Données concernées :
- Adresse électronique et pseudo
- Nom, ville, pays et école, lorsqu'ils ont été renseignés
- Dates et adresses IP des connexions
- Mot de passe (haché)
- Identifiants des comptes sociaux liés
- Pour certains membres, une partie des messages privés
- Pour certains membres, informations saisies lors de l'inscription à des challenges sponsorisés
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise