
Les utilisateurs de Cursor, environnement de développement assisté par intelligence artificielle, sont concernés par une cyberattaque que l'éditeur américain a détaillée le 13 novembre 2026. L'attaque est partie d'une clé d'accès confiée à un prestataire, et elle a aussi servi à diffuser une copie piégée d'une extension aux développeurs qui utilisent l'outil.
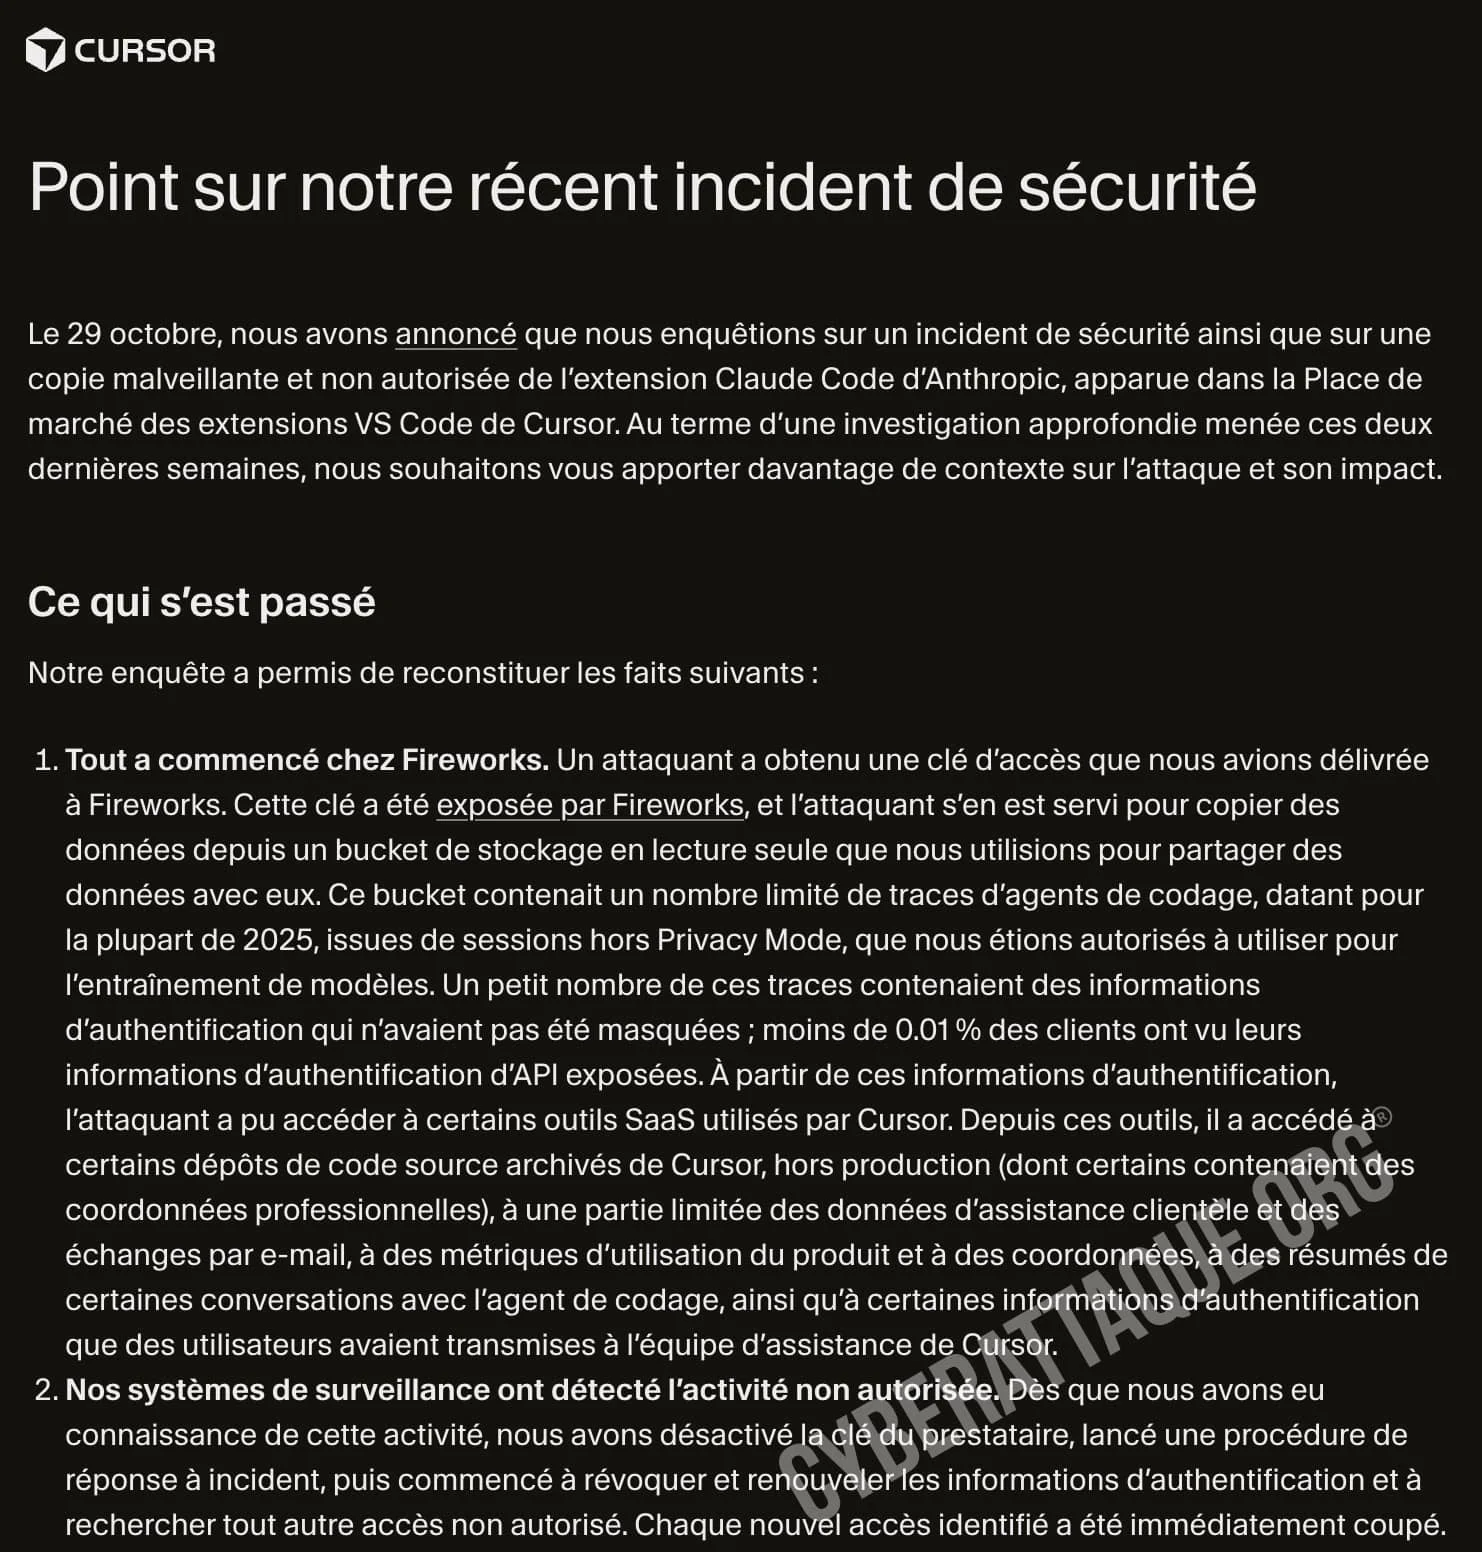
Communiqué de Cursor publié le 13 novembre 2026.
Comment le piratage de Cursor s'est déroulé
Selon le communiqué de Cursor, un attaquant a obtenu une clé d'accès que l'entreprise avait délivrée à son prestataire Fireworks. Il s'en est servi pour copier des données depuis un espace de stockage partagé avec ce prestataire, qui contenait des historiques de sessions de l'assistant de programmation, datant pour la plupart de 2025. Certains de ces historiques contenaient des informations d'authentification qui n'avaient pas été masquées. Selon Cursor, moins de 0,01 % de ses clients ont vu des informations d'authentification d'API exposées.
Avec ces accès, l'attaquant a ensuite atteint certains outils en ligne de l'entreprise. De là, il a accédé à des dépôts de code archivés, hors production, dont certains contenaient des coordonnées professionnelles. Il a aussi accédé à une partie des échanges avec l'assistance clientèle, à des statistiques d'utilisation et à des coordonnées, à des résumés de conversations avec l'assistant, ainsi qu'à des informations d'authentification que des utilisateurs avaient transmises au support.
Une extension piégée proposée aux développeurs
Un avis publié par Cursor le 29 octobre décrit un second volet. Ce jour-là, pendant environ 11 heures, une copie piégée de l'extension Claude Code a été proposée sur la place de marché des extensions de Cursor. Au plus 5 000 utilisateurs ont pu la recevoir. Une fois installée, elle transmettait des informations sur l'ordinateur, dont l'adresse électronique configurée pour l'outil de gestion de code Git et l'adresse IP publique.
Cursor ne communique aucun nombre total de personnes concernées. L'entreprise indique avoir révoqué la clé, renouvelé ses informations d'authentification, reconstruit sa place de marché d'extensions et prévenu directement les personnes concernées.
Ce que cette fuite de données change pour les utilisateurs de Cursor
Les personnes touchées sont des utilisateurs et des clients de Cursor, un outil de programmation. Pour ceux qui ont reçu l'extension piégée, l'attaquant dispose d'une adresse électronique rattachée à un ordinateur précis et à son adresse IP : de quoi écrire des messages d'hameçonnage crédibles. Des informations d'authentification exposées peuvent par ailleurs ouvrir l'accès à des comptes ou à des services tant que leur titulaire ne les a pas remplacées.
Données concernées :
- Adresses e-mail (adresse configurée pour Git)
- Identifiants de connexion
- Adresses IP publiques
- Données sur l'appareil
- Échanges avec l'assistance clientèle
- Contenu de messages (résumés de conversations avec l'assistant)
- Coordonnées professionnelles
- Informations d'authentification, dont des informations d'API (forme non précisée)
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise