
Les usagers des déchèteries de la Communauté de communes Entre Bièvre et Rhône, dans le nord de l'Isère, sont concernés par une fuite de données revendiquée le 13 novembre 2026 sur un forum cybercriminel. Selon l'analyse de Fuites Infos, le dépôt porte sur environ 22 500 usagers, identifiés par leur nom, leurs coordonnées et l'historique de leurs passages en déchèterie.
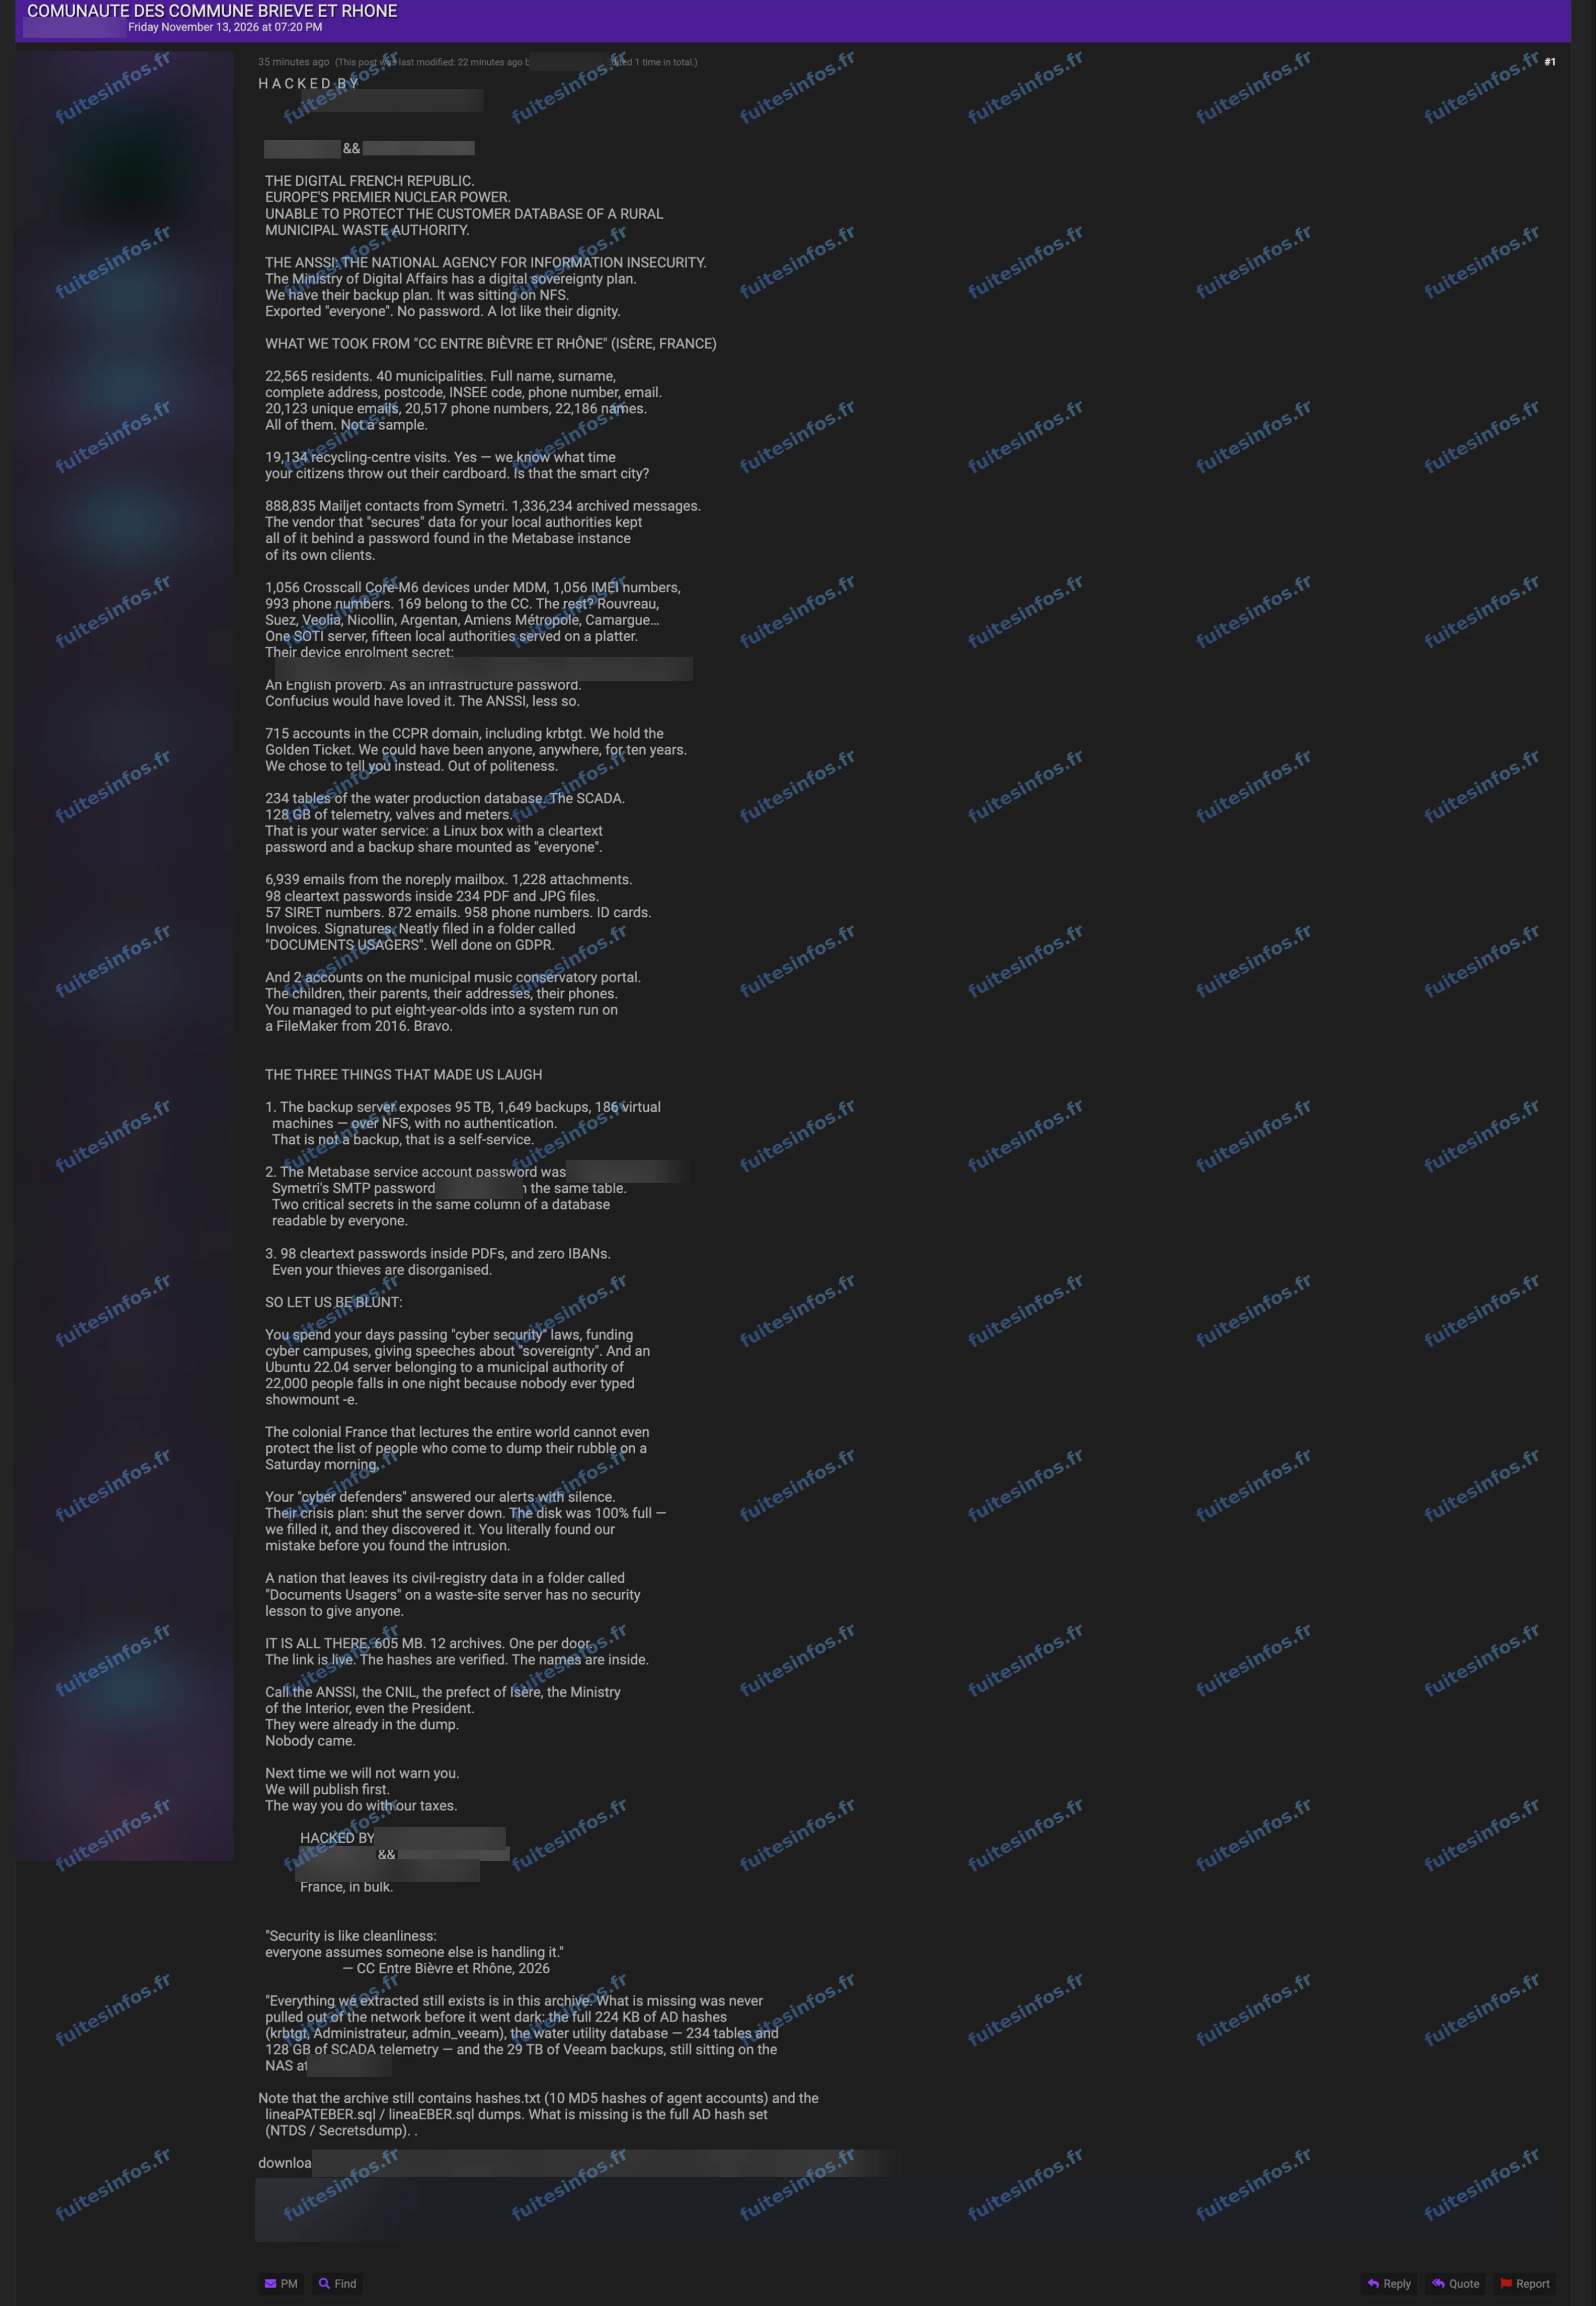
Message publié le 13 novembre 2026 sur un forum cybercriminel, capture masquée par Fuites Infos.
Ce que contiendrait l'archive visant Entre Bièvre et Rhône
L'intercommunalité regroupe 37 communes autour de Saint-Maurice-l'Exil et gère notamment l'accès de ses habitants aux déchèteries. Un acteur propose gratuitement au téléchargement une archive de 605 Mo, présentée comme le fruit d'une intrusion dans le réseau de la collectivité.
Les fiches des usagers réunissent la civilité, le nom, le prénom, l'adresse postale, le téléphone et l'adresse électronique, avec la trace de chaque passage en déchèterie. L'archive comprend aussi la boîte de messagerie d'envoi automatique de la collectivité. Elle contient dix dossiers d'agents comportant le numéro de sécurité sociale. On y trouve encore deux dossiers de familles du conservatoire de musique et des identifiants de connexion à des outils internes, dont certains en clair.
S'y ajoutent près de 890 000 adresses électroniques, sans nom, issues du compte d'envoi de Symetri, l'éditeur du logiciel de gestion des déchèteries. Les identités d'expédition de ce compte nomment aussi d'autres collectivités. L'archive contient enfin l'inventaire des terminaux mobiles d'un serveur de gestion de flotte partagé par une centaine d'organisations du secteur des déchets.
Un risque de faux messages au nom de la communauté de communes
Le nom, l'adresse, le téléphone et l'adresse électronique d'un même usager figurent sur la même fiche, rattachée à ses passages en déchèterie. Cette combinaison permet d'envoyer des messages crédibles au nom de la collectivité, par exemple sur le renouvellement d'une carte d'accès ou une prétendue facturation de passages.
Les agents dont le numéro de sécurité sociale figure dans l'archive sont exposés à l'usurpation d'identité. Les identifiants en clair peuvent servir à prendre le contrôle de comptes internes s'ils n'ont pas été changés.
Plusieurs éléments annoncés, dont des comptes de l'annuaire informatique de la collectivité, n'ont pas été retrouvés dans la partie du dépôt analysée. À ce stade, le piratage revendiqué n'a pas fait l'objet d'une confirmation publique de la communauté de communes.
Données concernées :
- Civilités, noms et prénoms
- Adresses postales, codes postaux et communes
- Numéros de téléphone et adresses électroniques
- Historique des passages en déchèterie et identifiants internes
- Identifiants de connexion, mots de passe en clair et mots de passe hachés
- Clé d'accès à une interface de programmation (API)
- Numéros de sécurité sociale d'agents
- Données de mineurs (deux enfants inscrits au conservatoire)
- Données d'emploi et données professionnelles des agents
- Courriels et notifications de tickets de support
- Données de terminaux mobiles (IMEI, numéros de ligne, réseaux Wi-Fi)
- Factures et documents en pièces jointes
Mentions :
Statut Fuites Infos : Revendiquée