
Les clients de CuisineAddict ont reçu un courriel de la boutique en ligne les informant d'une tentative d'accès non autorisé à son site. L'enseigne leur demande de changer leur mot de passe et les met en garde contre un faux message de paiement qui a pu leur parvenir.
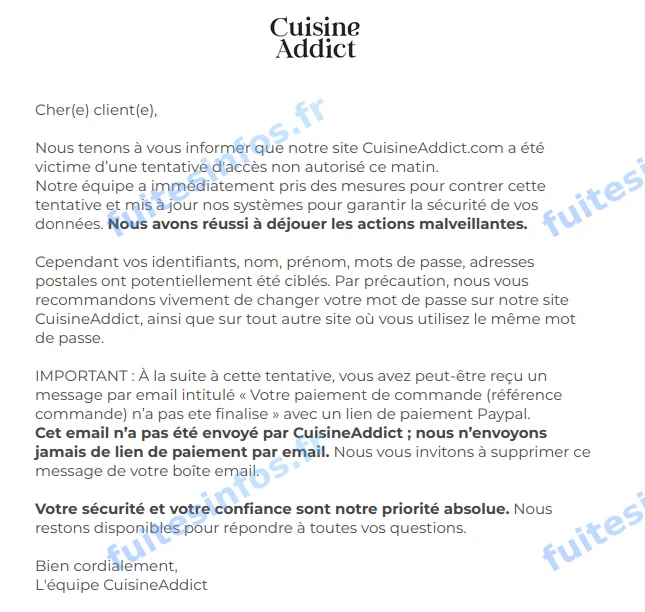
Courriel adressé par CuisineAddict à ses clients, connu le 13 novembre 2026.
Ce que CuisineAddict dit de la cyberattaque
CuisineAddict est une boutique en ligne française d'ustensiles et d'équipement de cuisine, exploitée par la société CORFORT à Villemandeur, dans le Loiret. Dans son message, l'enseigne indique avoir pris des mesures immédiates, mis à jour ses systèmes et déjoué les actions malveillantes visant son site.
Elle précise toutefois que plusieurs informations de ses clients ont potentiellement été ciblées : leurs identifiants de connexion, leurs nom et prénom, leurs mots de passe et leurs adresses postales. Par précaution, elle recommande de changer de mot de passe sur le site, mais aussi sur tout autre service où le même mot de passe serait utilisé. L'enseigne ne dit pas, à ce stade, si des données ont effectivement été extraites, et ne communique pas le nombre de clients concernés.
Un faux courriel de paiement au nom de la boutique
Le courriel signale aussi qu'à la suite de cette tentative, des clients ont pu recevoir un message intitulé « Votre paiement de commande (référence commande) n'a pas été finalisé », accompagné d'un lien de paiement PayPal. CuisineAddict indique que ce message ne vient pas d'elle et rappelle qu'elle n'envoie jamais de lien de paiement par courriel.
Ce type de message cherche à obtenir un paiement ou des informations bancaires en se faisant passer pour la boutique. Il vise des personnes qui sont réellement clientes, ce qui le rend plus crédible qu'un courriel frauduleux envoyé au hasard. Le nom, le prénom et l'adresse postale, s'ils venaient à circuler, permettraient aussi des messages ou des courriers personnalisés. Quant aux mots de passe, le risque tient surtout à leur réutilisation sur d'autres comptes en ligne, d'où la recommandation de l'enseigne de les changer partout.
Le courriel ne mentionne pas de notification à la CNIL.
Données concernées :
- Identifiants de connexion (potentiellement ciblés selon l'enseigne)
- Nom et prénom (potentiellement ciblés selon l'enseigne)
- Mots de passe (potentiellement ciblés selon l'enseigne, forme non précisée)
- Adresses postales (potentiellement ciblées selon l'enseigne)
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise