
Les utilisateurs du service de bons d'achat de Macif Avantages ont reçu un courriel les informant qu'un cybercriminel a eu accès à leurs données. Le piratage a visé Qwertys, le partenaire qui permet de bénéficier des avantages en bons d'achat du programme de la Macif. Nom, prénom, date de naissance, adresse postale et adresse électronique font partie des données exposées.
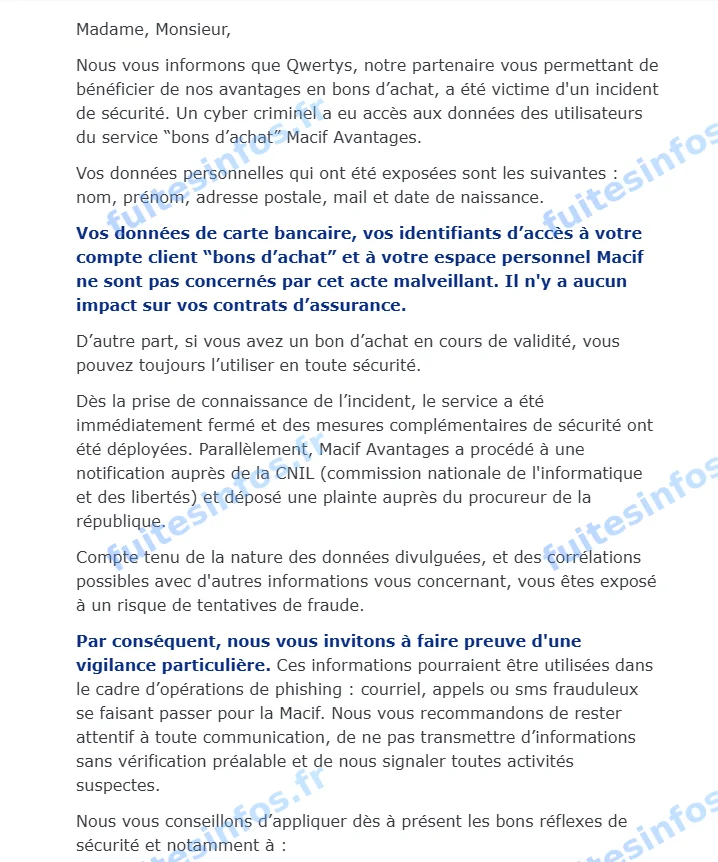
Courriel de notification reçu par les utilisateurs du service, capture du 12 novembre 2026.
Ce que le courriel de Macif Avantages annonce aux utilisateurs
Macif Avantages est le programme d'avantages et de réductions de la Macif. Son service de bons d'achat s'appuie sur un partenaire, Qwertys, présenté dans le courriel comme la société qui permet aux utilisateurs de bénéficier de ces avantages. C'est chez ce partenaire que l'incident de sécurité a eu lieu, et ce sont les personnes inscrites au service de bons d'achat qui sont concernées.
Le courriel indique que les données exposées sont le nom, le prénom, l'adresse postale, l'adresse électronique et la date de naissance. Il précise que les données de carte bancaire ne sont pas concernées, pas plus que les identifiants d'accès au compte de bons d'achat et à l'espace personnel Macif. Il affirme aussi qu'il n'y a aucun impact sur les contrats d'assurance.
Le nombre de personnes touchées n'est pas communiqué, pas plus que la date de l'intrusion. D'après le courriel, le service a été fermé dès la prise de connaissance de l'incident, Macif Avantages a notifié la CNIL et une plainte a été déposée auprès du procureur de la République.
Pourquoi cette fuite de données expose les utilisateurs de Macif Avantages
Réunis, le nom, la date de naissance et l'adresse postale suffisent à rendre un message frauduleux très crédible. Le courriel met lui-même en garde contre des tentatives d'hameçonnage par courriel, par appel ou par SMS se faisant passer pour la Macif. Un escroc qui connaît l'identité complète d'une personne et sait qu'elle utilise le programme d'avantages de la Macif peut s'en servir pour lui réclamer des informations bancaires ou des codes, sous un prétexte qui paraît légitime.
Ces mêmes informations peuvent aussi servir à des démarches d'usurpation d'identité auprès d'organismes qui se contentent de l'identité, de la date de naissance et de l'adresse. Aucune donnée bancaire n'étant déclarée exposée, le risque passe d'abord par la confiance qu'un message bien renseigné peut inspirer.
Données concernées :
- Nom et prénom
- Date de naissance
- Adresse postale
- Adresse électronique
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise