
Des magasins, des pharmacies, des hôpitaux et des établissements scolaires qui reçoivent des colis express figurent dans un fichier publié le 12 novembre 2026 sur un forum cybercriminel et présenté comme une base de Ciblex. Le transporteur n'a pas confirmé cette fuite à ce stade, et l'auteur de la publication attribue lui-même les données à des entreprises clientes plutôt qu'à ses systèmes internes.
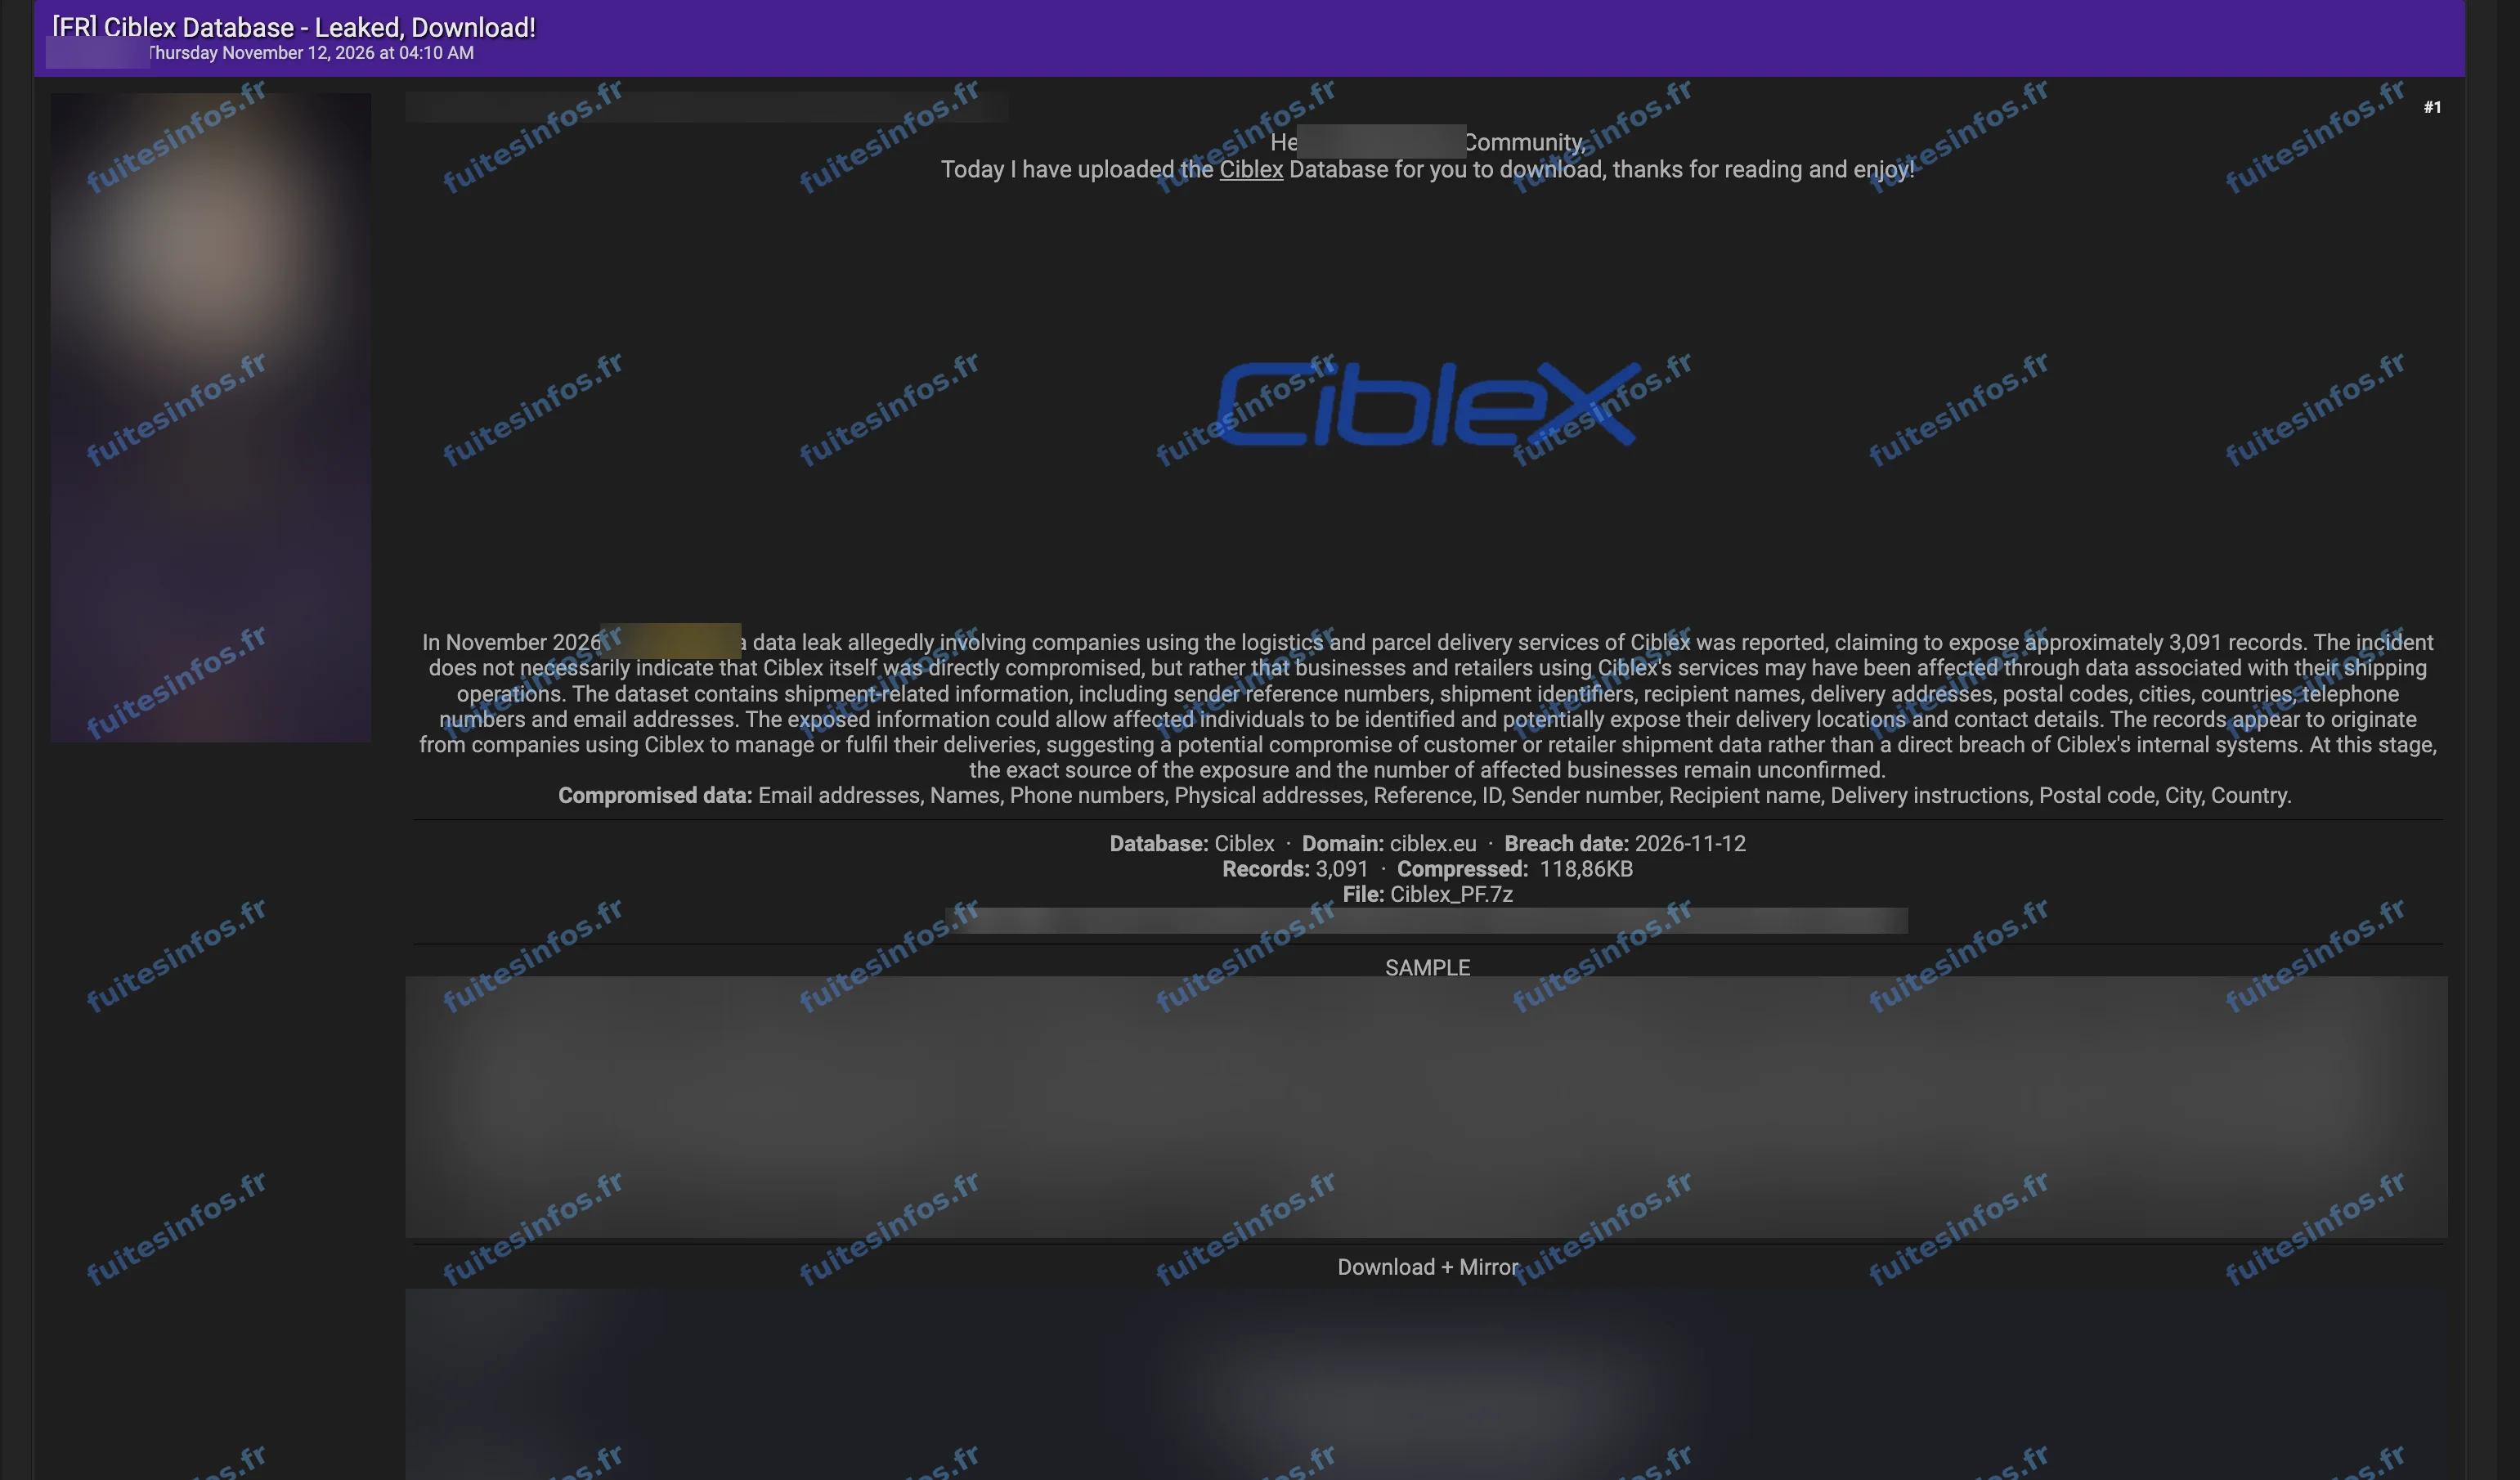
Publication du 12 novembre 2026, capture masquée par Fuites Infos.
Les destinataires des colis de Ciblex, surtout des professionnels
Ciblex est un transporteur français de colis express entre entreprises, membre du groupe Walden et installé à Ivry-sur-Seine. Le fichier diffusé est annoncé comme comptant 3 091 enregistrements. Selon l'analyse de Fuites Infos, il s'agit d'un carnet d'adresses de livraison de 3 090 fiches de destinataires, rattachées à 11 comptes expéditeurs. Les destinataires sont surtout des entreprises et des établissements : magasins, opticiens, pharmacies, hôpitaux, établissements scolaires. Près de 500 fiches nomment aussi une personne à contacter.
Ce que contiendrait le carnet d'adresses lié à Ciblex
Chaque fiche porte l'adresse de livraison du destinataire et, selon les cas, un numéro de téléphone, une adresse électronique et des consignes de livraison. Le fichier ne contient ni donnée bancaire, ni mot de passe, ni date : rien n'y indique à quand remontent ces informations.
L'origine exacte du fichier n'est pas établie. Rien ne permet de dire, à ce stade, s'il provient des systèmes de Ciblex ou de l'outil d'une entreprise cliente, ni si un piratage est en cause.
Pourquoi ces coordonnées peuvent servir à des arnaques
Un fichier qui relie des expéditeurs réels à leurs destinataires, avec adresses et coordonnées, permet d'écrire des messages crédibles : faux avis de livraison, frais de réexpédition à régler, faux message d'un fournisseur habituel qui demanderait de nouvelles coordonnées de paiement. Les personnes nommées comme contacts pourraient être sollicitées directement sous ces prétextes.
Le fichier serait proposé en téléchargement sur le forum. Ciblex n'a pas communiqué publiquement sur cette fuite à ce stade.
Données concernées :
- Nom des destinataires, entreprises et établissements
- Nom d'une personne à contacter, pour près de 500 fiches
- Adresse de livraison, code postal, ville et pays
- Numéro de téléphone et adresse électronique
- Consignes de livraison
- Identifiant de fiche et numéro d'expéditeur
Mentions :
Statut Fuites Infos : Revendiquée