
Logicielnet, l'éditeur du service de prise de rendez-vous médicaux 1001RDV, conteste formellement que les données de ses patients aient été compromises. Le 12 novembre 2026, les pages du site de 1001RDV avaient été remplacées par un message de pirates qui affirmaient détenir les informations de plus de 9 millions de patients.
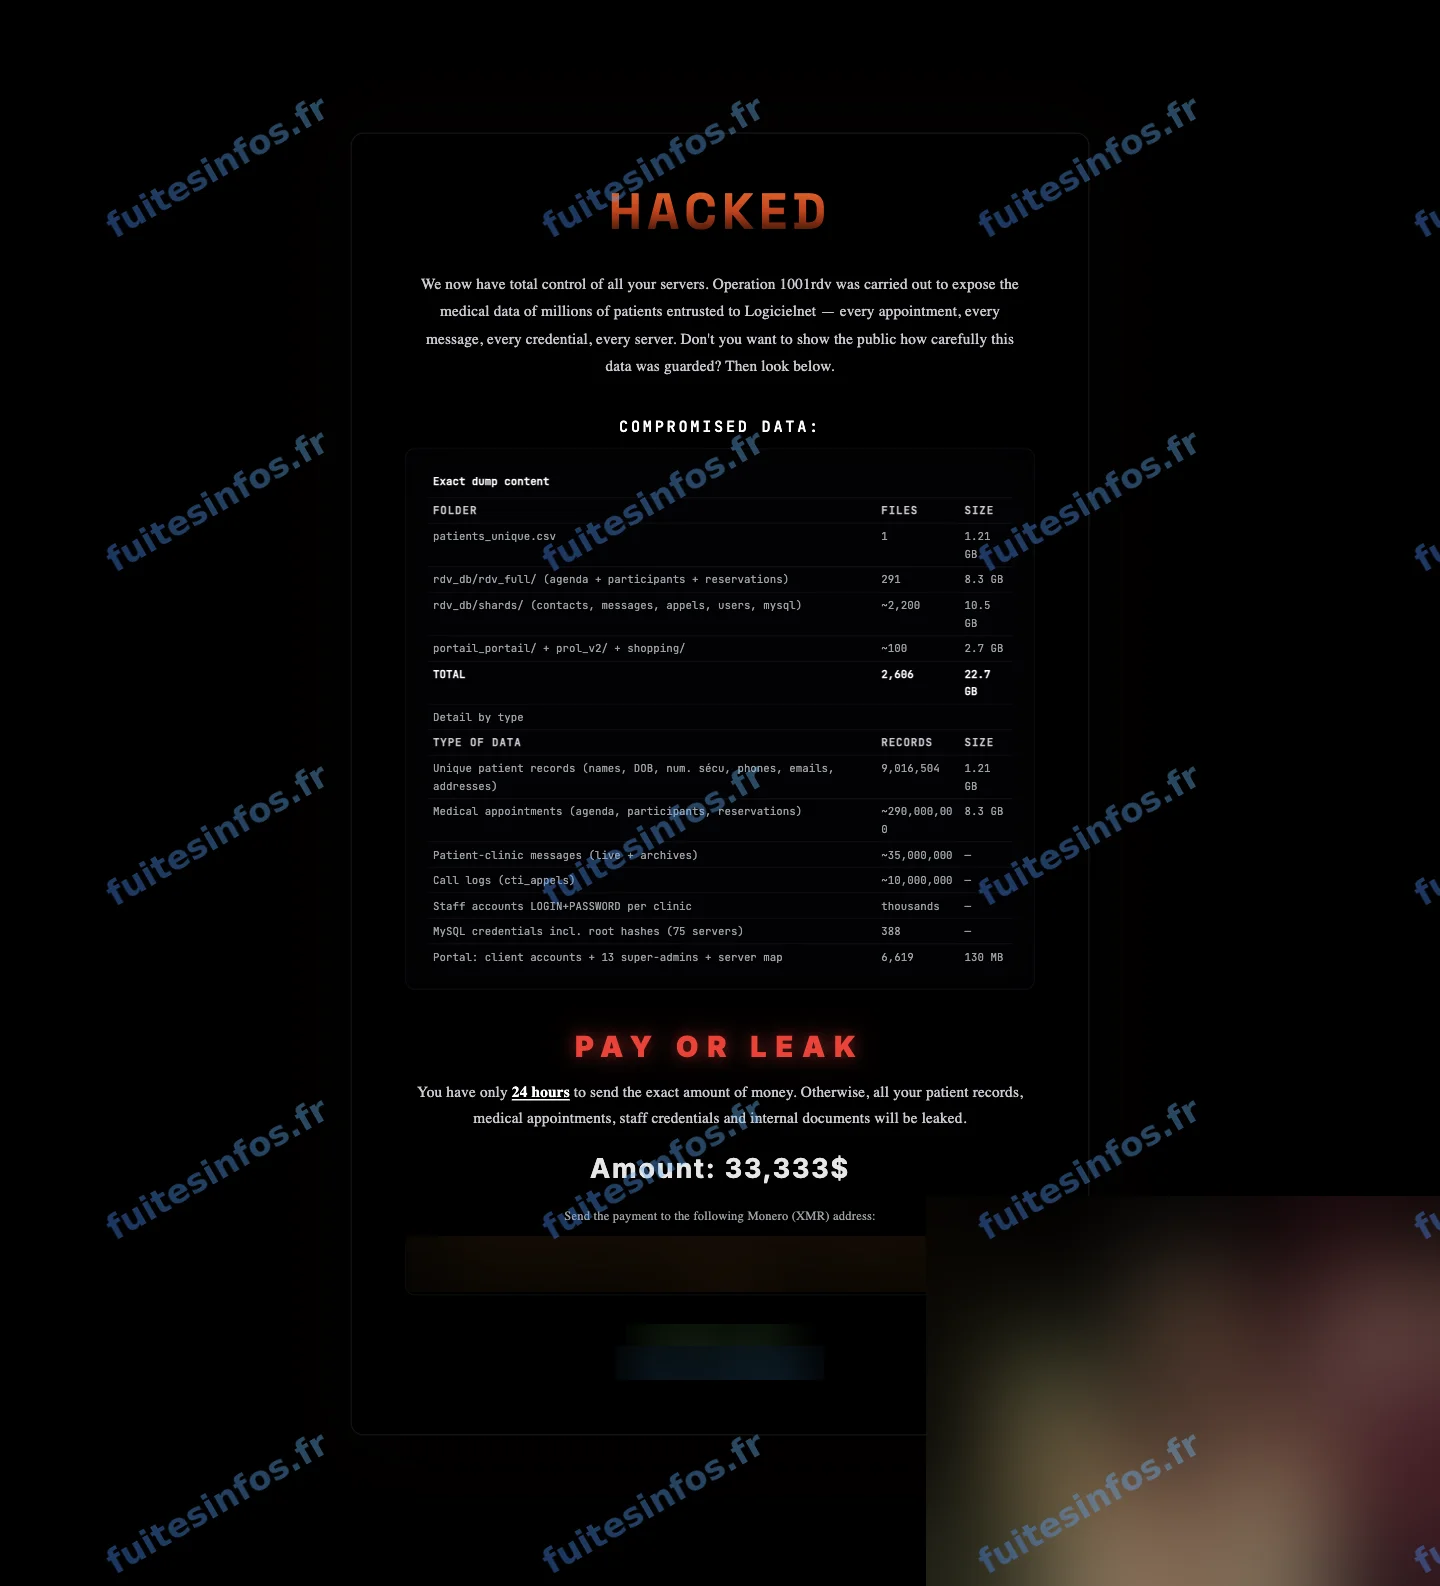
Page affichée sur le site de 1001RDV le 12 novembre 2026.
Ce que dit Logicielnet
Dans une déclaration écrite du 12 novembre 2026, l'éditeur indique que le site vitrine de 1001rdv.com, fonctionnant sous WordPress, a été la cible d'une cyberattaque qui a entraîné son interruption temporaire. Ce site et sa base seraient isolés des applications métier et des bases de patients. Ses investigations n'auraient révélé à ce stade aucun accès non autorisé aux bases de patients, ni exfiltration ; elles se poursuivent. Logicielnet dit avoir corrigé la vulnérabilité, faire face à de nouvelles tentatives d'attaque par déni de service et préparer une plainte auprès de la gendarmerie nationale. Le soir du 12 novembre, le site servait de nouveau ses pages habituelles.
Ce que les pirates disaient détenir sur les patients de 1001RDV
1001RDV (1001 Rendez-vous), édité par Logicielnet (groupe IPContact), sert aux cabinets de médecins, de dentistes et d'autres praticiens. Selon le message affiché sur le site, ses auteurs contrôleraient les serveurs de l'éditeur et disposeraient d'environ 22,7 Go de données. Le lot annoncé comprendrait l'identité, la date de naissance, le numéro de sécurité sociale et les coordonnées des patients, des messages échangés avec les cabinets, des journaux d'appels et des identifiants de comptes. Il porterait aussi sur près de 290 millions d'enregistrements de rendez-vous médicaux. Les auteurs réclamaient une rançon de 33 333 dollars en cryptomonnaie sous 24 heures. Aucun échantillon n'a été publié.
Si ces données étaient authentiques, le numéro de sécurité sociale associé à l'identité permettrait des démarches frauduleuses, et l'historique de rendez-vous laisserait deviner des éléments de santé, et rendrait crédibles de faux messages au nom d'un cabinet.
Pourquoi l'affaire reste suivie
Le démenti est la déclaration d'une partie intéressée, sans élément technique publié : il ne nomme ni la vulnérabilité ni l'hébergement des applications métier. Le défacement prouve la prise de contrôle d'un site public. Il ne démontre pas à lui seul l'accès aux bases de patients, mais ne l'exclut pas non plus.
Le contact laissé sur la page est celui d'un acteur dont 145 annonces de fuite ont été recensées depuis avril 2026. Plus d'un tiers d'entre elles ont ensuite été confirmées. Son mode opératoire habituel diffère toutefois : il publie d'ordinaire sur des forums, sans défacer de site, et l'emprunt de ce contact par un tiers n'est pas exclu.
L'échéance fixée par les auteurs tombe le 13 novembre 2026 vers 13 h 20, heure de Paris. La publication annoncée des données fait l'objet d'un suivi.
Données concernées :
- Nom, date de naissance et numéro de sécurité sociale des patients
- Téléphone, adresse électronique et adresse postale
- Historique de rendez-vous médicaux
- Messages échangés entre patients et cabinets
- Identifiants de comptes du personnel des cabinets et condensats de mots de passe de serveurs
- Données professionnelles liées aux comptes des cabinets
Données annoncées non vérifiées :
- L'ensemble des données ci-dessus, aucun échantillon n'ayant été publié et l'éditeur contestant toute compromission
Mentions :
Statut Fuites Infos : Revendiquée