
Les clients de HomeMaison, boutique en ligne lyonnaise de décoration et de mobilier, sont concernés par une fuite de données revendiquée le 12 novembre 2026. Un acteur met en vente sur un forum cybercriminel une base présentée comme l'historique des clients du site de 2008 à 2026, avec environ 1,6 million d'adresses e-mail.
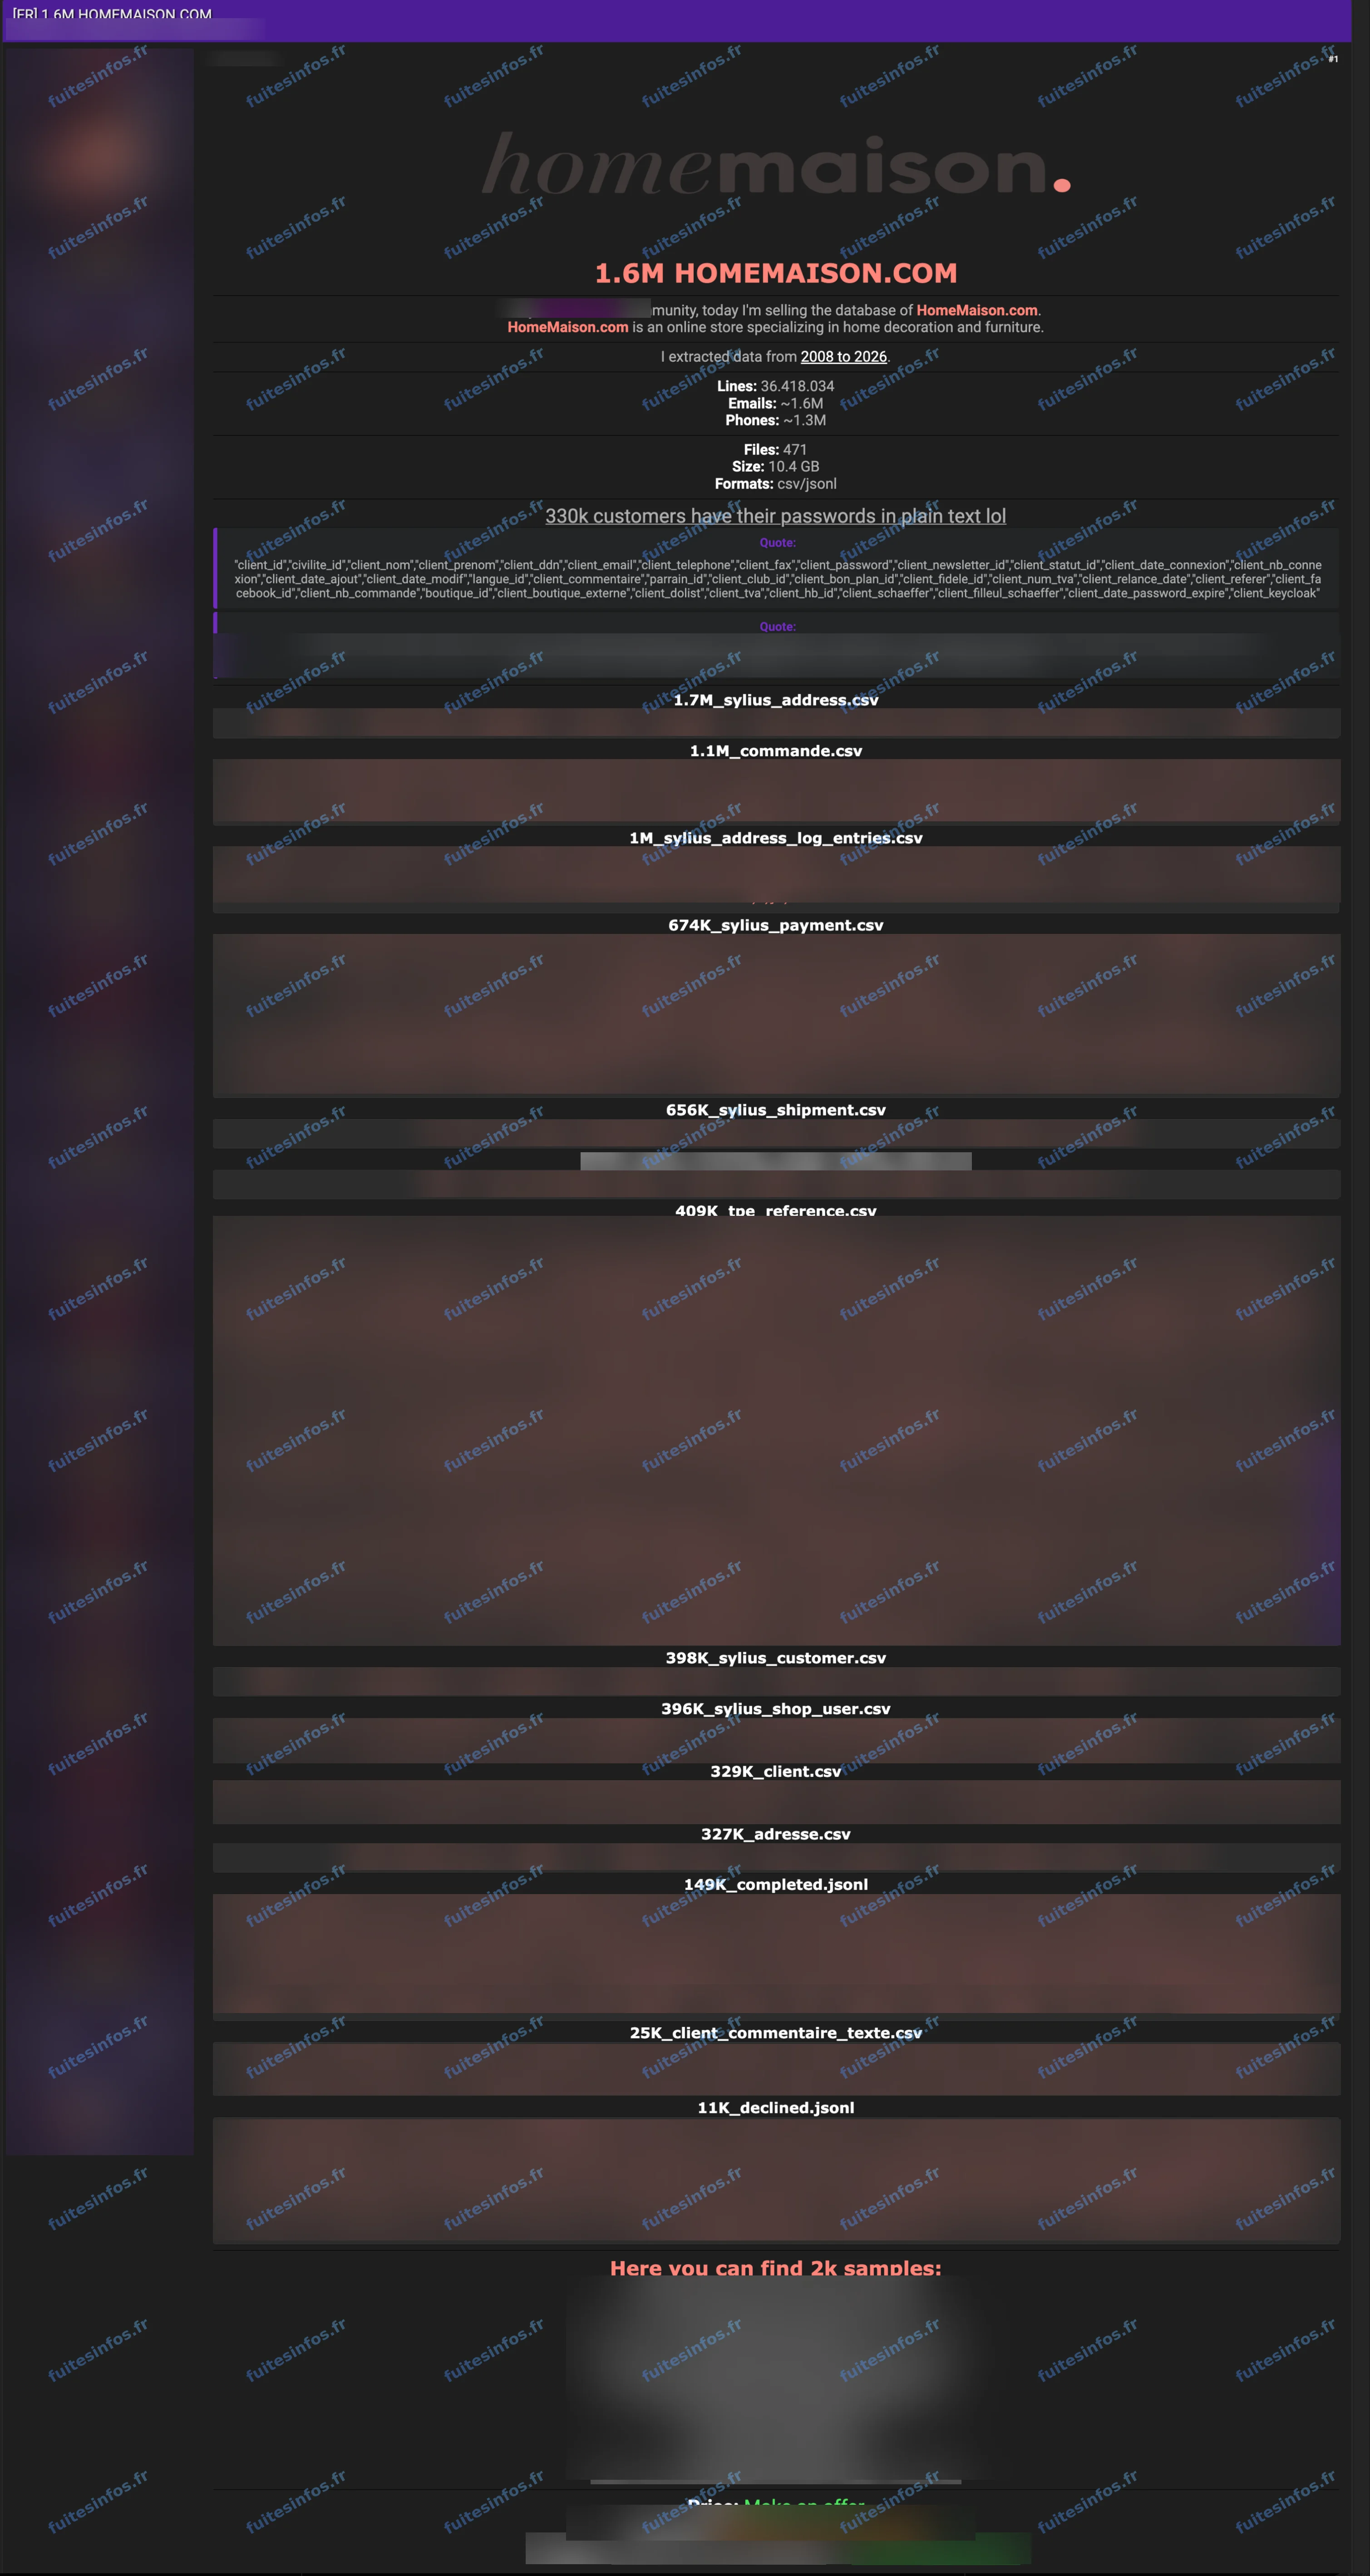
Annonce publiée le 12 novembre 2026, capture floutée par Fuites Infos.
Ce que contiendrait la base de HomeMaison
Selon la revendication, le piratage présumé porterait sur environ 36,4 millions de lignes réparties en 471 fichiers. L'annonce évoque aussi environ 1,3 million de numéros de téléphone. Elle affirme enfin qu'environ 330 000 clients auraient un mot de passe stocké en clair, c'est-à-dire lisible tel quel. Ces volumes sont annoncés mais non vérifiés.
Les personnes concernées sont les clients particuliers de la boutique : celles et ceux qui ont créé un compte ou passé commande sur homemaison.com, parfois il y a plus de quinze ans. La base serait proposée à la vente, sur offre, sur le forum où l'annonce a été publiée.
Ce que montre l'échantillon publié
Après analyse de l'échantillon par Fuites Infos, les fichiers publiés portent sur des comptes clients, avec leur identité, leurs coordonnées et leurs adresses postales. Ils contiennent aussi des commandes et des paiements où les numéros de carte apparaissent masqués. Dans ces fichiers, les mots de passe de l'ancienne table clients sont en clair, ceux de la base actuelle sont protégés par un algorithme robuste. Les enregistrements publiés vont de 2008 à octobre 2026.
Pourquoi cette fuite de HomeMaison pose problème
Un mot de passe lisible associé à une adresse e-mail peut être essayé sur d'autres services, surtout lorsqu'il a été réutilisé. L'historique de commandes et les coordonnées des clients permettent aussi de rédiger de faux messages crédibles au nom de la boutique ou d'un transporteur : avis de livraison, remboursement ou litige sur une commande. Les données de carte, même masquées, peuvent servir à rendre un appel ou un message plus convaincant.
À ce stade, cette cyberattaque présumée n'a pas fait l'objet d'une confirmation publique de HomeMaison.
Détails techniques :
- Base annoncée : environ 36,4 millions de lignes réparties en 471 fichiers
- Mots de passe en clair dans l'ancienne table clients de l'échantillon, condensats dans la base actuelle
- Numéros de carte masqués
- Enregistrements publiés de 2008 à octobre 2026
Données concernées :
- Nom, prénom et civilité
- Date de naissance
- Adresse e-mail et numéro de téléphone
- Adresse postale, ville, code postal et pays
- Mot de passe (en clair dans l'ancienne table) et mot de passe chiffré
- Données de carte de paiement partielles (numéro masqué)
- Historique de commandes, transactions et montants
- Adresse IP
- Commentaires du service client
- Identifiant interne et fiche client
- Données professionnelles (identifiants du back-office)
Mentions :
Statut Fuites Infos : Revendiquée