
Les patients du Centre Hospitalier d'Armentières pourraient voir leurs données ressurgir : le 13 novembre 2026, un acteur a publié sur un forum cybercriminel une base qu'il présente comme celle dérobée lors de la cyberattaque subie par l'hôpital en février 2024, et la propose au téléchargement contre des crédits. À l'époque, l'établissement avait reconnu la diffusion de fichiers de patients, et le vol avait été évalué à quelque 230 000 patients.
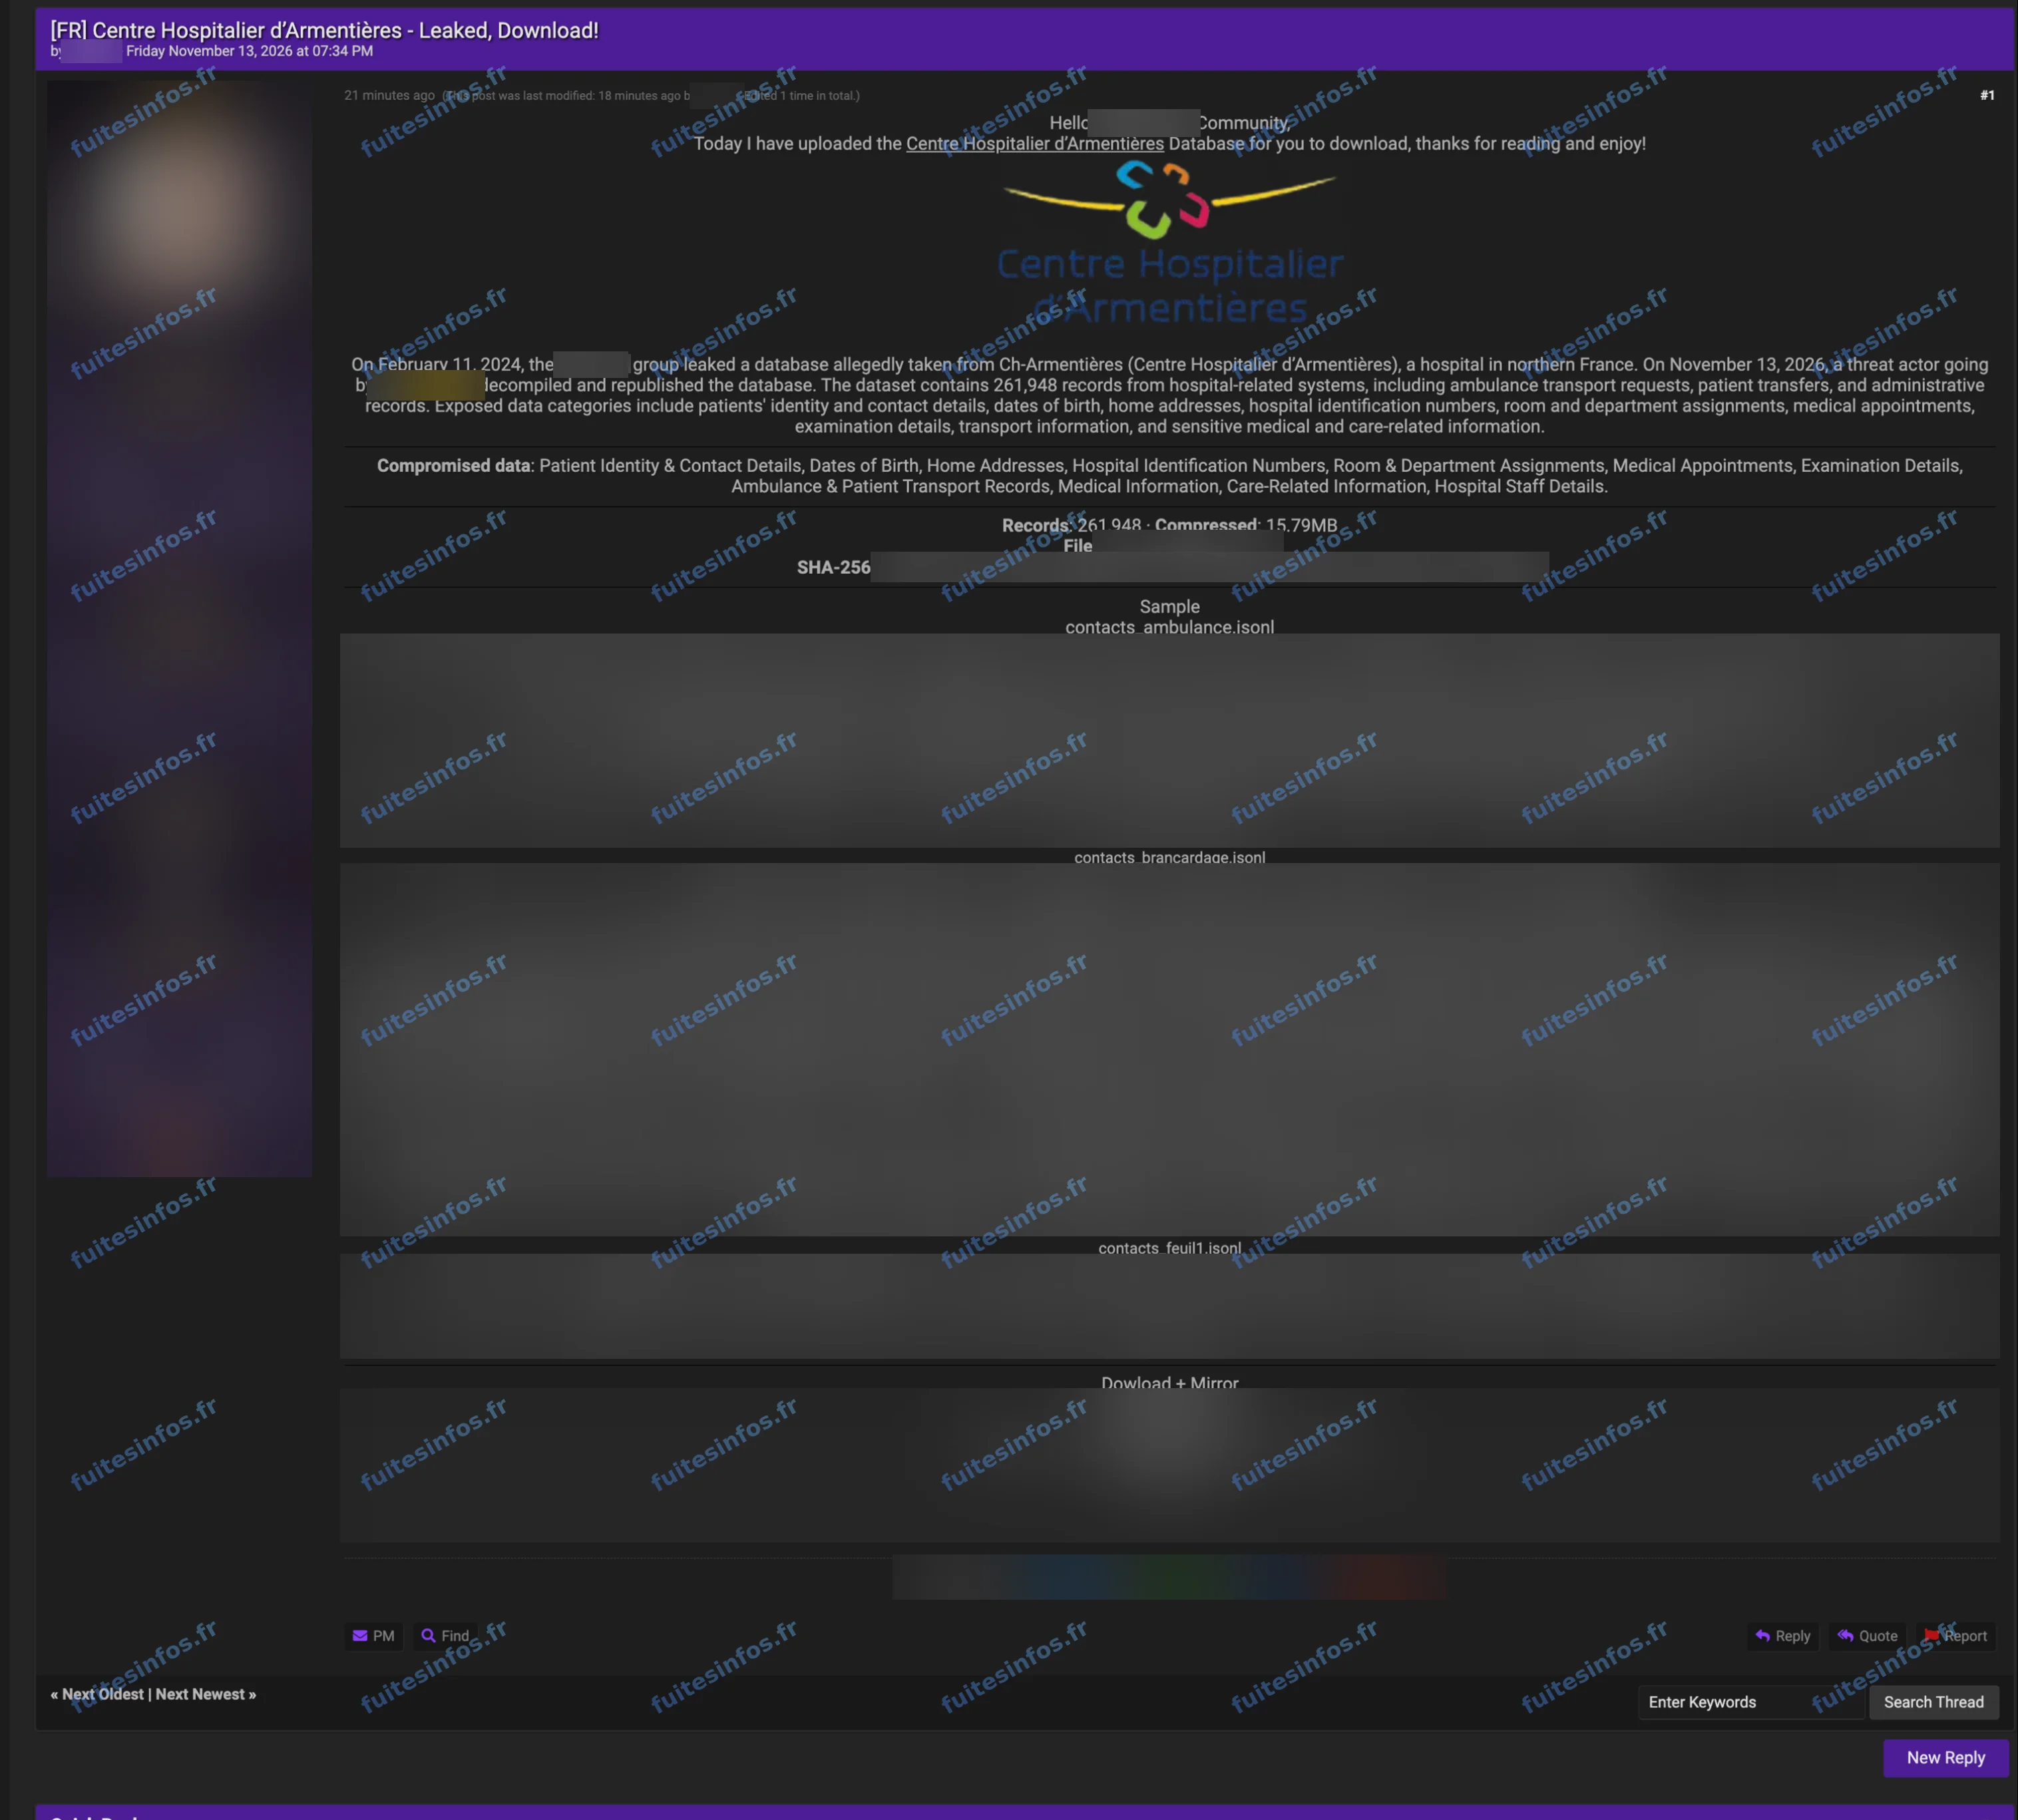
Annonce publiée le 13 novembre 2026 sur un forum cybercriminel.
Une base présentée comme celle de l'attaque de février 2024
Le Centre Hospitalier d'Armentières, établissement public de santé du Nord, a subi une attaque par rançongiciel dans la nuit du 10 au 11 février 2024. Le 25 février, des fichiers lui appartenant ont été rendus accessibles par les pirates. L'hôpital avait alors indiqué qu'il s'agissait essentiellement de listes contenant les coordonnées des patients, leur date de venue et le secteur de prise en charge, sans dossier patient informatisé. Il avait porté plainte, et la CNIL avait ouvert une instruction après une notification de violation.
En mai 2024, le responsable de la sécurité des systèmes d'information du groupement hospitalier de territoire a évalué le vol à quelque 230 000 patients. L'annonce publiée le 13 novembre 2026 fait état, de son côté, de 261 948 enregistrements, qu'elle présente comme la reprise des fichiers de 2024.
Ce que contiendraient les données du Centre Hospitalier d'Armentières
Selon la revendication, la base porterait sur l'identité et les coordonnées des patients, leurs identifiants et séjours hospitaliers, des informations médicales et de soins (rendez-vous, examens, transports en ambulance et brancardage), ainsi que sur des données du personnel.
Selon l'analyse de Fuites Infos, l'échantillon publié avec l'annonce contient des demandes de transport et de brancardage internes et une liste de patients hospitalisés. On y trouve l'identité et les coordonnées des patients (date de naissance, adresse, téléphone), leurs identifiants de séjour et des indications de soins, comme le service ou la nature de certains examens. Ses dates s'échelonnent de 2016 à 2022.
Pourquoi cette republication expose les patients
Ces informations rattachent un parcours de soins à une identité, une adresse et un numéro de téléphone. Leur remise en circulation faciliterait les appels ou messages frauduleux se réclamant de l'hôpital ou d'un transporteur sanitaire, rendus crédibles par la date de venue ou le service fréquenté, ainsi que les tentatives d'usurpation d'identité. Elle prolongerait aussi l'exposition de données de santé déjà diffusées en 2024.
À ce stade, la republication de novembre 2026 n'a pas fait l'objet d'une confirmation publique de l'établissement.
Détails techniques :
- 261 948 enregistrements annoncés par l'acteur
- Échantillon publié avec l'annonce : demandes de transport et de brancardage, liste de patients hospitalisés
- Dates de l'échantillon : de 2016 à 2022
Données concernées :
- Identité : nom complet, civilité, date de naissance, situation familiale
- Coordonnées : adresse postale, code postal, ville, numéro de téléphone
- Identifiants hospitaliers internes
- Données de santé et rendez-vous
- Données d'emploi et données professionnelles
- Champs saisis librement
Données annoncées non vérifiées :
- Données du personnel de l'établissement au-delà de ce que montre l'échantillon
Mentions :
Statut Fuites Infos : Revendiquée