

Les utilisateurs de Chargemap, l'application qui aide les conducteurs de véhicules électriques à trouver une borne de recharge, sont concernés par une fuite de données. L'entreprise strasbourgeoise, qui édite aussi le badge de paiement Chargemap Pass, a prévenu le 18 novembre 2026 les titulaires des comptes touchés : une personne extérieure a exploité une faille de sécurité pour extraire des données de comptes.
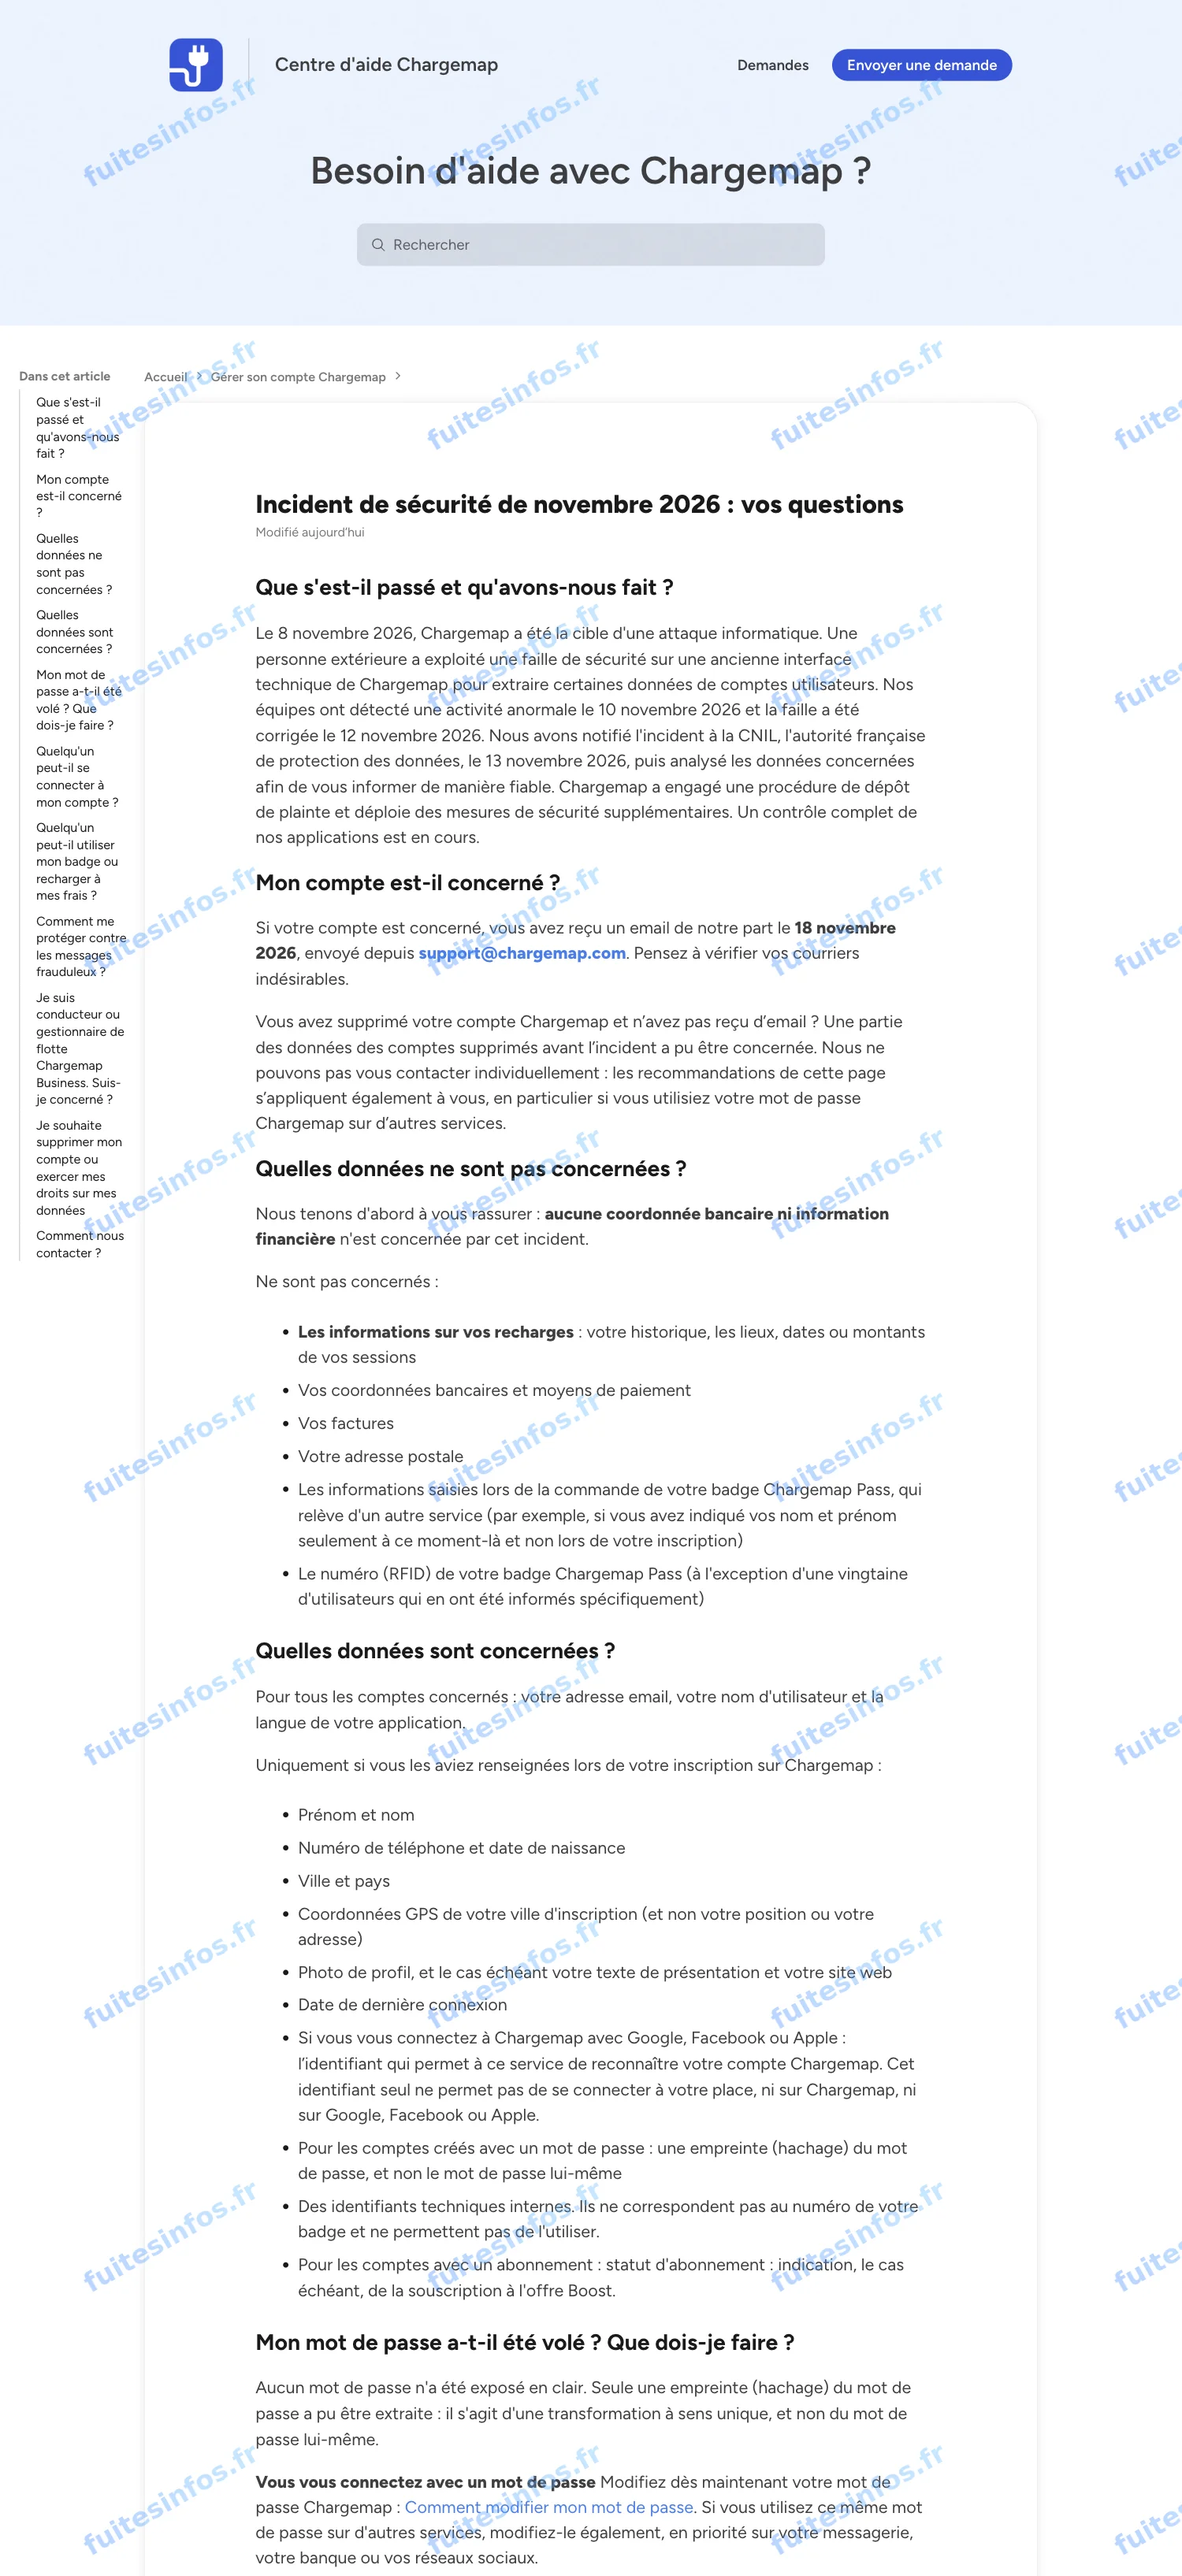
Page d'aide publiée par Chargemap le 18 novembre 2026.
Une faille sur une ancienne interface de Chargemap
Selon l'entreprise, l'attaque a eu lieu le 8 novembre 2026 et visait une ancienne interface technique. L'activité anormale a été repérée le 10 novembre, et la faille corrigée deux jours plus tard. Chargemap indique avoir notifié la CNIL le 13 novembre et engagé une procédure de dépôt de plainte. Le nombre de comptes touchés n'est pas communiqué.
Ce que contiennent les comptes Chargemap concernés
Pour tous les comptes concernés, la cyberattaque porte sur l'adresse électronique, le nom d'utilisateur et la langue choisie dans l'application, auxquels s'ajoutent des identifiants techniques internes. Pour les personnes qui se connectent avec un mot de passe, une empreinte de ce mot de passe a aussi été extraite : il ne s'agit pas du mot de passe lui-même, mais d'une version transformée.
D'autres informations ne sont concernées que si l'utilisateur les avait renseignées en s'inscrivant : prénom, nom, date de naissance, numéro de téléphone, ville et pays, photo de profil, ainsi que la date de dernière connexion.
Chargemap précise que les moyens de paiement, l'adresse postale, l'historique des recharges, les factures et les mots de passe en clair ne sont pas touchés. Le numéro du badge de recharge ne l'est que pour une vingtaine d'utilisateurs, prévenus individuellement.
Ce mélange de coordonnées et d'informations de compte suffit à rédiger un message crédible au nom de Chargemap, à propos d'un badge ou d'une recharge. Quand la date de naissance et le téléphone figurent dans le compte, les possibilités d'usurpation d'identité augmentent. Enfin, une empreinte de mot de passe peut parfois être retournée pour retrouver le mot de passe d'origine, un risque pour les personnes qui utilisent le même ailleurs.
Données concernées :
- Adresse électronique, nom d'utilisateur, langue de l'application
- Identifiants techniques internes
- Empreinte du mot de passe (comptes créés avec un mot de passe)
- Prénom, nom et date de naissance (si renseignés)
- Numéro de téléphone (si renseigné)
- Ville, pays et coordonnées de la ville d'inscription (si renseignés)
- Photo de profil, texte de présentation et site web (si renseignés)
- Date de dernière connexion (si renseignée)
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise