

Des patients de cliniques et de centres d'imagerie médicale équipés de One Manager, le logiciel de radiologie de Softway Medical, pourraient voir leurs données circuler. Neuf jours après la cyberattaque reconnue par l'éditeur, ce qu'un acteur présente comme la base du logiciel a été mis en vente le 17 novembre 2026 sur un forum cybercriminel. Selon l'analyse de Fuites Infos, l'échantillon publié à l'appui de l'annonce porte sur environ 3 200 patients de deux cliniques des Hauts-de-Seine, avec leur identité, leurs séjours et, pour un tiers d'entre eux, leur numéro de sécurité sociale.
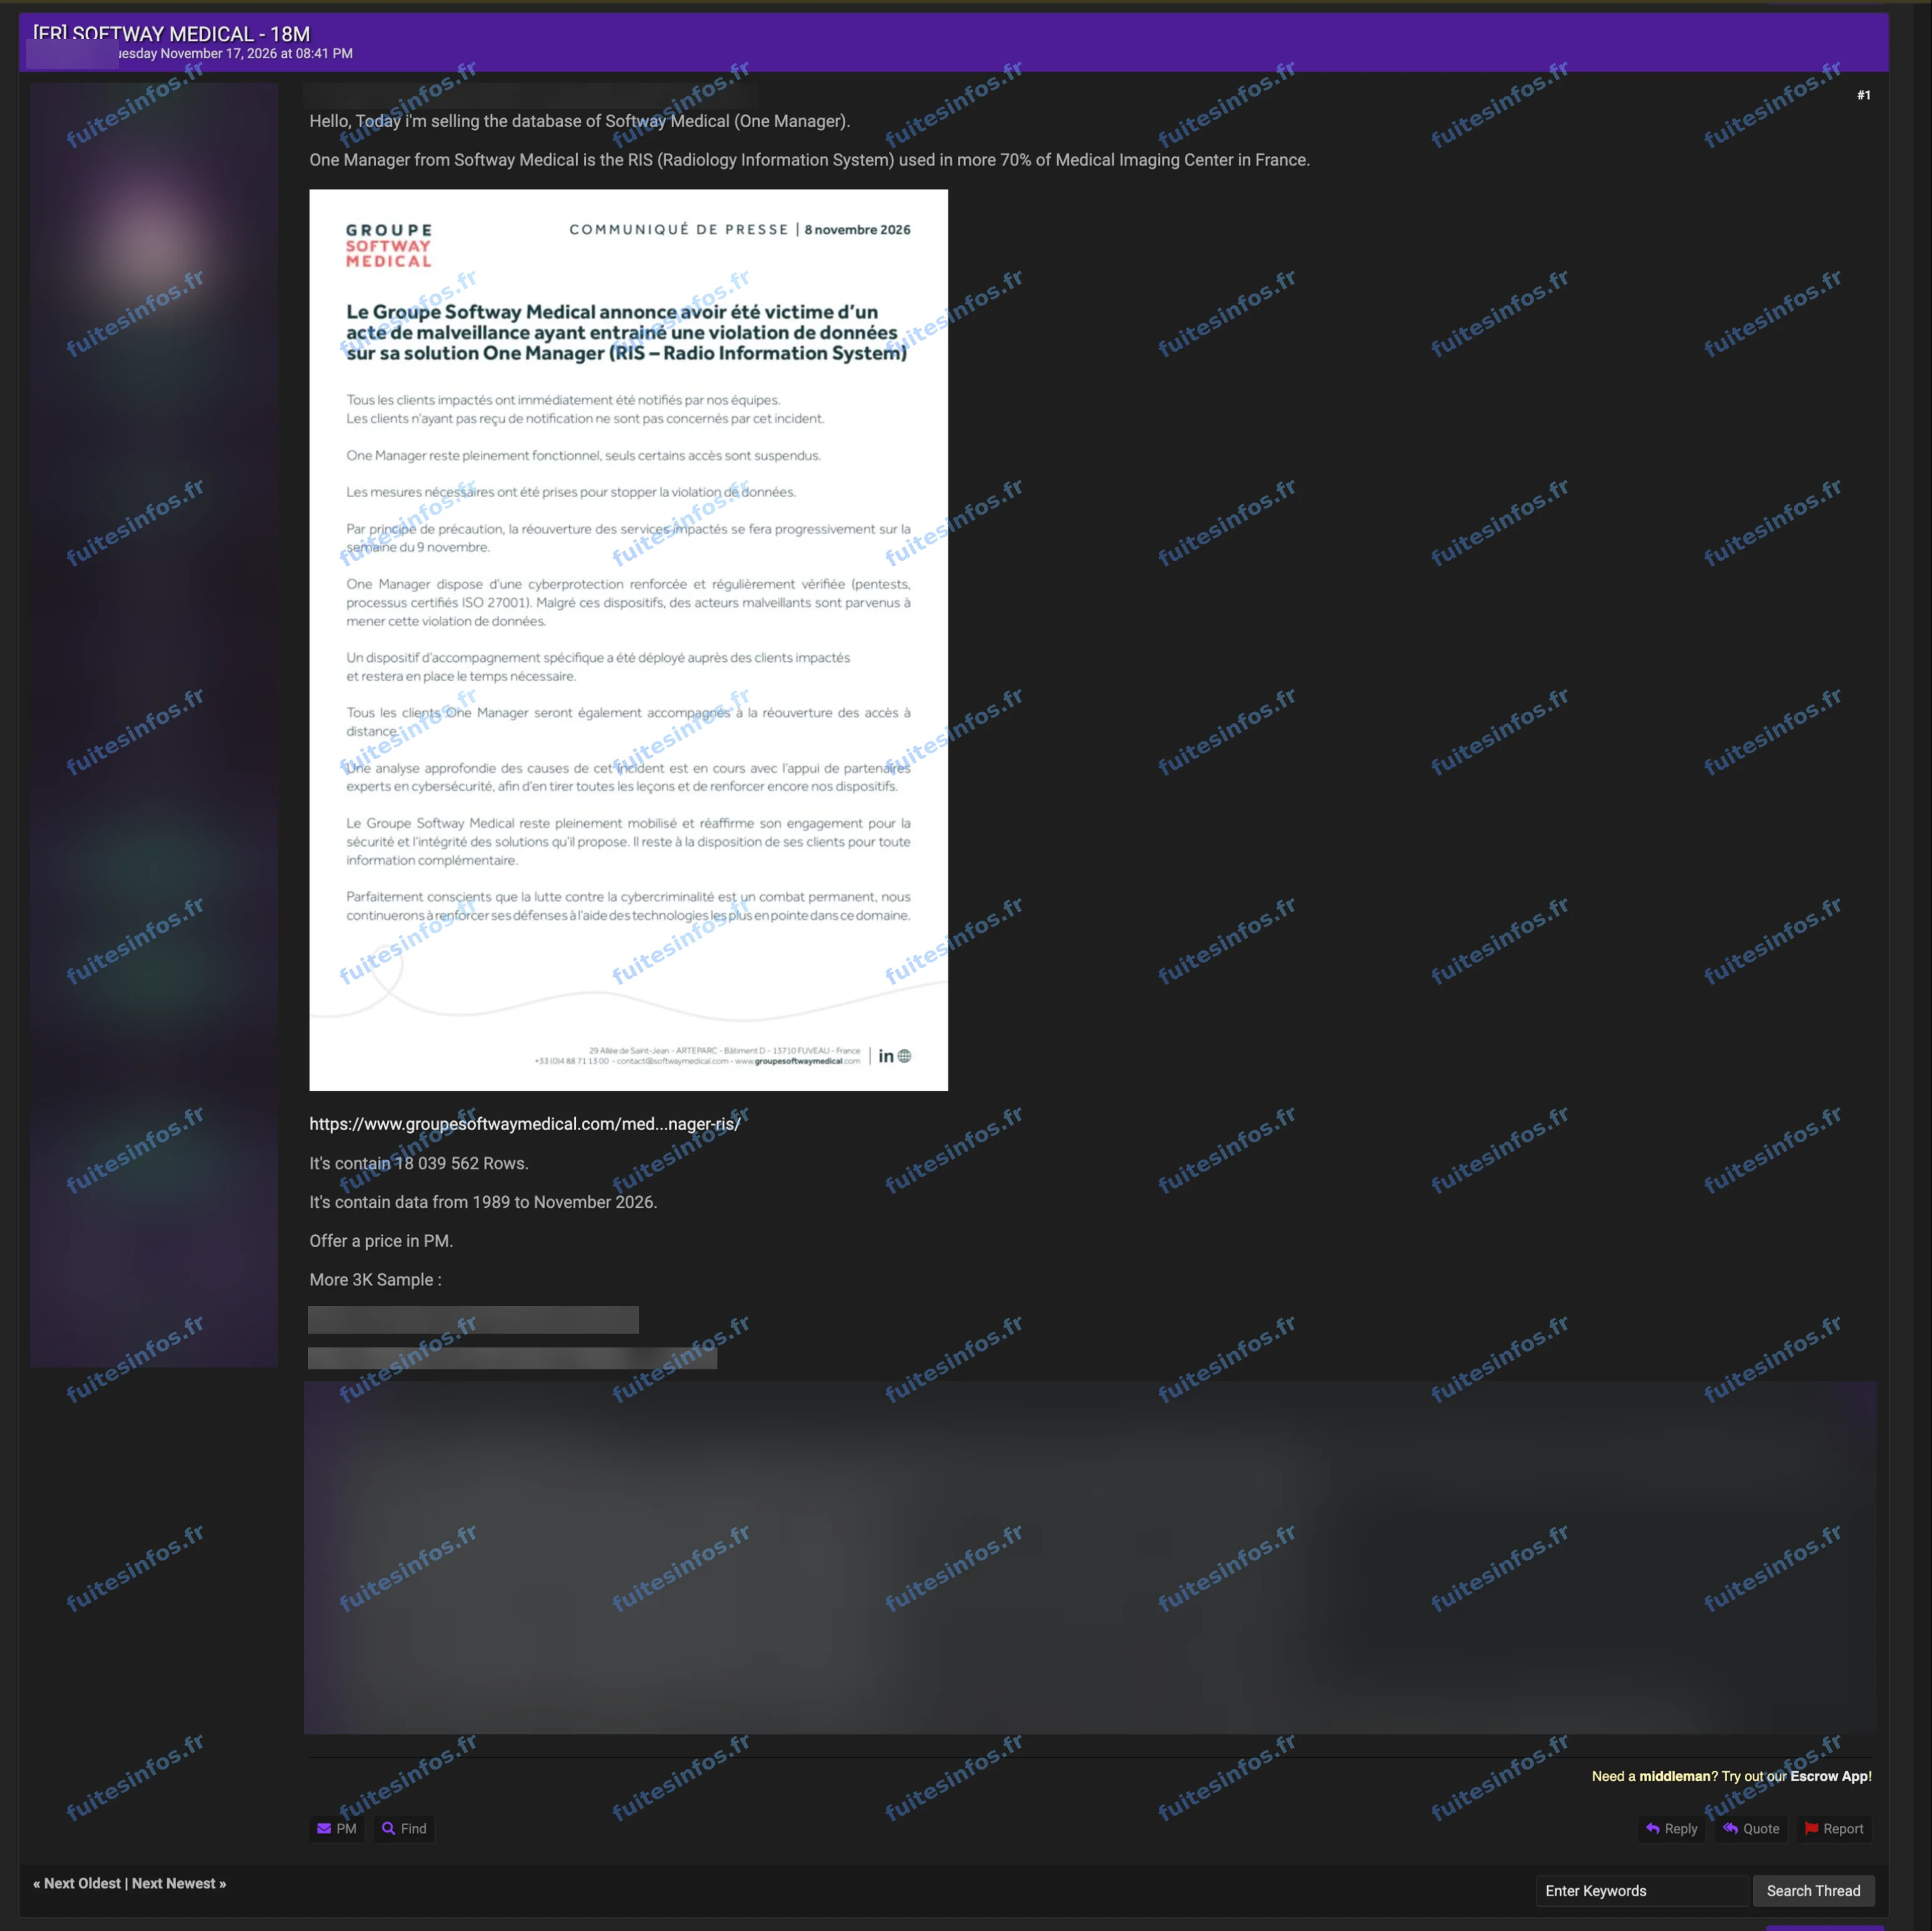
Annonce publiée le 17 novembre 2026 à 20 h 41, heure de Paris, sur un forum cybercriminel. Capture masquée par Fuites Infos.
Ce que Softway Medical a reconnu
Softway Medical est un éditeur français de logiciels pour les établissements et les professionnels de santé, dont le siège est à Fuveau, dans les Bouches-du-Rhône. One Manager est le logiciel qu'il présente comme son système d'information de radiologie : l'outil qui gère, dans un cabinet ou un service d'imagerie, l'accueil des patients, la planification des examens et la mise à disposition des résultats.
Le 8 novembre 2026, l'éditeur a publié un communiqué annonçant un acte de malveillance ayant entraîné une violation de données sur One Manager. Il y indique avoir prévenu immédiatement les clients concernés, suspendu certains accès et pris les mesures nécessaires pour stopper la violation, avant une réouverture progressive des services touchés au cours de la semaine suivante. Une analyse des causes est menée avec des partenaires spécialisés en cybersécurité.
Le 13 novembre, le média spécialisé Docteur Imago a rapporté les précisions données par le responsable des produits et de la technologie de l'éditeur. L'intrusion remonterait au 5 novembre et serait passée par « une usurpation d'identité par un accès extérieur », c'est-à-dire une connexion au logiciel depuis l'extérieur d'un cabinet avec un accès détourné. Sur environ 1 100 clients en radiologie, quelques dizaines seraient touchés, et des données de santé ont été extraites. Les accès extérieurs ont été fermés.
Le CHU de Reims a fait savoir de son côté qu'il avait été informé le 8 novembre, par une société qu'il nomme Softway Medical Imaging, d'une violation de données personnelles chez cet éditeur, touchant selon lui de nombreux cabinets de radiologie et établissements de santé en France. Ses propres patients sont concernés au titre d'une solution de consultation à distance des résultats d'imagerie, qu'il avait cessé d'utiliser en avril 2026. Son communiqué ne nomme pas le logiciel. Le CHU a déclaré l'incident à la CNIL et indique avoir déposé plainte.
Une base présentée comme celle de One Manager mise en vente
Le 17 novembre 2026, un acteur a ouvert sur un forum cybercriminel un sujet intitulé comme la vente de la base de Softway Medical. L'annonce revendique 18 039 562 lignes « de 1989 à novembre 2026 », présente One Manager comme le logiciel de radiologie de plus de 70 % des centres d'imagerie en France et renvoie au communiqué de l'éditeur. Le prix est à négocier en message privé. Un échantillon de plus de 3 000 fiches est proposé en téléchargement, et une fiche complète est reproduite dans le message.
Ces chiffres sont ceux du vendeur. Les 18 millions de lignes ne disent pas ce qu'elles comptent (patients, séjours ou autre chose) et n'ont aucun recoupement public. La part de 70 % n'apparaît ni dans le communiqué de l'éditeur ni dans ses propos rapportés par la presse, où il évoque environ 1 100 clients en radiologie, dont quelques dizaines touchés.
Ce que contient l'échantillon
Selon l'analyse de Fuites Infos, l'échantillon compte 3 247 fiches, qui correspondent à environ 3 200 patients distincts. Toutes viennent de deux cliniques d'un même pôle de santé des Hauts-de-Seine, l'une à Meudon-la-Forêt, l'autre à Clamart. Chaque fiche est la réponse complète d'un service de recherche de patient, telle qu'un établissement la transmet à son logiciel de radiologie pour planifier un examen. L'extraction a été menée fiche par fiche, à une seule date : le 4 novembre 2026, jour de la dernière venue enregistrée dans le fichier.
Pour chaque patient figurent le nom, le prénom, le sexe, la date de naissance et, pour une partie, le nom de naissance et le lieu de naissance. Neuf fiches sur dix portent une adresse postale. Un patient sur cinq a un numéro de téléphone, moins d'un sur dix une adresse e-mail. Un peu plus d'un tiers des fiches (1 127) portent un numéro de sécurité sociale, et ces numéros sont tous valides au regard de leur clé de contrôle.
L'échantillon décrit aussi le parcours des patients dans l'établissement : 4 521 séjours, chacun rattaché à l'unité qui l'a demandé (urgences, unité d'hospitalisation de courte durée, chirurgie, médecine, maternité, soins continus, ambulatoire ou hôpital de jour), avec ses dates d'entrée et de sortie. Les séjours s'étendent de mars 2000 à novembre 2026, et quelques admissions sont déjà programmées jusqu'en février 2027. Des commentaires libres mentionnent la prise en charge de certains patients en affection de longue durée. 121 fiches portent un solde restant dû, sans facture ni moyen de paiement. Parmi les patients, 300 étaient mineurs au 4 novembre 2026.
L'échantillon ne contient en revanche ni compte rendu, ni résultat d'examen, ni image, ni type d'examen, ni nom de médecin, ni mot de passe.
Ce qui n'est pas établi
Rien, dans les fiches de l'échantillon, ne nomme Softway Medical ni One Manager. Les données présentent de forts indices d'authenticité, mais l'entité qui détenait ou exploitait le système d'où elles proviennent n'est pas établie par leur seul examen. Leur rattachement à l'incident de One Manager est cohérent avec ce que l'éditeur a déclaré (des données de santé extraites, quelques dizaines de clients touchés), il n'est pas prouvé.
Trois autres points restent ouverts. La période annoncée par le vendeur, depuis 1989, n'est pas retrouvée dans l'échantillon, dont les plus anciens séjours datent de mars 2000. L'échantillon a été extrait le 4 novembre, la veille de la date d'intrusion donnée par l'éditeur à la presse, écart qu'aucune source n'explique à ce stade. Enfin, ni l'éditeur ni les deux cliniques n'ont publié de liste des établissements touchés ni de nombre de patients concernés.
Pourquoi ces données sont sensibles
Un passage aux urgences, une hospitalisation en maternité ou une affection de longue durée sont des informations de santé, que le RGPD range parmi les catégories particulières de données. Associées à un nom, une adresse et un numéro de sécurité sociale, elles exposent les patients à plusieurs risques : une usurpation d'identité auprès d'organismes sociaux, des appels ou des messages frauduleux se présentant comme la clinique, le centre d'imagerie ou l'Assurance maladie et citant un vrai séjour pour paraître crédibles, ou de fausses demandes de règlement d'un reste à payer. La présence de mineurs, dont une partie est rattachée au numéro de sécurité sociale d'un parent, rend l'exposition plus sensible encore.
Détails techniques :
- Annonce : 18 039 562 lignes revendiquées, période annoncée de 1989 à novembre 2026, prix en message privé
- Échantillon : 3 247 fiches au format JSON Lines (6,7 Mo), environ 3 200 patients distincts (de 3 232 à 3 247 selon la clé de rapprochement)
- Deux établissements d'un même pôle de santé des Hauts-de-Seine ; 94,7 % des codes postaux renseignés en Île-de-France
- 1 127 numéros de sécurité sociale, 1 126 valeurs distinctes, toutes à clé valide
- 4 521 séjours pour 1 524 patients, de mars 2000 à novembre 2026
- 300 mineurs au 4 novembre 2026
- Date d'extraction déduite des âges calculés : 4 novembre 2026
- Intrusion datée du 5 novembre 2026 par l'éditeur, annonce de l'éditeur le 8 novembre, mise en vente le 17 novembre
Données concernées :
- Nom, prénom, nom de naissance, sexe, date et lieu de naissance, âge
- Adresse postale, code postal, ville, téléphone, adresse e-mail
- Numéro de sécurité sociale
- Identifiants patient et numéros de dossier de l'établissement
- Séjours par unité de soins (urgences, chirurgie, médecine, maternité) et date de dernière venue
- Mentions d'affection de longue durée et de couverture maladie complémentaire solidaire
- Soldes restant dus
- Données de patients mineurs
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise