

Les clients de la boutique en ligne de France Projecteurs, et plus largement les personnes qui ont écrit à l'entreprise depuis son site, sont concernés par une fuite de données revendiquée le 16 novembre 2026 sur un forum cybercriminel. Près de 19 000 personnes en relation avec la boutique seraient exposées. L'entreprise, installée à Lisses (Essonne), vend, loue et installe du matériel professionnel de sonorisation, d'éclairage et de vidéo.
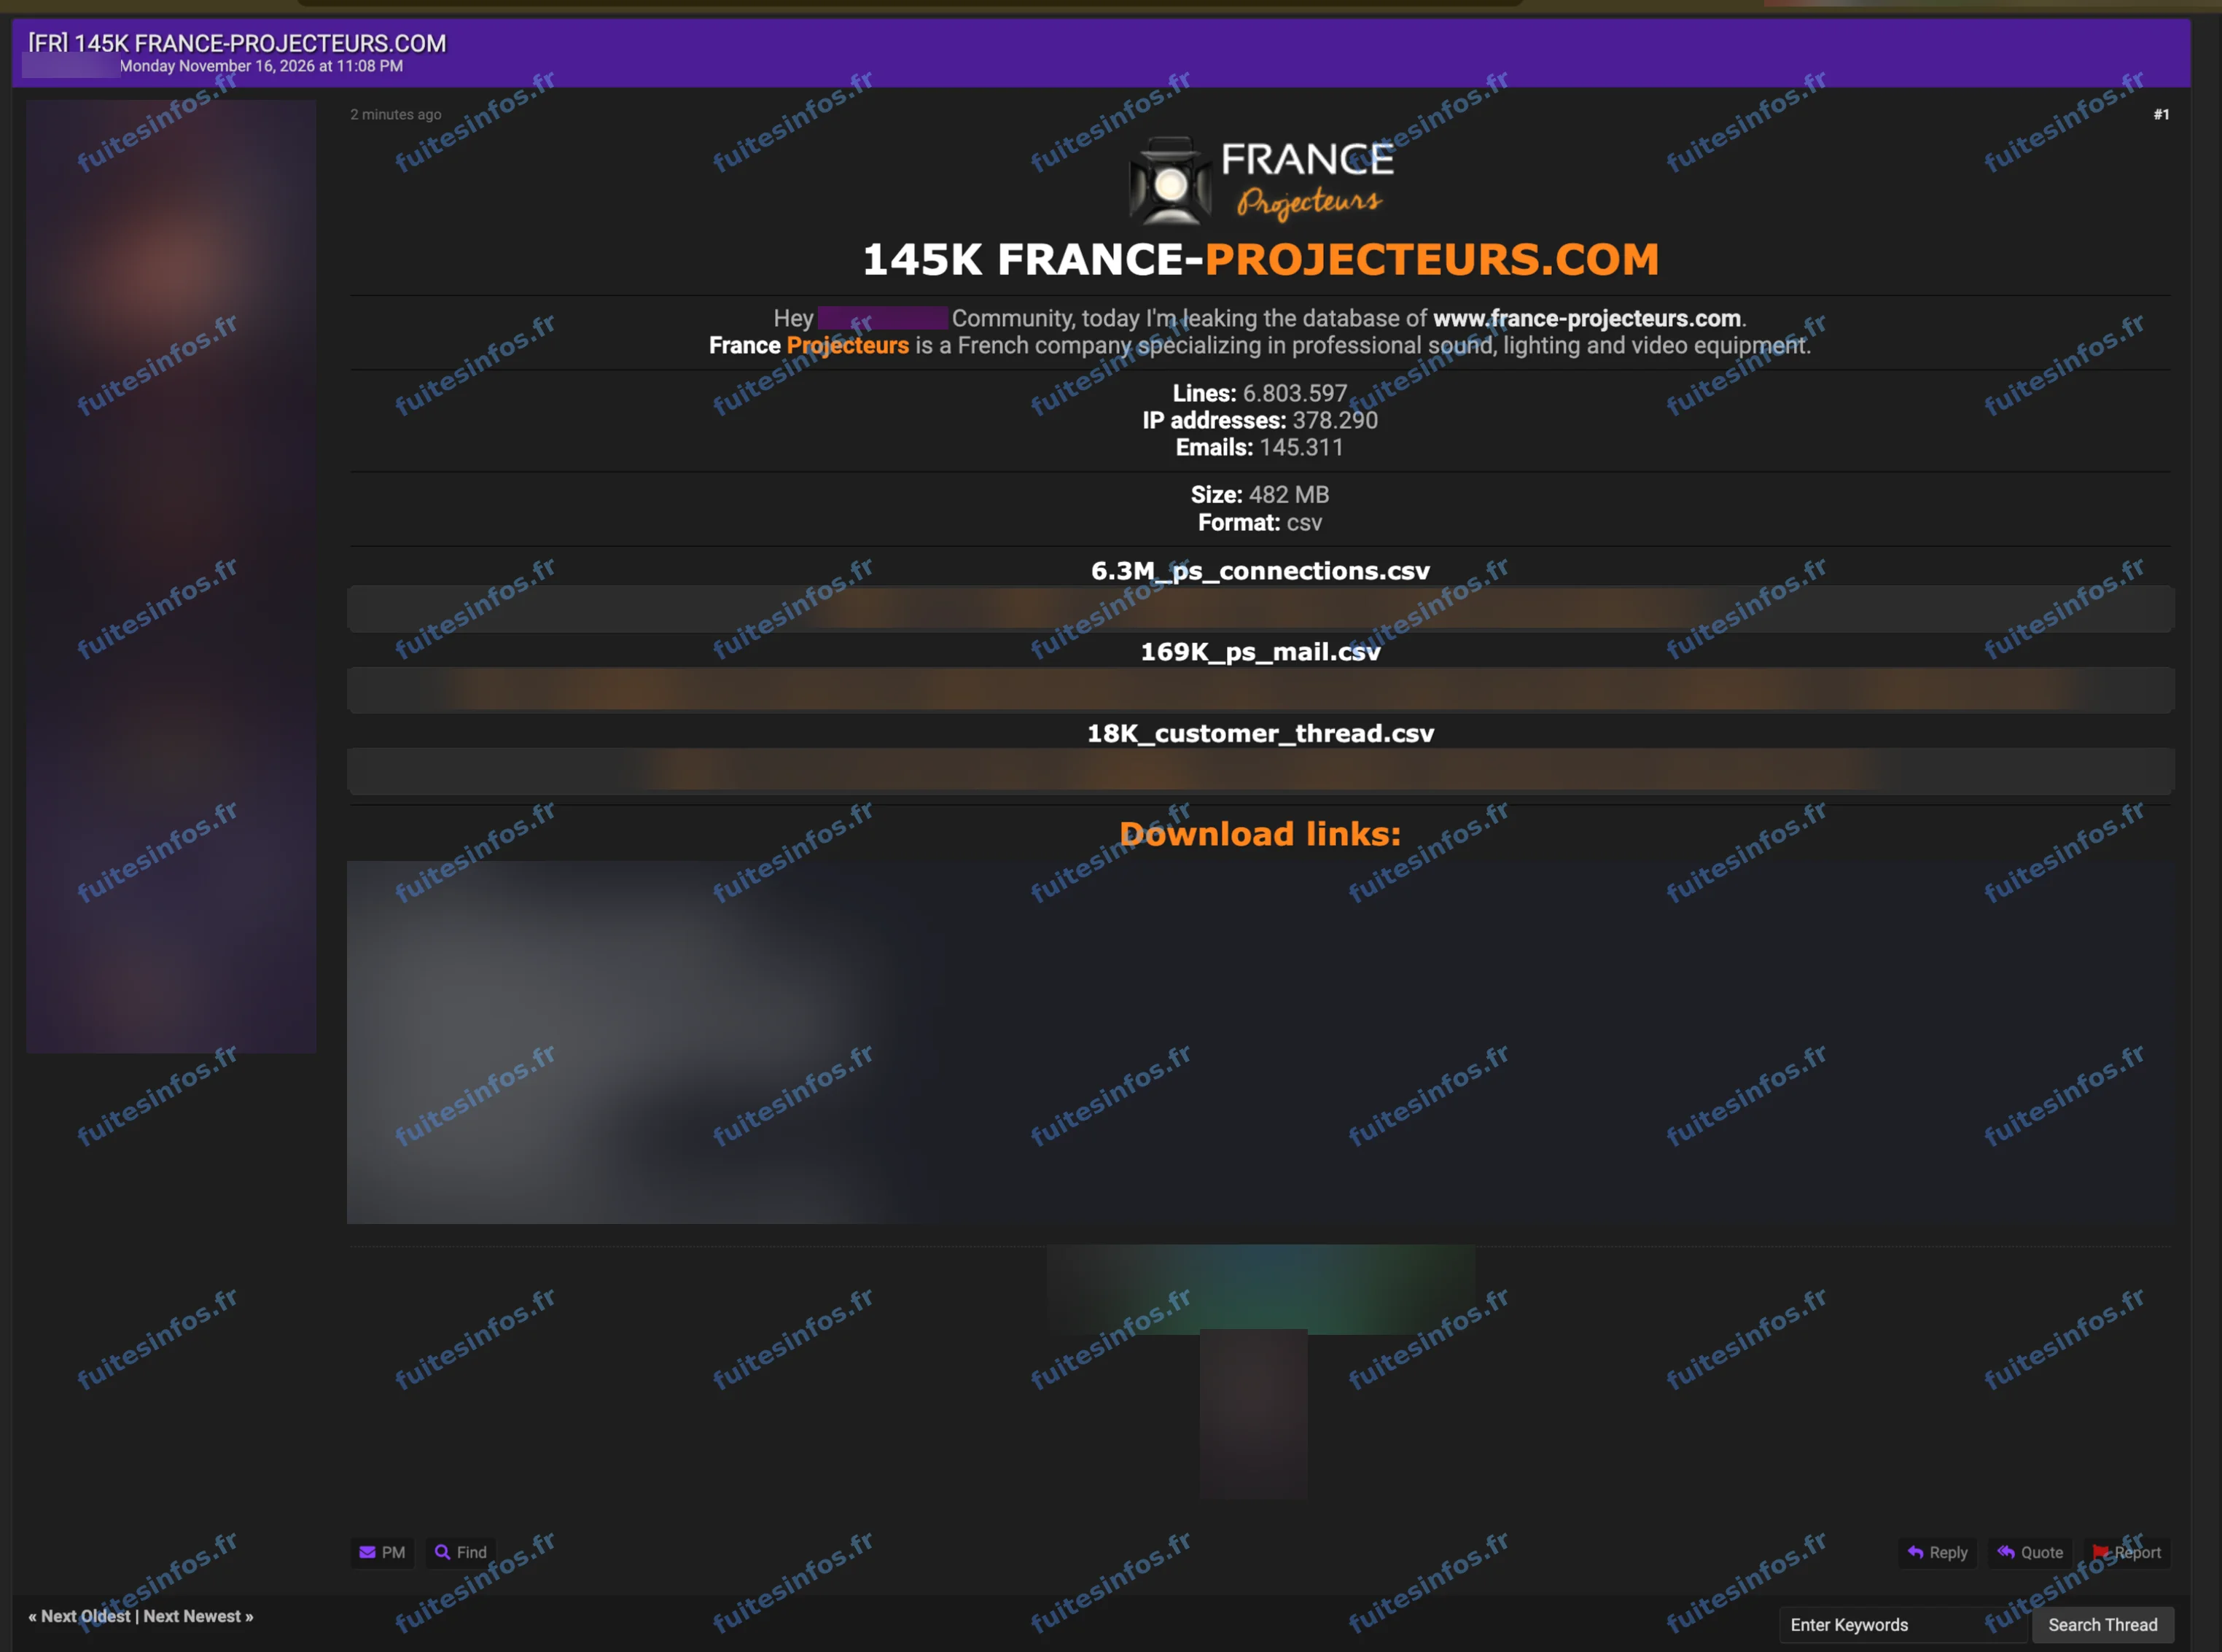
Annonce publiée le 16 novembre 2026.
Ce que contiendrait la base de France Projecteurs
Un acteur met gratuitement à disposition ce qu'il présente comme la base de données de la boutique en ligne de France Projecteurs. Il l'annonce à environ 6,8 millions de lignes. Il avance aussi le chiffre de 145 000 adresses électroniques. Selon l'analyse de Fuites Infos, le fichier correspond à un export de la base de la boutique, dont les enregistrements les plus récents datent du 29 octobre 2026.
Les personnes concernées sont d'abord les clients de la boutique, particuliers comme professionnels. S'y ajoutent les personnes qui ont envoyé un message par le formulaire de contact du site, ainsi que les destinataires de courriels liés aux commandes.
Des coordonnées, des dates de naissance et des commandes
Environ 400 clients figurent dans le fichier avec leur nom, leur prénom, leur civilité, leurs coordonnées et leur date de naissance. Les coordonnées comprennent l'adresse électronique, l'adresse postale et le téléphone. Pour une partie de ces clients, l'historique de leurs commandes est aussi présent. Chaque compte client porte une empreinte de son mot de passe, qui ne le révèle pas directement. Certains comptes professionnels portent en outre un numéro SIRET ou un numéro de TVA.
Le fichier contient aussi environ 126 000 adresses électroniques d'autres personnes. Ce sont les destinataires de messages envoyés depuis la fonction de recommandation du site. Il comprendrait enfin des clés d'accès à des services tiers utilisés par la boutique.
Pourquoi ces informations sont sensibles pour les clients
Réunis, le nom, la date de naissance et l'adresse postale d'un client peuvent servir à une tentative d'usurpation d'identité. Les coordonnées et l'historique des commandes permettent aussi de rédiger un faux message de service client ou de suivi de livraison crédible, au nom de France Projecteurs. Les clients professionnels peuvent être visés par des tentatives d'arnaque ciblant leur entreprise. Les personnes dont seule l'adresse électronique figure dans le fichier s'exposent surtout à des courriels indésirables et à de l'hameçonnage.
À ce stade, la fuite n'a pas fait l'objet d'une confirmation publique de France Projecteurs, et le piratage présumé de sa boutique en ligne n'est pas établi.
Détails techniques :
- Environ 6,8 millions de lignes annoncées
- Environ 145 000 adresses électroniques annoncées
- 18 941 personnes en relation directe avec la boutique
- Environ 400 clients identifiés
- Environ 126 000 destinataires de recommandations
- Mots de passe des clients conservés sous forme de condensats (hash)
- Enregistrements les plus récents : 29 octobre 2026
Données concernées :
- Nom, prénom et civilité
- Date de naissance
- Adresse électronique, téléphone, adresse postale, code postal, ville et pays
- Empreintes de mots de passe (hash)
- Clés d'API et jetons d'accès à des services tiers
- Adresses IP
- Dossiers clients et historique de commandes
- Numéros SIRET et de TVA, données professionnelles
- Demandes envoyées par le formulaire de contact et messages de commande
Mentions :
Statut Fuites Infos : Revendiquée