

Les clients de La Fabrique à Filets, particuliers comme professionnels, ont reçu le 16 novembre 2026 un courriel de l'entreprise les informant d'un incident de sécurité. Selon ce message, une personne non autorisée a accédé à la base de données clients de la boutique en ligne et en a extrait certaines informations personnelles.
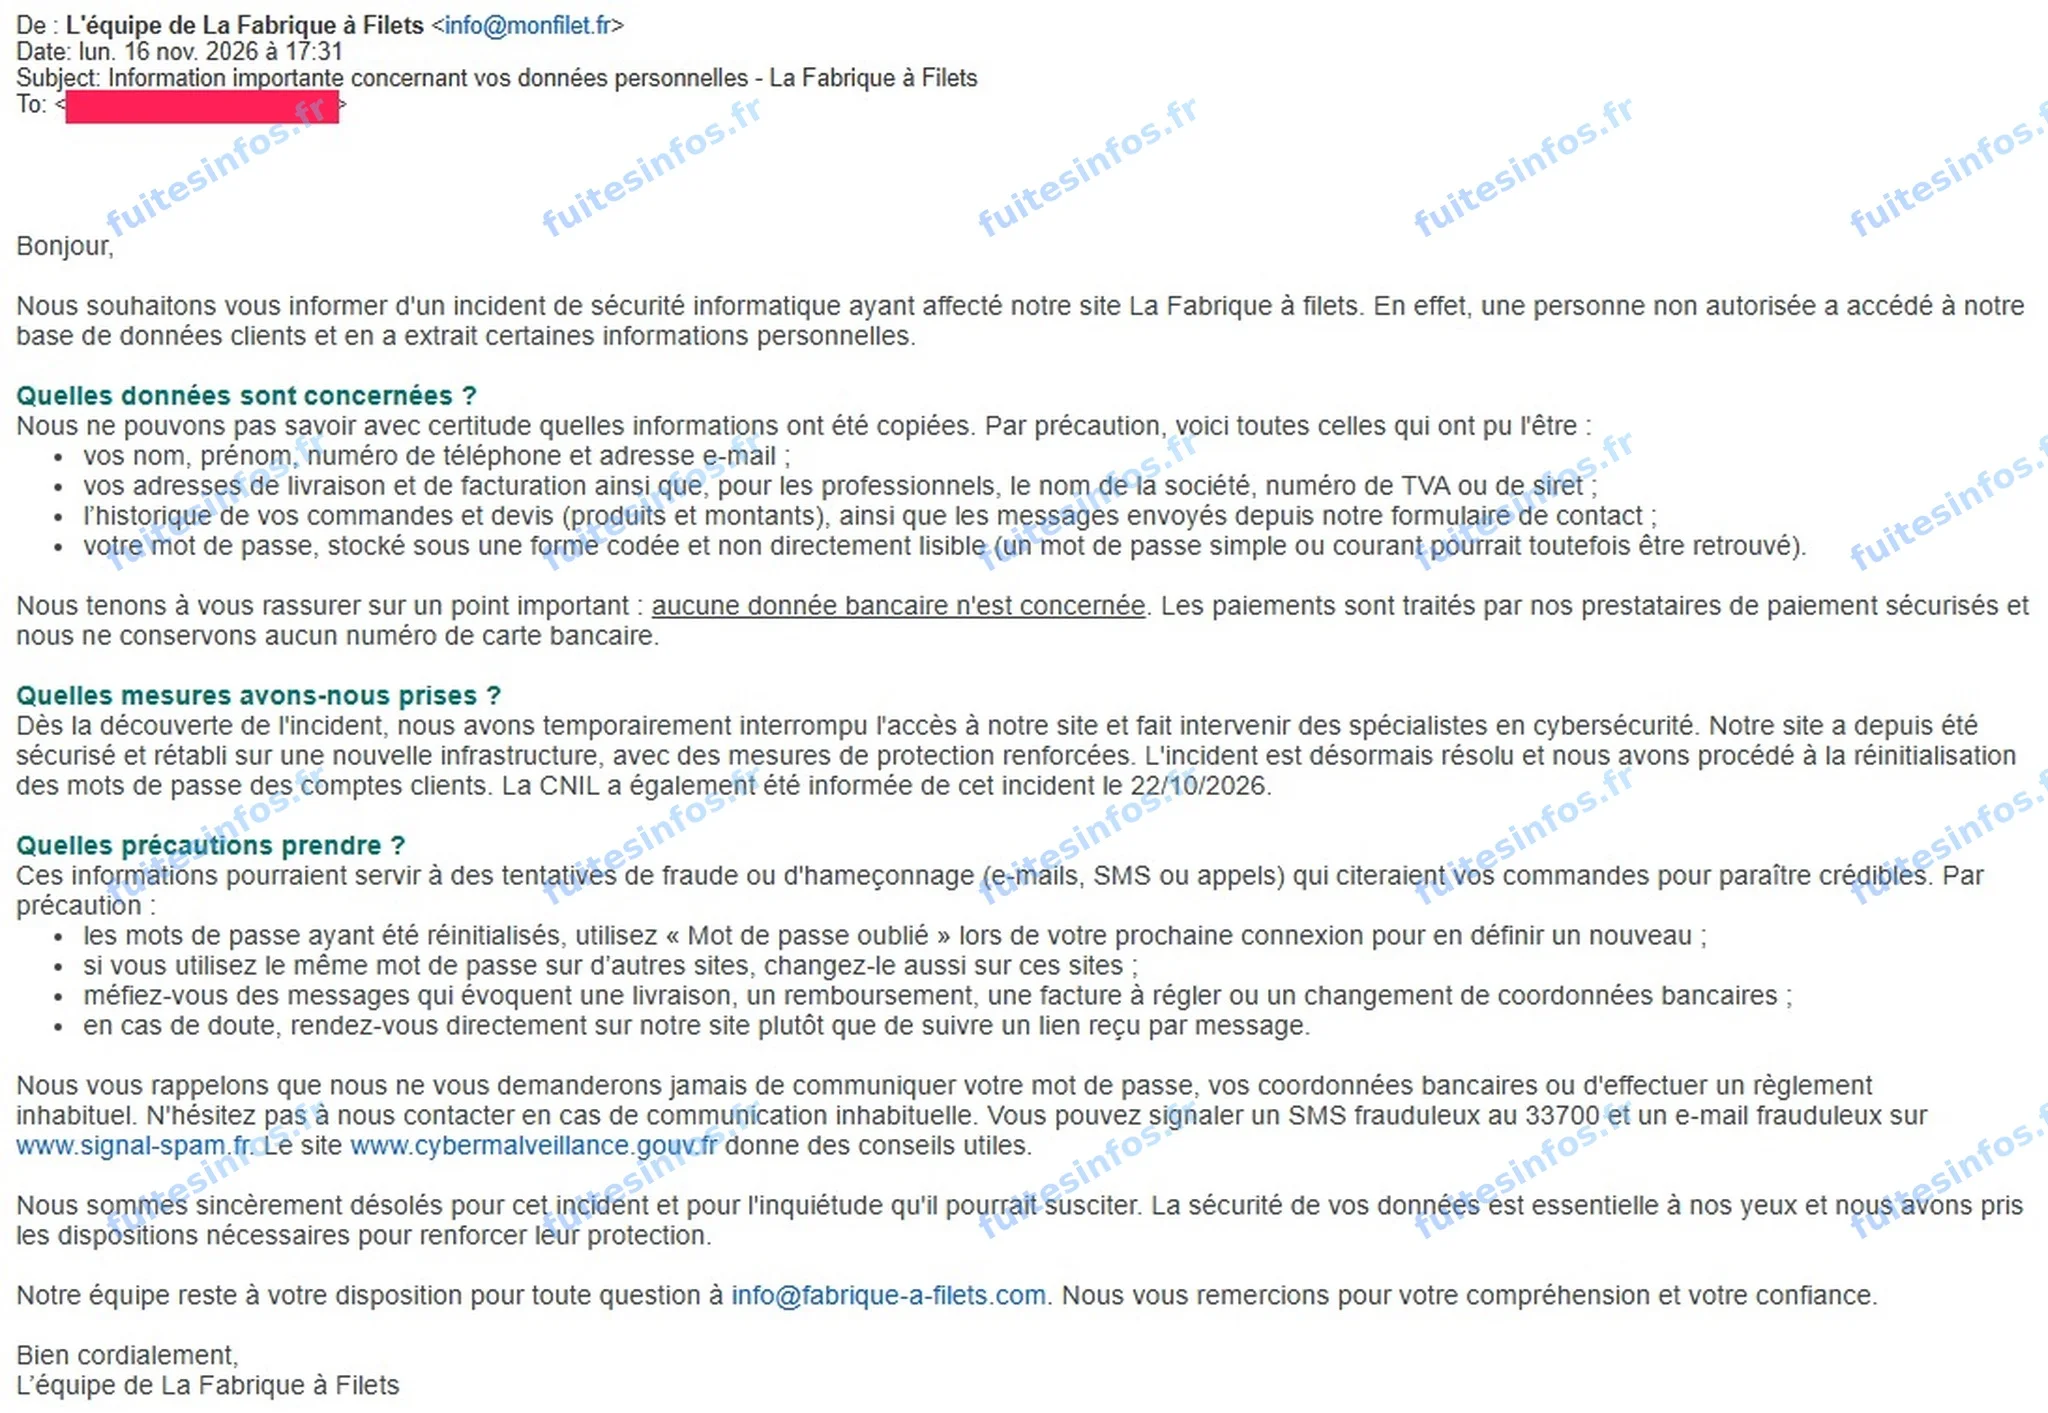
Courriel adressé aux clients le 16 novembre 2026.
Les clients de La Fabrique à Filets concernés
La Fabrique à Filets fabrique en France et vend en ligne des filets au mètre et sur mesure, pour la protection, le sport, le jardin ou l'élevage. Sa clientèle mêle des particuliers et des professionnels, et les deux sont visés par la notification. L'entreprise ne communique pas le nombre de clients touchés.
Après cette cyberattaque, La Fabrique à Filets indique avoir interrompu temporairement son site, l'avoir rétabli sur une nouvelle infrastructure et avoir réinitialisé les mots de passe des comptes clients. Elle précise avoir informé la CNIL le 22 octobre 2026.
Ce que la fuite de données de La Fabrique à Filets peut exposer
L'entreprise reconnaît ne pas savoir avec certitude quelles informations ont été copiées. Par précaution, elle liste toutes celles qui ont pu l'être : nom, prénom, téléphone et adresse électronique, adresses de livraison et de facturation, historique des commandes et des devis avec les produits et les montants, et messages envoyés depuis le formulaire de contact. Pour les clients professionnels, s'ajoutent le nom de la société et le numéro de TVA ou de SIRET.
Le mot de passe du compte figure aussi dans cette liste. Selon l'entreprise, il est stocké sous une forme codée et non directement lisible, mais un mot de passe simple ou courant pourrait être retrouvé. Elle indique en revanche qu'aucune donnée bancaire n'est concernée, les paiements passant par des prestataires et aucun numéro de carte n'étant conservé.
Ces informations permettraient d'écrire à un client un message très crédible : un faux avis de livraison, de remboursement ou de facture pourrait citer son nom, son adresse et une commande réellement passée, avec son montant. Les clients professionnels pourraient recevoir un faux devis ou une fausse facture au nom de leur société. Enfin, un client qui utilise ailleurs le même mot de passe resterait exposé si ce mot de passe est simple.
Données concernées :
- Nom, prénom, numéro de téléphone et adresse électronique
- Adresses de livraison et de facturation
- Historique des commandes et des devis (produits et montants)
- Messages envoyés depuis le formulaire de contact
- Nom de la société et numéro de TVA ou de SIRET (clients professionnels)
- Mot de passe du compte, stocké sous forme codée
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise