

Les patients des centres d'imagerie médicale du GRIM, en Indre-et-Loire et dans le Loiret, sont concernés par une cyberattaque dont le groupe a fait état le 10 novembre 2026. Dans un avis publié ce jour-là, le GRIM indique qu'un acte de cybermalveillance, signalé par l'éditeur de son logiciel de gestion des rendez-vous et des dossiers administratifs, a entraîné un accès non autorisé à certaines données personnelles de patients.
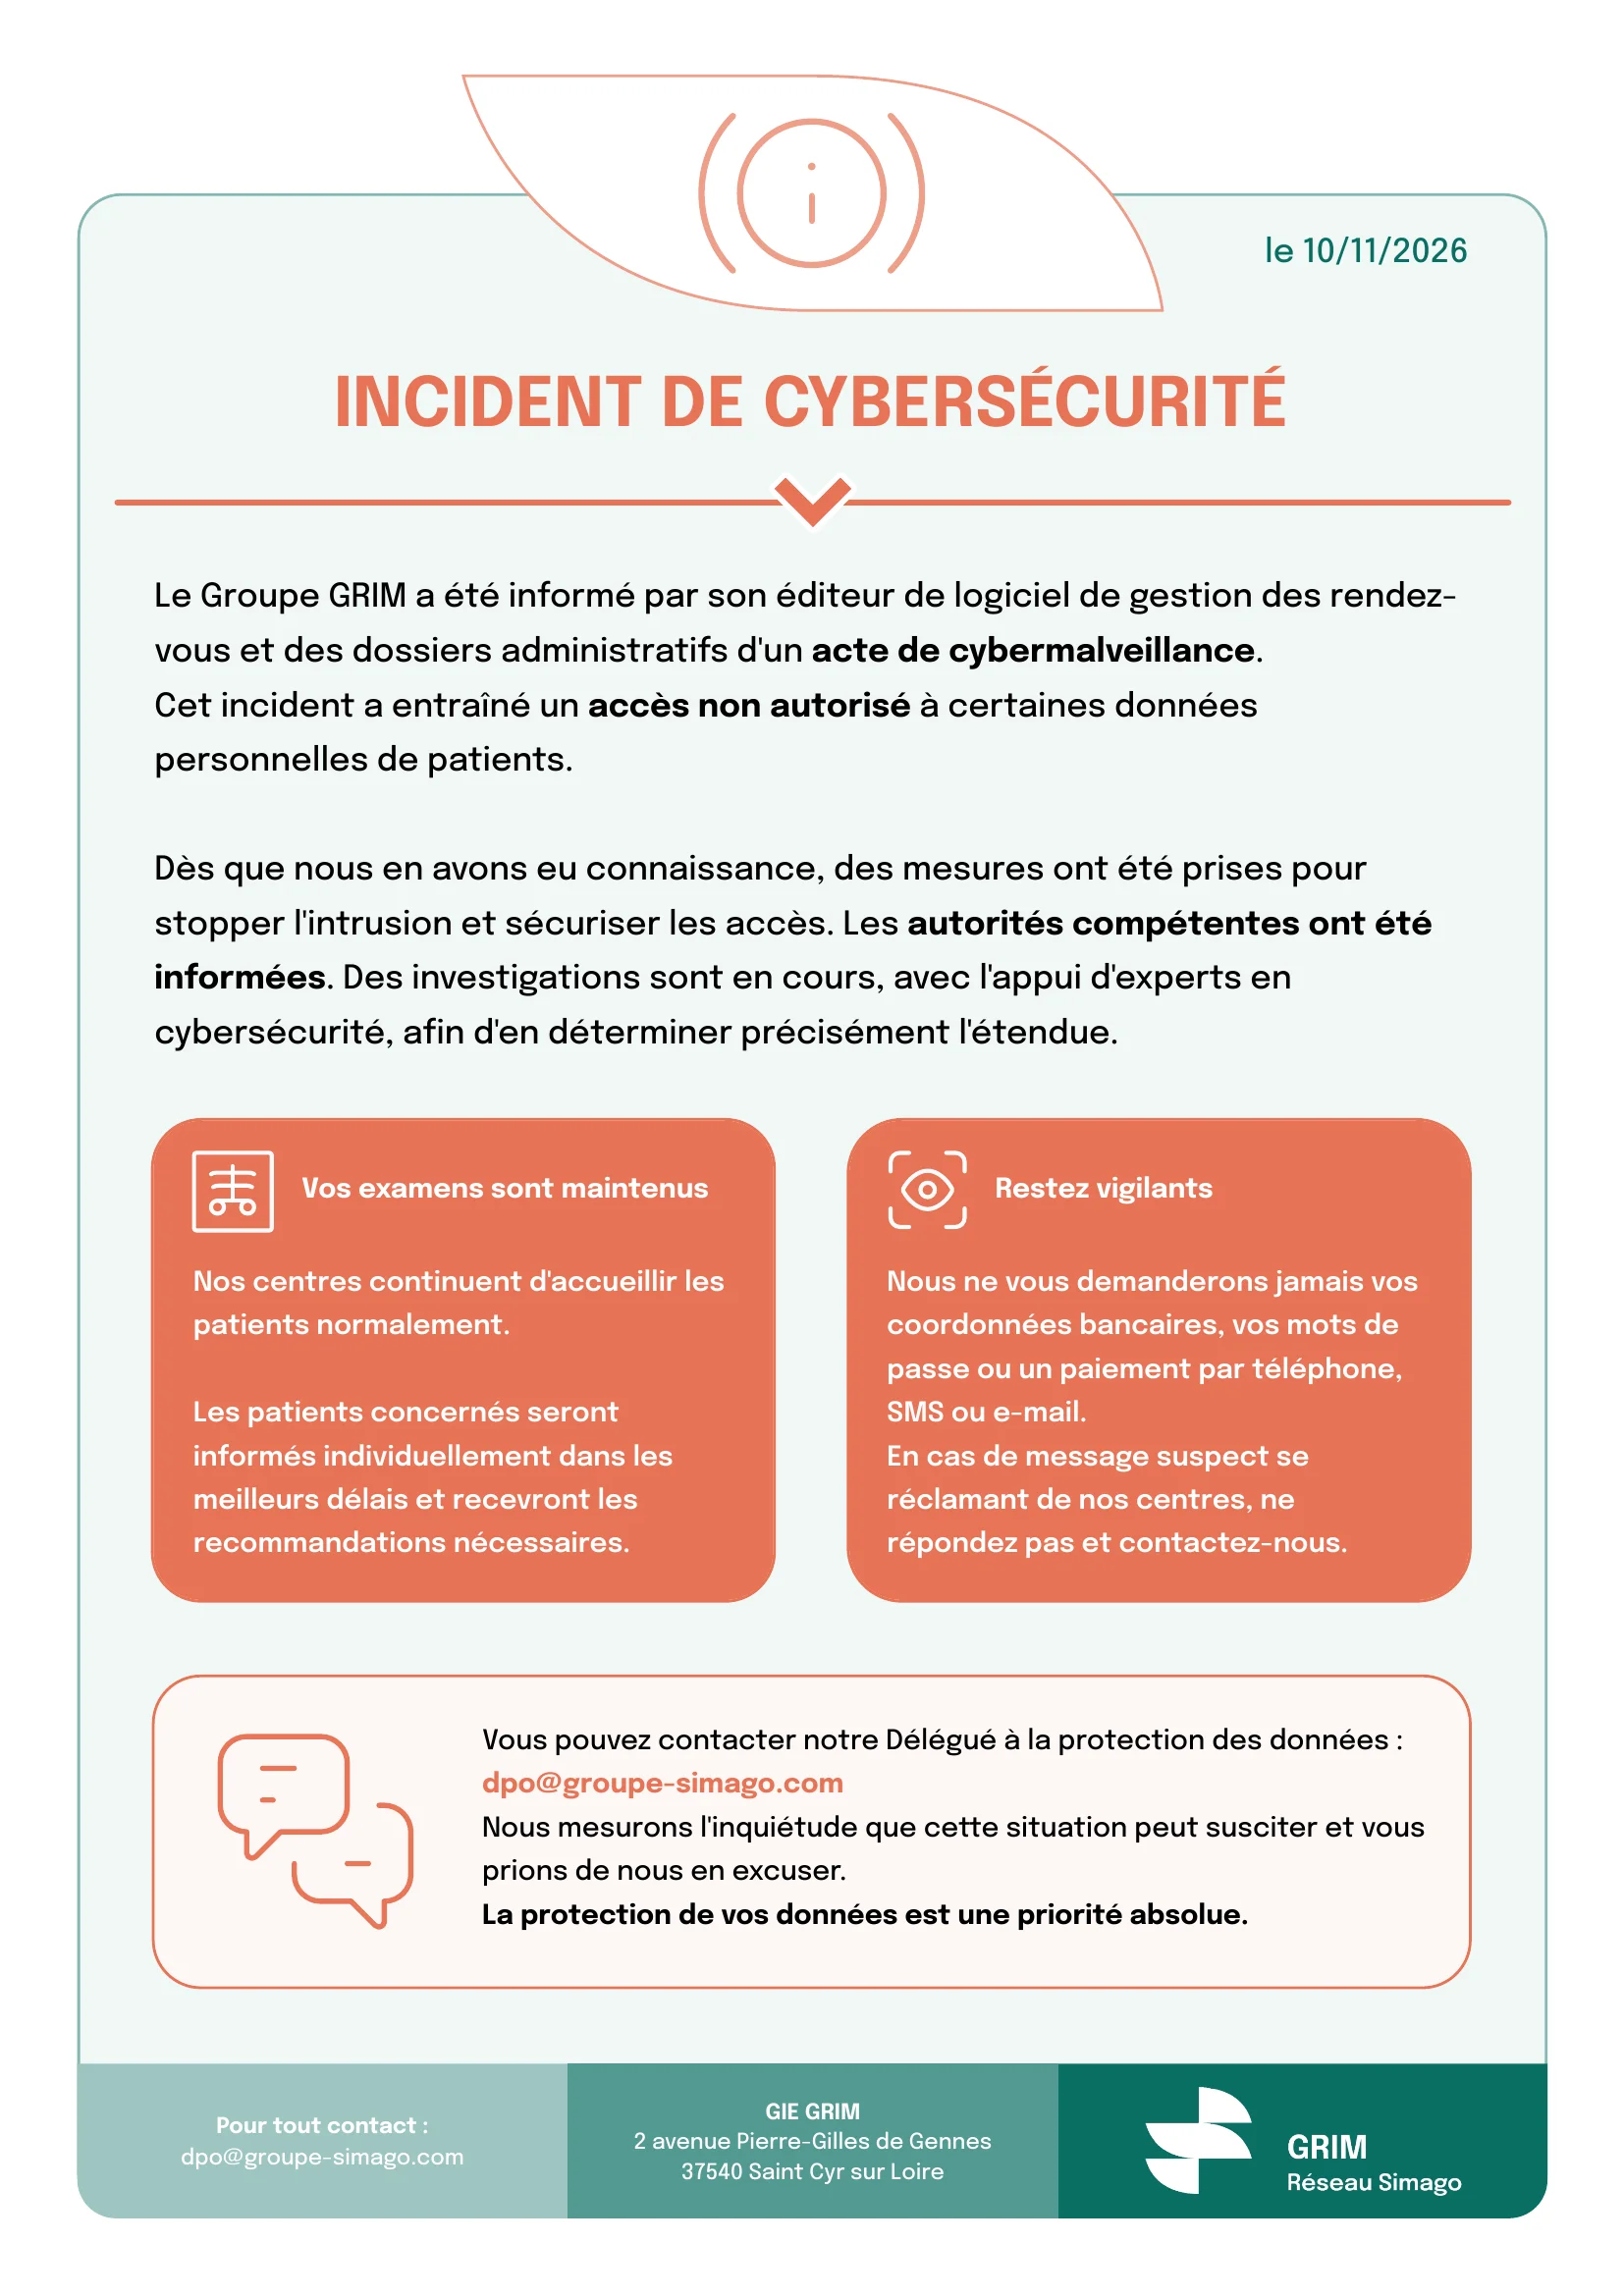
Avis publié par le GRIM le 10 novembre 2026.
Ce que le GRIM dit de la cyberattaque
Le GRIM est un groupement de radiologues qui exploite des centres d'imagerie médicale au sein du réseau Simago. Son avis ne nomme pas l'éditeur à l'origine du signalement. Sa politique de confidentialité désigne toutefois Softway Medical comme sous-traitant des données de ses patients, et cet éditeur a lui-même annoncé le 8 novembre 2026 une violation de données sur son logiciel de radiologie One Manager. Le GRIM n'a pas confirmé ce rapprochement.
Le groupe dit avoir pris des mesures pour stopper l'intrusion et sécuriser les accès. Il indique avoir informé les autorités compétentes et engagé des investigations avec des experts en cybersécurité. Les examens sont maintenus.
Les patients du GRIM face à un périmètre encore inconnu
L'avis ne précise ni le nombre de patients concernés, ni la nature des données touchées, ni la date de l'intrusion. On ne sait donc pas, à ce stade, si des coordonnées ou des informations médicales figurent parmi les données consultées. Selon le groupe, les patients concernés doivent être informés individuellement.
Le GRIM appelle ses patients à la vigilance face aux messages qui se réclameraient de ses centres. Un message qui évoque un rendez-vous d'imagerie ou un examen réellement passé peut sembler légitime, et servir de prétexte pour obtenir des informations personnelles ou bancaires.
Données concernées :
- Données personnelles de patients (catégories non précisées par le groupe)
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise