

Les clients de Trezor qui ont commandé entre le 9 août et le 7 novembre 2026 sont concernés par une fuite de données chez Skladon, l'un des prestataires logistiques qui préparent et expédient ses commandes. Trezor, fabricant tchèque de portefeuilles matériels de cryptoactifs rattaché au groupe SatoshiLabs, a annoncé l'incident le 16 novembre 2026.
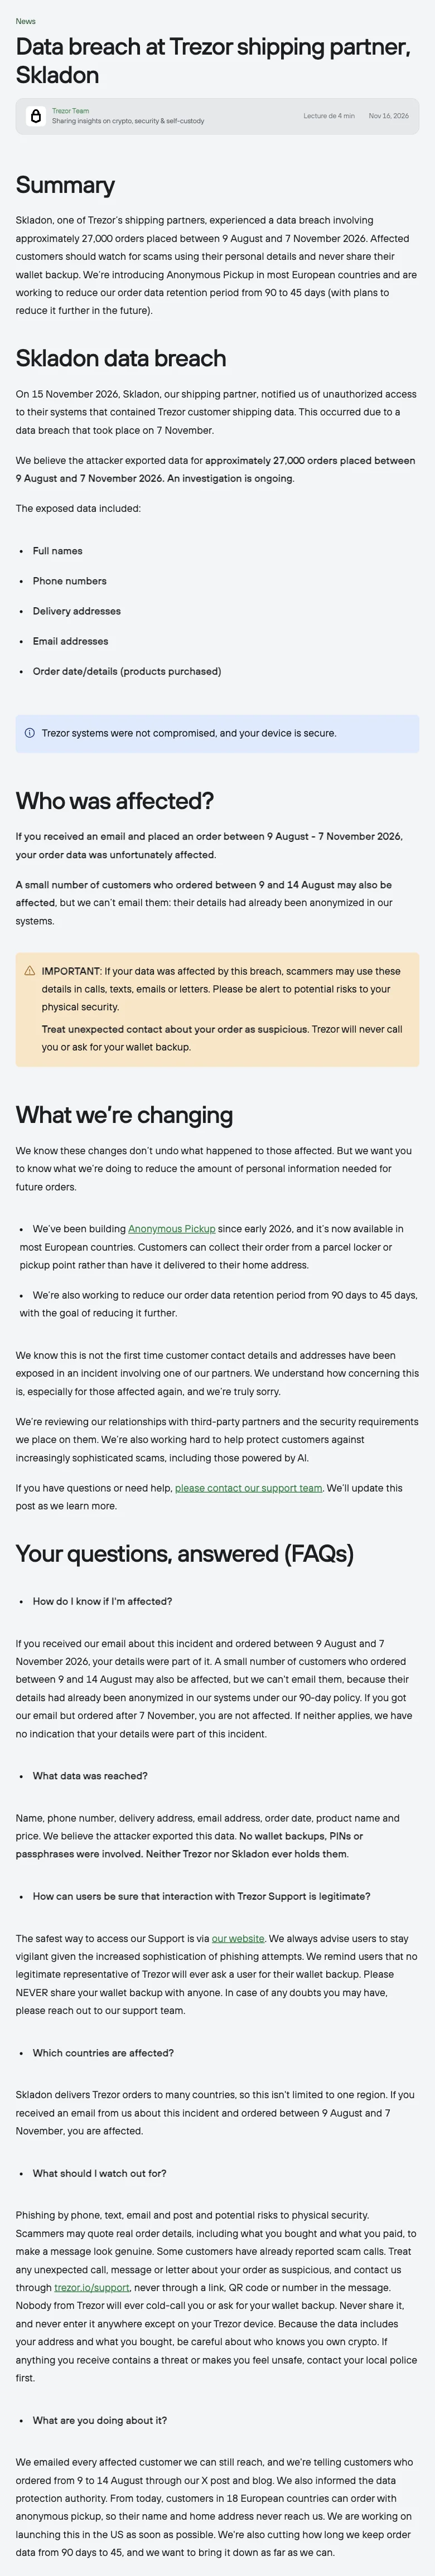
Billet publié par Trezor le 16 novembre 2026.
Le piratage d'un prestataire logistique de Trezor
Selon Trezor, Skladon l'a informée le 15 novembre d'un accès non autorisé à ses systèmes, survenu le 7 novembre 2026. Trezor estime que l'attaquant a exporté les données d'environ 27 000 commandes. Ce chiffre compte des commandes et non des personnes : un même client a pu commander plusieurs fois.
Trezor précise que ses propres systèmes n'ont pas été compromis. Aucune sauvegarde de portefeuille, aucun code PIN ni aucune phrase secrète n'est concerné, puisque ni Trezor ni Skladon ne détiennent ces éléments. L'entreprise dit avoir écrit aux clients qu'elle peut encore joindre et avoir informé l'autorité de protection des données, sans la nommer. Une enquête est en cours. Les pays des clients touchés ne sont pas précisés.
C'est le deuxième incident annoncé en trois mois chez un prestataire logistique de Trezor, après celui de ShipMonk en août 2026.
Pourquoi les données des clients de Trezor sont sensibles
Les informations citées sont celles qui accompagnent une commande : nom complet, numéro de téléphone, adresse de livraison, adresse électronique, date de commande, produit acheté et prix. Prises une à une, elles paraissent ordinaires. Réunies, elles désignent des personnes qui viennent d'acheter un portefeuille de cryptoactifs, avec l'adresse où il leur a été livré.
Trezor indique que des clients ont déjà signalé des appels frauduleux. Un appel, un SMS, un courriel ou une lettre qui cite une commande réelle peut sembler légitime : c'est contre ces tentatives d'hameçonnage que l'entreprise met en garde. Elle signale aussi des risques pour la sécurité physique des personnes, l'adresse et le produit acheté pouvant révéler la détention de cryptoactifs.
Données concernées :
- Nom complet
- Numéro de téléphone
- Adresse de livraison
- Adresse électronique
- Date de commande, produit acheté et prix
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise