

Les salariés et anciens salariés du groupe T2MC, spécialiste de la propreté et des services d'accueil, sont de nouveau exposés par une fuite de données. Selon une revendication publiée le 16 novembre 2026 sur un forum cybercriminel, une copie de la base de gestion interne du groupe est proposée en téléchargement libre. Selon l'analyse de Fuites Infos, elle concerne environ 12 000 personnes distinctes.
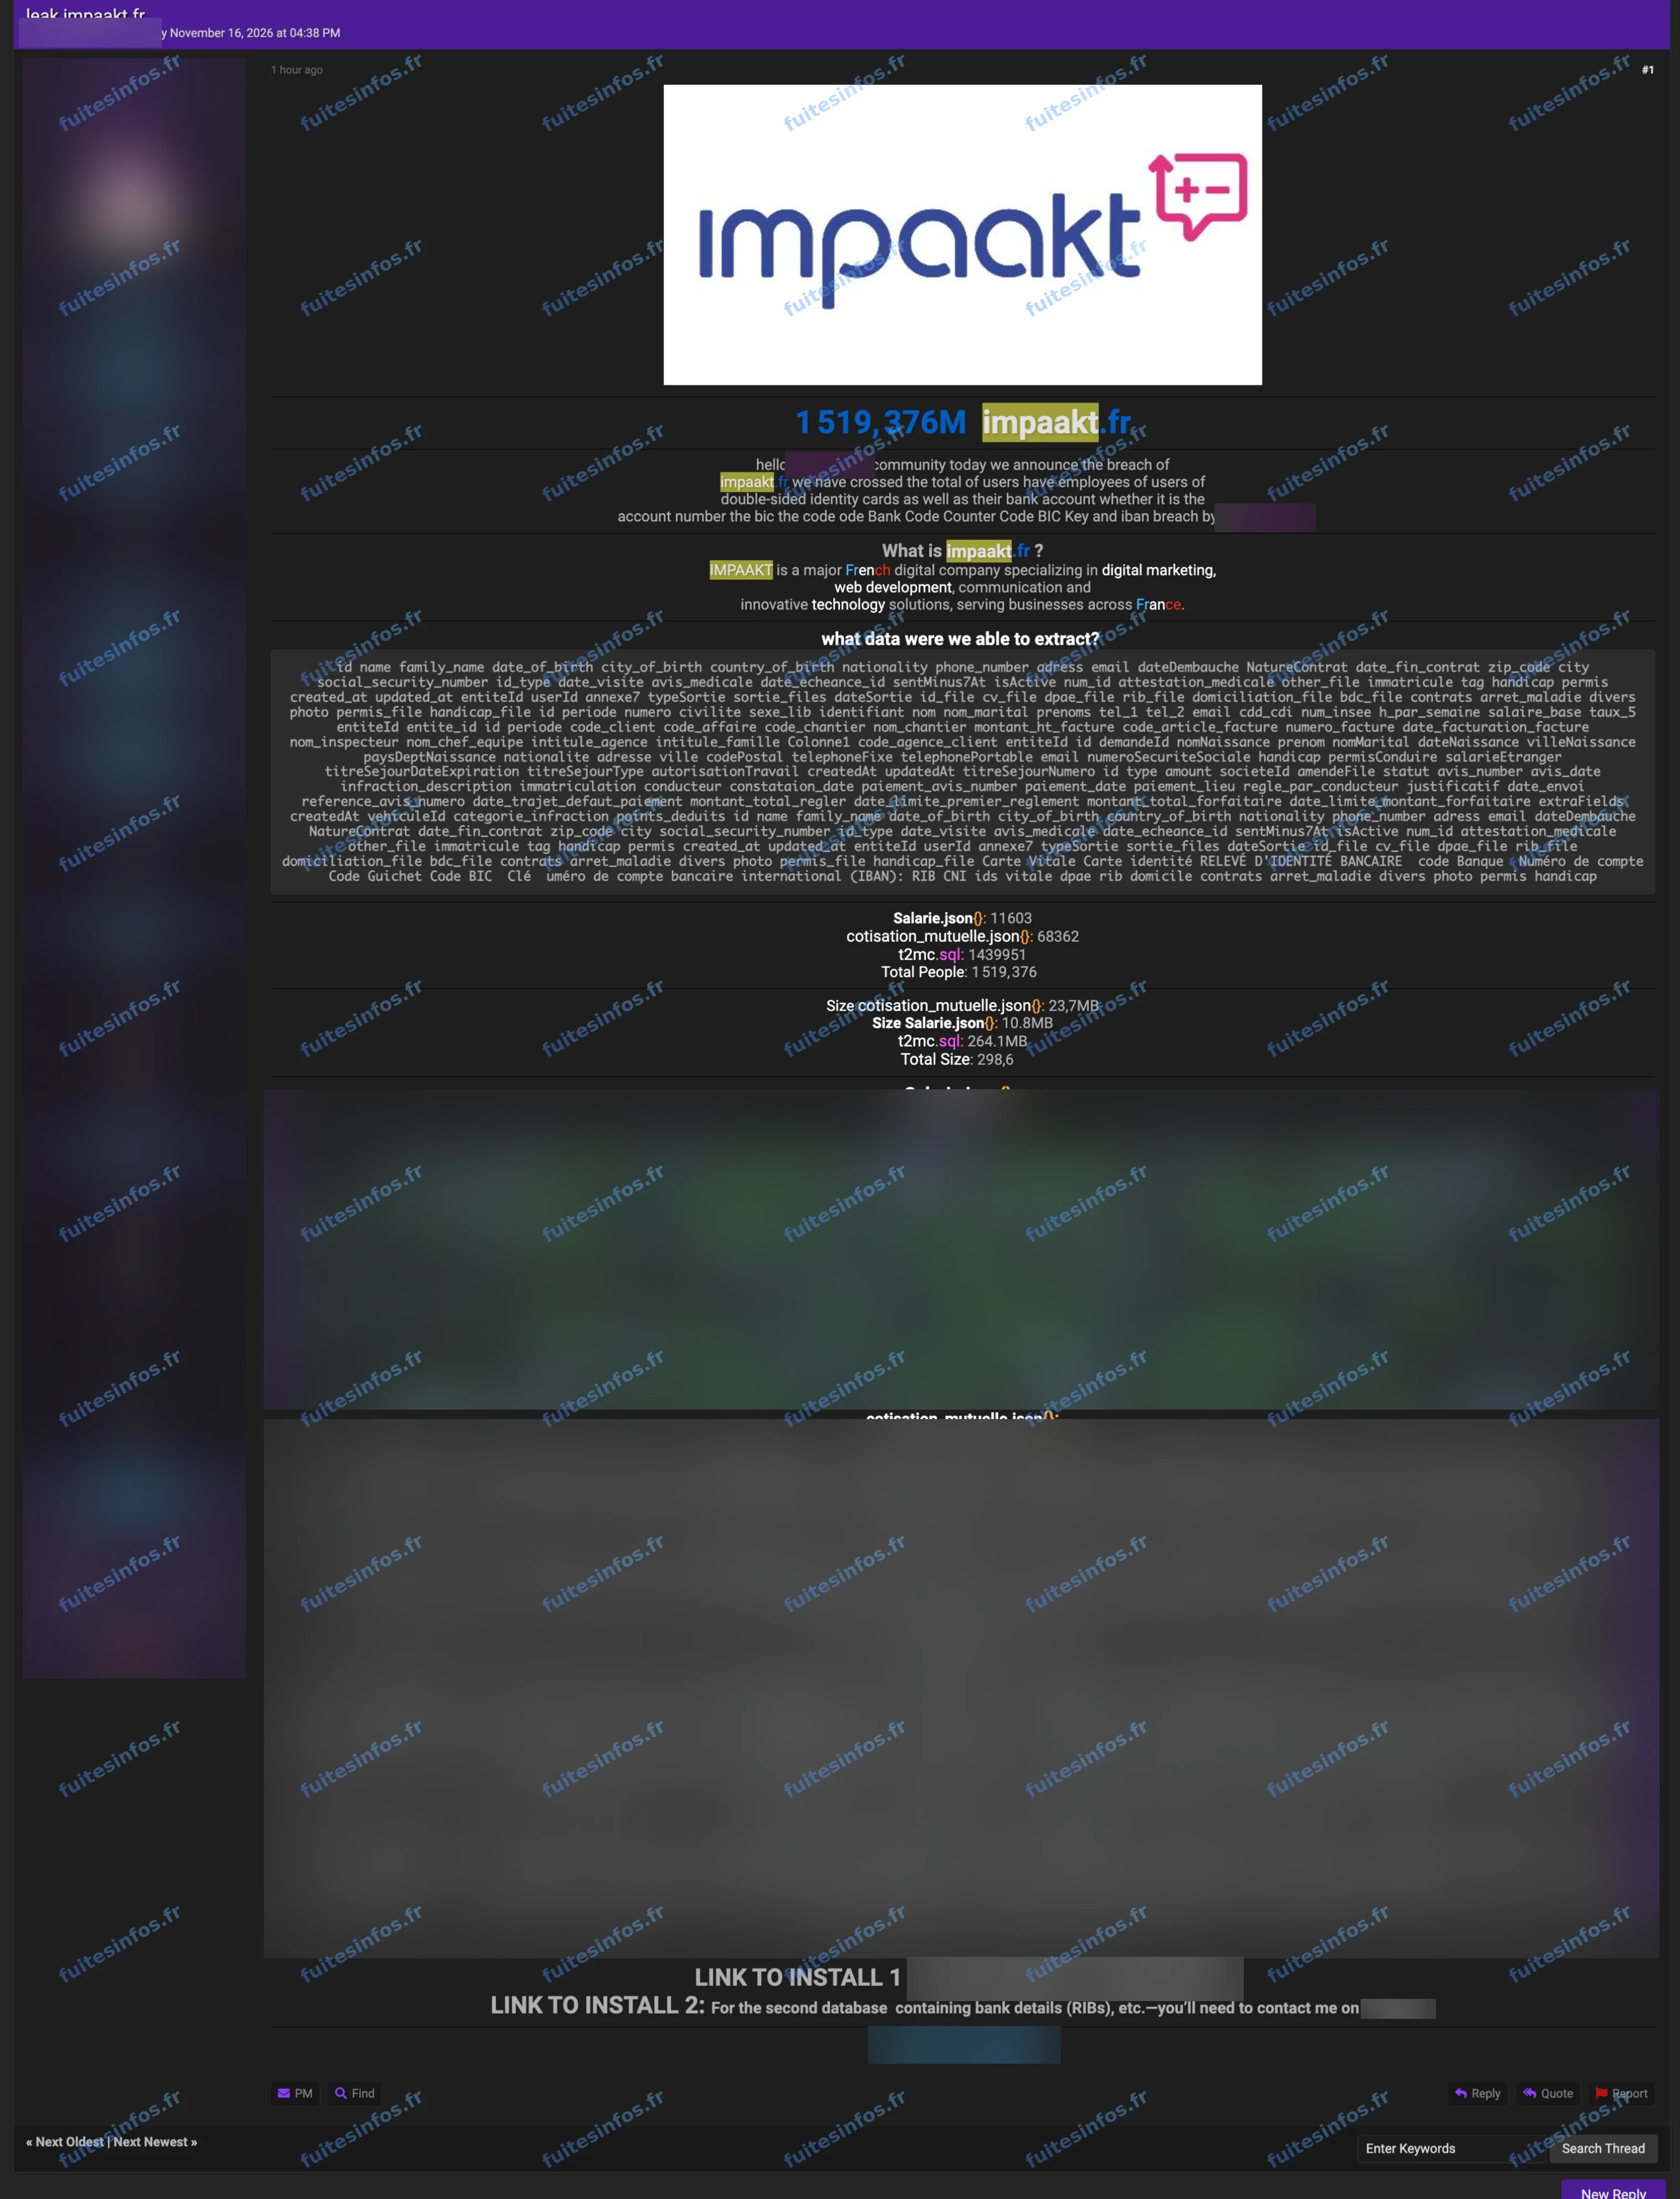
Annonce publiée le 16 novembre 2026 sur un forum cybercriminel.
Les salariés du groupe T2MC en première ligne
Le groupe T2MC réunit notamment les sociétés Nickel, Arc en Ciel et PEI. Le pirate présente la fuite comme celle de l'agence numérique Impaakt et annonce environ 1,5 million de personnes concernées. D'après l'analyse, les données sont pourtant celles du groupe et de ses filiales, et non celles de l'agence : les liens relevés avec Impaakt se limitent à des adresses de l'application de gestion du groupe placées sous son domaine, sans que son rôle soit établi.
Le chiffre de 1,5 million additionne en réalité les lignes des fichiers mis en ligne. Une fois les doublons écartés, la copie porterait sur environ 12 000 personnes, pour l'essentiel des salariés et anciens salariés du groupe.
Ce que contient la base de gestion du groupe T2MC
La copie date du 16 novembre 2026 et contient des écritures jusqu'à la veille. On y trouve l'identité et les coordonnées des personnes : nom, date et lieu de naissance, nationalité, adresse, téléphone et adresse électronique. Le numéro de sécurité sociale figure pour environ 7 600 d'entre elles. S'y ajoutent des données de paie et de mutuelle, des informations de santé au travail (aptitude, accidents du travail, handicap) et des procédures disciplinaires. Les copies de pièces d'identité et les coordonnées bancaires annoncées par le pirate n'y figurent pas.
Le groupe avait déjà été visé en août 2026 par un autre acteur, à partir de la même base. La copie actuelle est plus récente : elle y ajoute de nouvelles tables et les trois mois et demi écoulés depuis.
Associé au nom, à la date de naissance et à l'adresse, le numéro de sécurité sociale peut servir à se faire passer pour une personne auprès d'un organisme. L'employeur, le contrat et la mutuelle offrent aussi un prétexte crédible à un faux message de la paie, de la mutuelle ou de la direction. Les informations de santé, de handicap et de sanction relèvent enfin de la vie privée la plus protégée. À ce stade, ni le groupe T2MC ni Impaakt n'ont confirmé publiquement ce piratage présumé.
Détails techniques :
- Environ 1,5 million de personnes annoncées, total qui additionne les lignes des fichiers
- Environ 12 000 personnes distinctes après analyse, principalement des salariés et anciens salariés
- Numéro de sécurité sociale présent pour environ 7 600 personnes
- Écritures jusqu'au 15 novembre 2026
- Mots de passe stockés sous forme hachée
- Extraction plus récente de la même base que celle visée en août 2026
Données concernées :
- Nom complet, prénom et nom
- Date de naissance, lieu de naissance et nationalité
- Adresse postale, ville et code postal
- Adresse email et numéro de téléphone
- Numéro de sécurité sociale
- Pièce d'identité (sans copie du document)
- Numéro de permis et immatriculation de véhicule
- Données d'emploi, données professionnelles et montants
- Données de santé et de handicap
- Mot de passe (haché) et identifiant interne
- SIRET et IBAN
- Champs libres
Mentions :
Statut Fuites Infos : Revendiquée