

Des clients particuliers d'Interservices pourraient être concernés par une fuite de données annoncée le 16 novembre 2026 sur un réseau social. Un acteur y affirme avoir identifié plusieurs vulnérabilités de la plateforme ConsonanceWeb, exposant plus de 1 092 091 lignes de données. Interservices, coopérative de services à la personne créée en 2009 à Carcassonne, met en relation des professionnels adhérents et des particuliers.
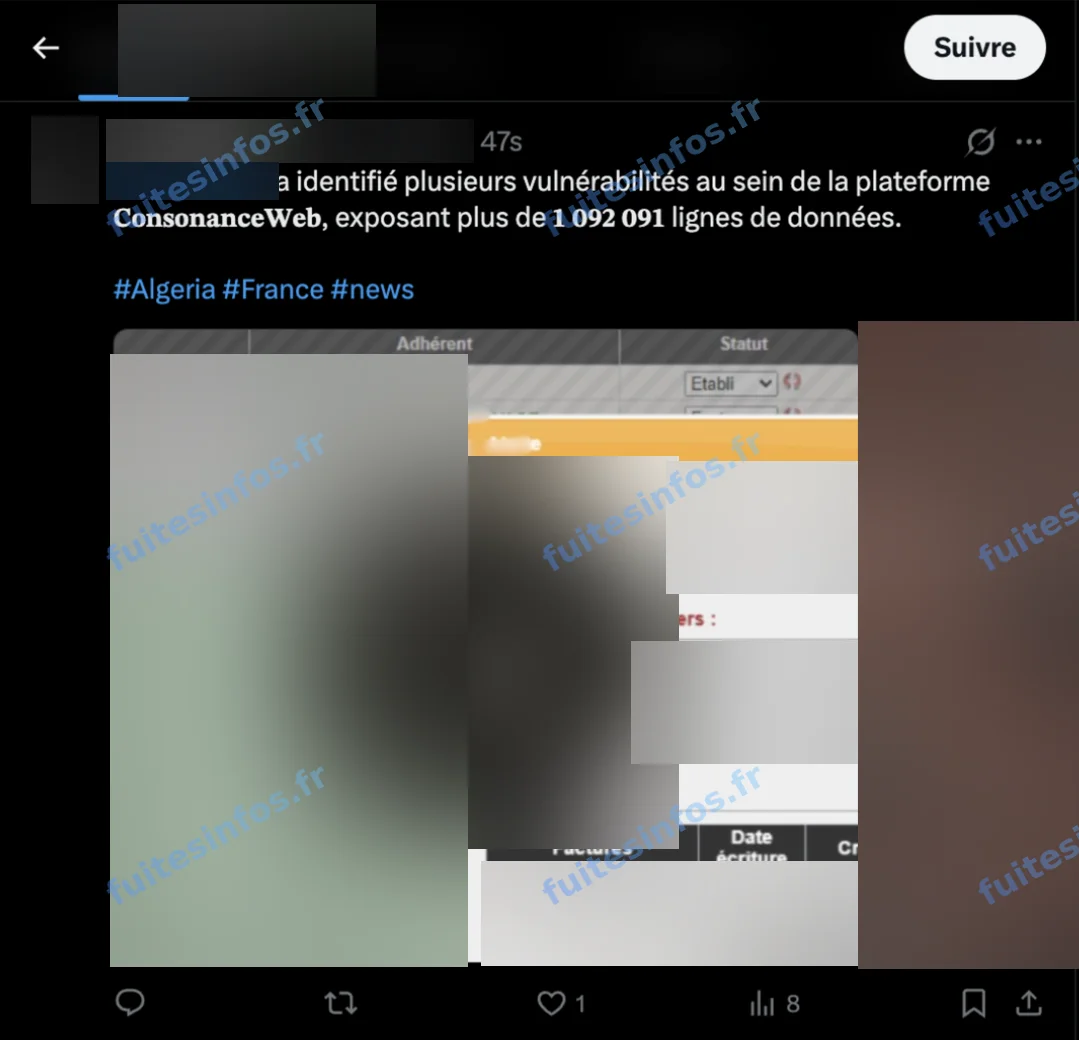
Annonce publiée le 16 novembre 2026, capture floutée par Fuites Infos.
Ce qui relie l'annonce à Interservices
Le message du pirate ne nomme pas Interservices. Selon l'analyse de Fuites Infos, les quatre visuels publiés pour l'appuyer sont pourtant cohérents avec l'activité de la coopérative. Deux éléments les rattachent à elle : des identifiants de virement qui commencent par INTERSERVICES, et la politique de confidentialité d'Interservices, qui cite parmi les plateformes qu'elle gère un espace du domaine consonanceweb.fr.
Ce que contiendraient les données d'Interservices
Les visuels montrent des fiches de clients particuliers, avec leur nom, leur adresse postale, leur adresse électronique et leur numéro de téléphone. On y voit aussi des devis et des factures, accompagnés de leurs montants. Un dernier visuel reproduit un fichier de virements qui associe des bénéficiaires à leurs coordonnées bancaires.
Les numéros de factures et de devis visibles vont de 2017 à 2022. La date des informations les plus récentes n'est pas établie. Quant au volume de plus de 1 092 091 lignes, annoncé mais non vérifié, il compte des lignes de données et non des personnes.
Pourquoi ces informations sont sensibles
Pour un client, une fiche qui réunit son nom, son adresse, son téléphone et ses factures pourrait servir à fabriquer un faux message crédible, au nom de la coopérative ou d'un professionnel, réclamant le règlement d'une prestation sur un nouveau compte. Pour les bénéficiaires de virements, l'association d'un nom à des coordonnées bancaires peut servir à tenter des prélèvements frauduleux.
Le piratage présumé de la plateforme n'a pas fait l'objet, à ce stade, d'une confirmation publique d'Interservices.
Détails techniques :
- Annonce publiée le 16 novembre 2026 sur un réseau social
- Volume annoncé : plus de 1 092 091 lignes de données, non vérifié
- Quatre visuels publiés à l'appui de l'annonce
- Numéros de factures et de devis visibles de 2017 à 2022
Données concernées :
- Nom complet
- Adresse postale, code postal et ville
- Adresse email et numéro de téléphone
- Identifiant client et fiche client
- Devis, factures et montants
- Historique de transactions
- IBAN et BIC
- Données professionnelles
Mentions :
Statut Fuites Infos : Revendiquée