

Les clients de Fournishop, particuliers comme professionnels, voient leurs coordonnées et leur historique d'achat exposés sur un forum cybercriminel. Selon l'analyse de Fuites Infos, la base de données diffusée le 16 novembre 2026 concerne environ 45 300 clients. Installée à Grasse, dans les Alpes-Maritimes, la boutique en ligne vend du matériel de présentation pour bijouterie, des emballages cadeaux et des fournitures pour commerçants.
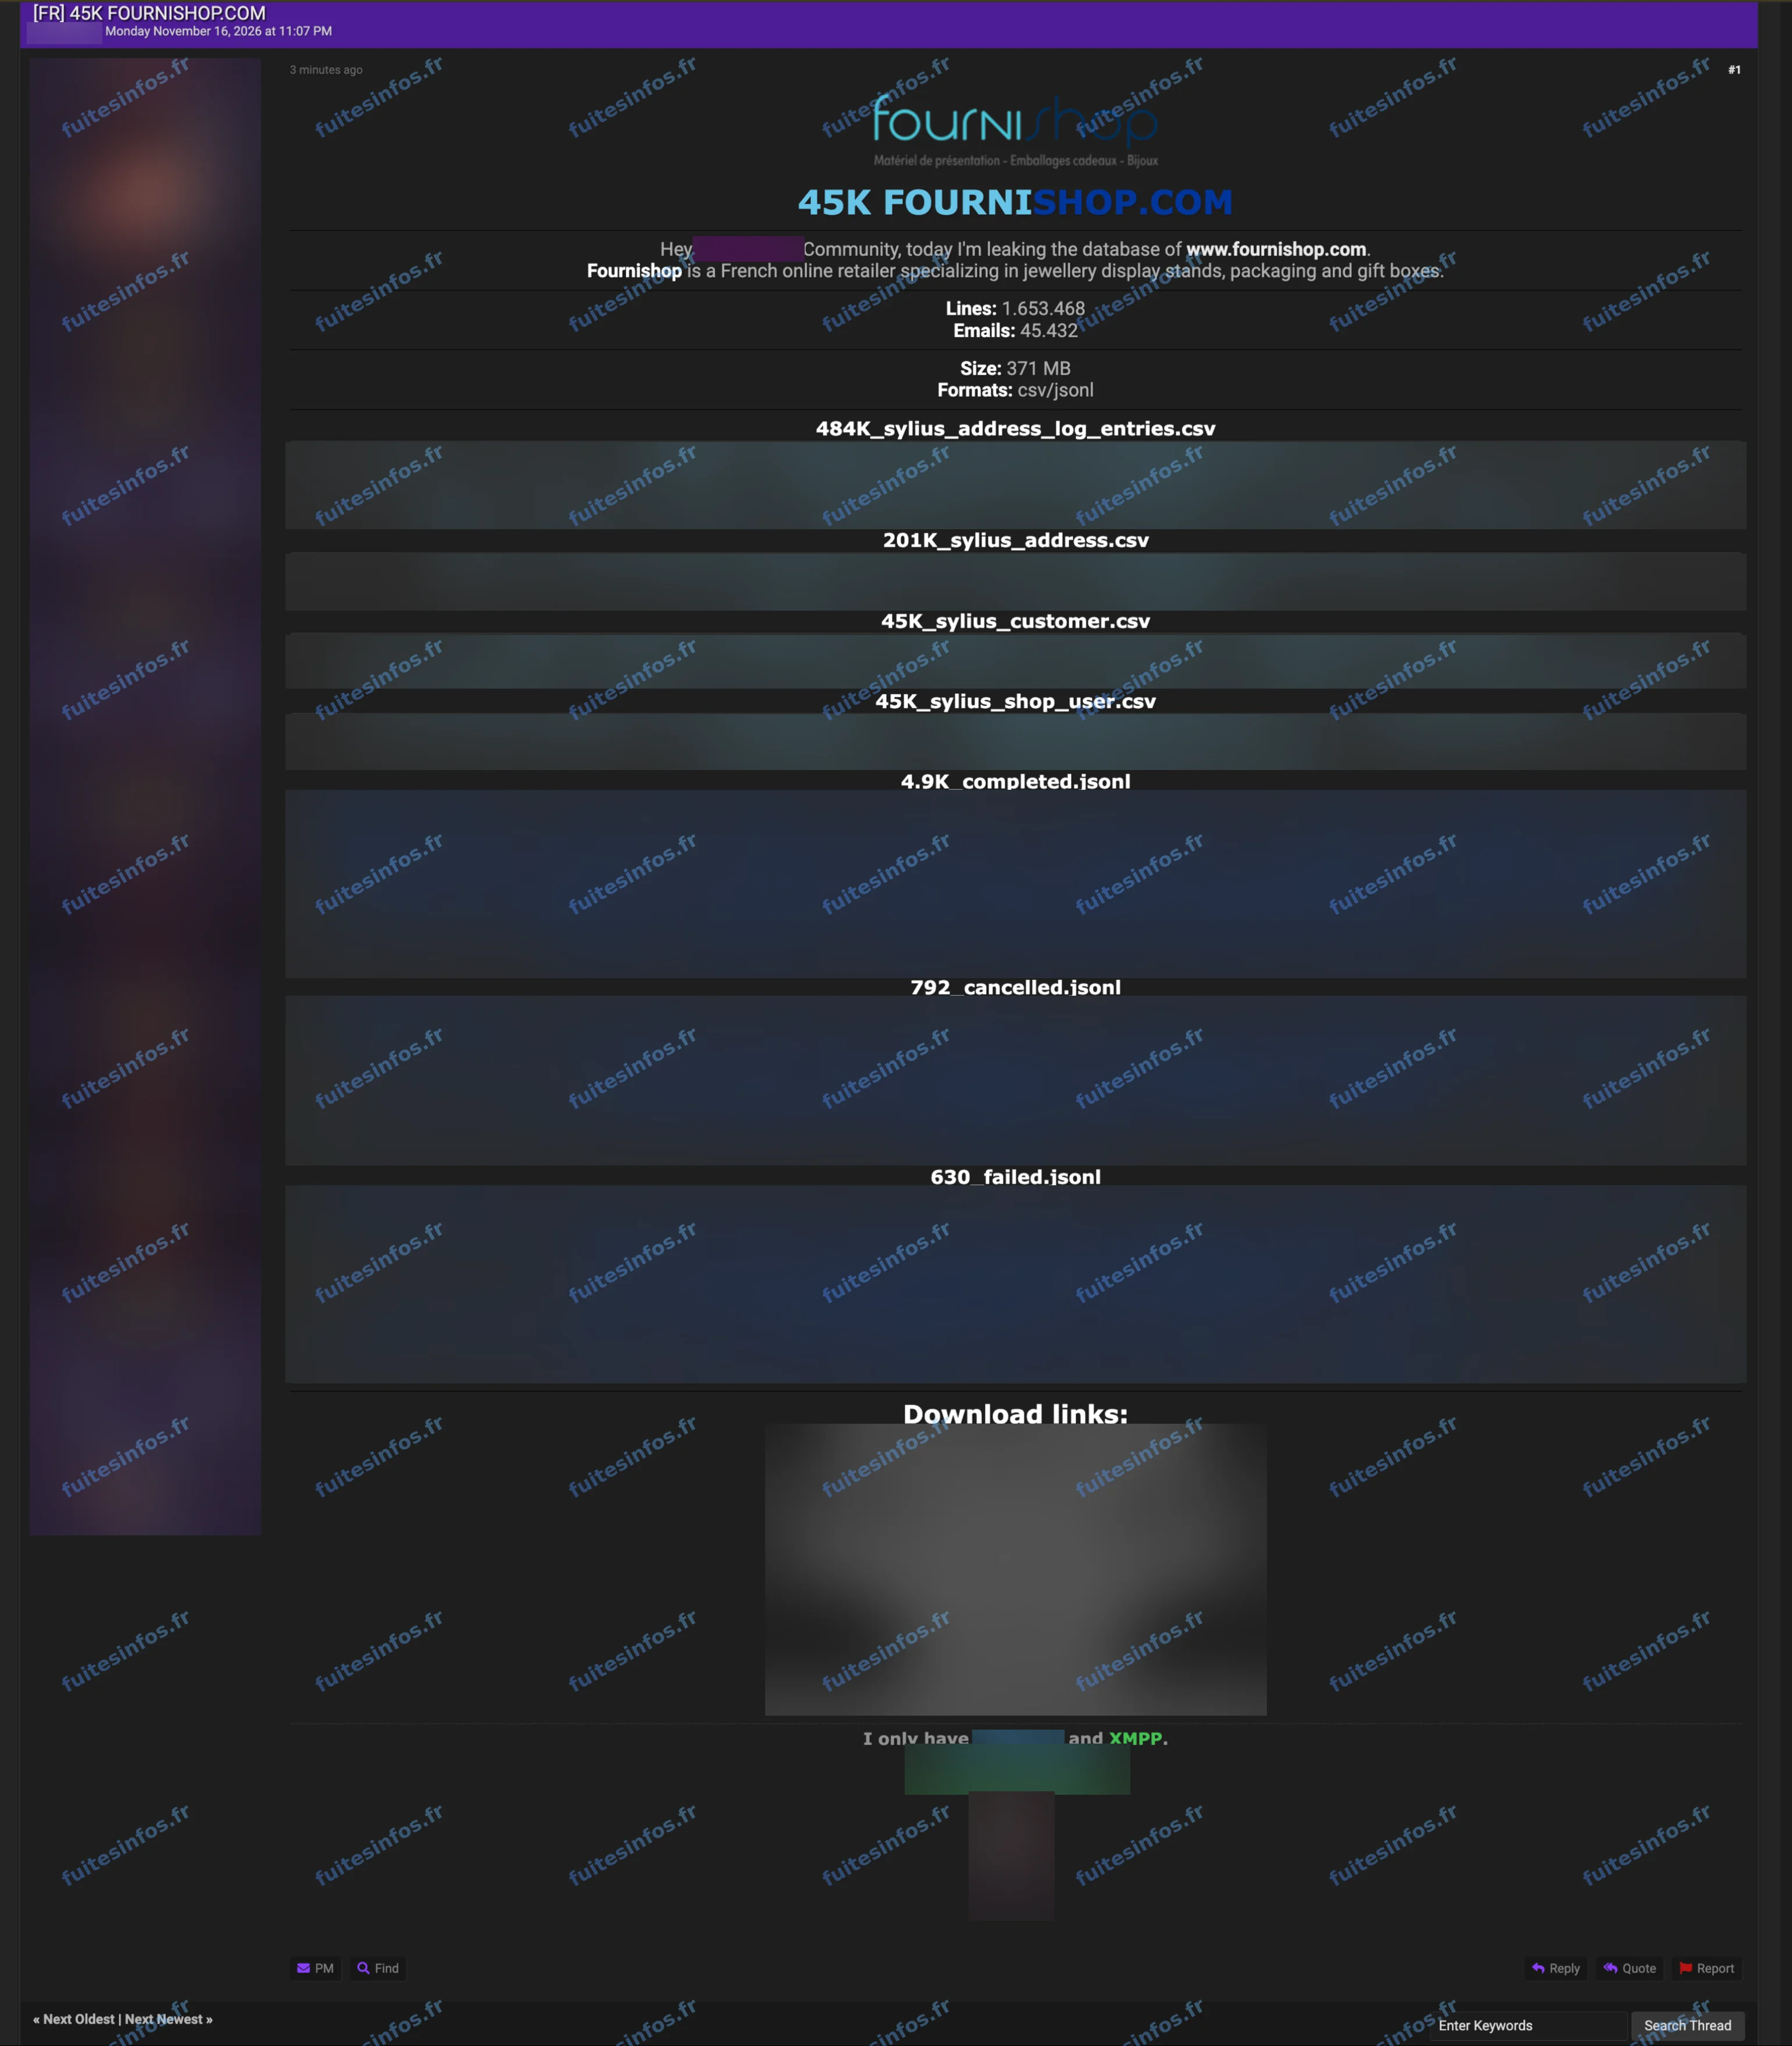
Annonce publiée le 16 novembre 2026.
Ce que contient la base de Fournishop mise en ligne
Un pirate y publie des liens vers ce qu'il présente comme la base de données du site. Selon la revendication, elle compterait plus de 1,6 million de lignes. L'annonce évoque environ 45 000 adresses électroniques.
Le dépôt rassemble les coordonnées des clients : nom, adresse électronique, numéro de téléphone et adresse postale. Il contient aussi leurs identifiants de connexion. Les mots de passe n'y figurent pas en clair, mais sous forme de condensats, pour la plupart d'un type ancien et peu robuste. S'y ajoutent l'historique des commandes et les factures. Pour les clients professionnels, le dépôt comporte en outre les numéros d'entreprise. Les journaux de paiement par carte qu'il contient ne comportent aucun numéro de carte.
Pourquoi ces données restent exploitables
Les enregistrements les plus récents datent de mars 2025, environ vingt mois avant la diffusion. Le temps écoulé ne retire rien à leur intérêt pour un fraudeur : un nom associé à une adresse, à un téléphone et au détail des achats passés permet d'écrire des messages crédibles au nom de la boutique, comme un faux suivi de livraison, une fausse relance de paiement ou une fausse facture. Les clients professionnels, dont l'entreprise est identifiable, peuvent recevoir des demandes de virement ou de changement de coordonnées bancaires présentées comme venant d'un fournisseur connu. Un mot de passe protégé par un procédé peu robuste est aussi plus facile à retrouver, ce qui expose les comptes ouverts ailleurs avec le même mot de passe.
À ce stade, Fournishop n'a pas confirmé publiquement le piratage annoncé.
Détails techniques :
- Plus de 1,6 million de lignes annoncées par le revendiquant
- Mots de passe stockés sous forme de condensats, pour la plupart d'un type ancien et peu robuste
- Journaux de paiement par carte sans numéro de carte
- Enregistrements les plus récents : mars 2025
Données concernées :
- Prénom et nom
- Adresse électronique et numéro de téléphone
- Adresse postale, ville, code postal et pays
- Mots de passe sous forme de condensats
- Numéros SIRET et de TVA, données professionnelles
- Historique des commandes, factures, transactions et montants
- Adresses IP
- Fiches clients et identifiants internes
- Commentaires en texte libre
Mentions :
Statut Fuites Infos : Revendiquée