

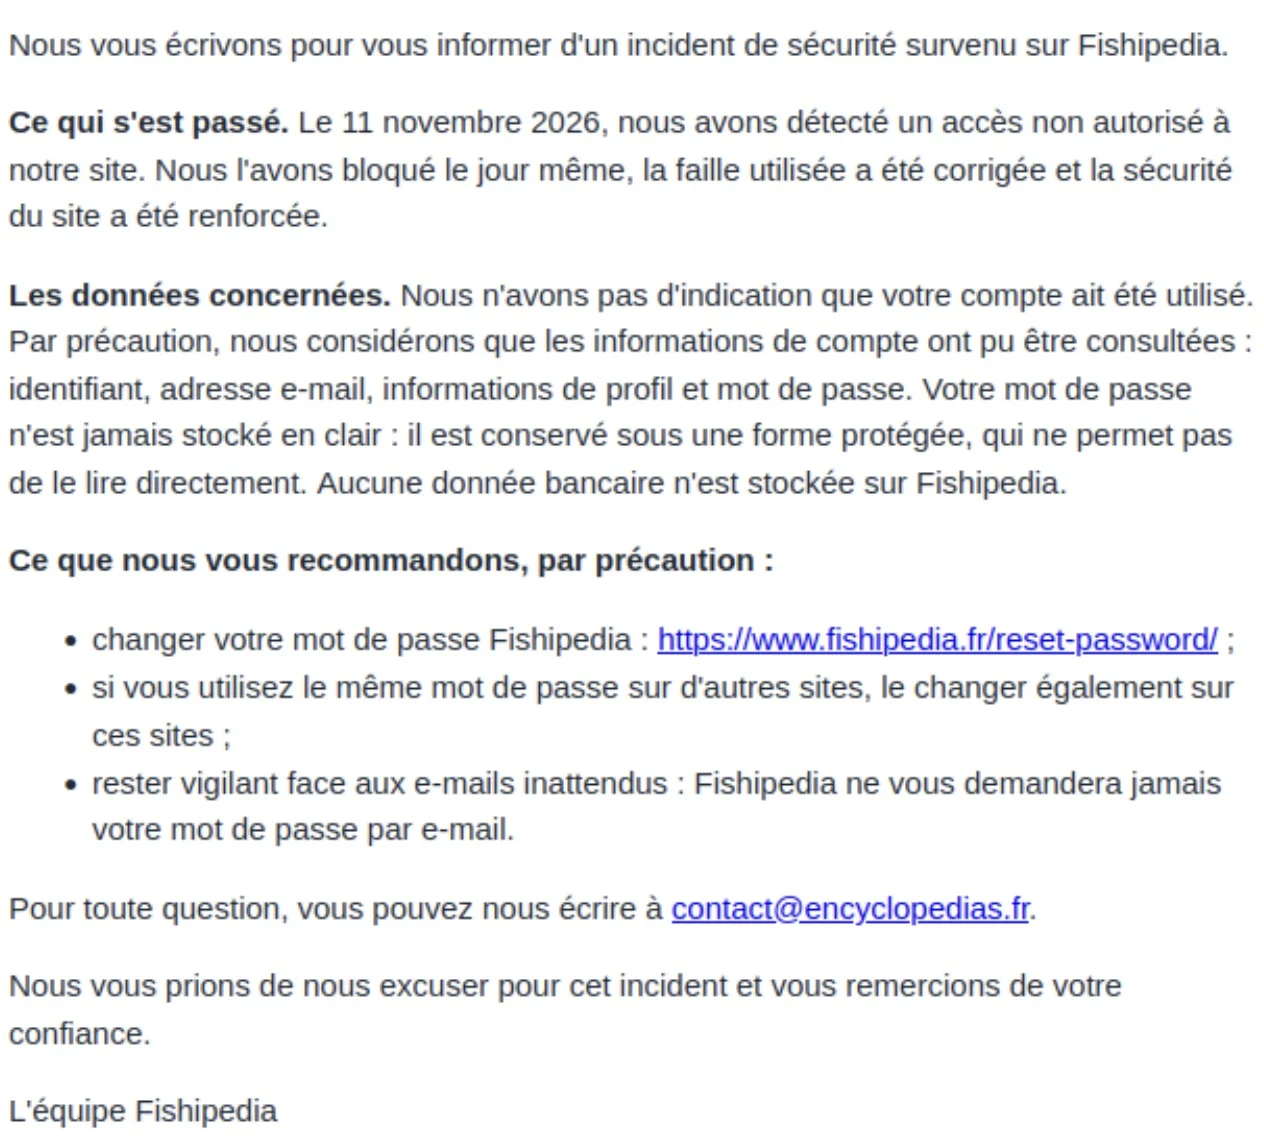
Les personnes inscrites sur Fishipedia, l'encyclopédie en ligne gratuite consacrée aux poissons et à la faune aquatique, ont reçu un courriel les informant d'un incident de sécurité sur le site. Selon ce message, un accès non autorisé a été détecté le 11 novembre 2026, et Fishipedia considère par précaution que les informations de leur compte ont pu être consultées.
Ce que Fishipedia dit de la cyberattaque
Éditée par la société FISHIPEDIA, installée à Mireval (Hérault), l'encyclopédie annonce dans son dossier de presse environ 250 000 visiteurs par mois. Le site propose un espace de connexion : ce sont les titulaires de ces comptes qui sont concernés.
D'après le courriel, l'accès non autorisé a été bloqué le jour même de sa détection. La faille utilisée a été corrigée et la sécurité du site renforcée. Fishipedia indique ne pas avoir d'indication qu'un compte ait été utilisé. Le courriel ne chiffre pas le nombre de comptes concernés. Il ne date pas le début de l'intrusion et ne dit pas si des données ont été extraites. À ce stade, il ne mentionne aucune notification à la CNIL.
Les comptes Fishipedia et leur mot de passe
Les informations qui ont pu être consultées sont celles du compte : l'identifiant, l'adresse électronique, les informations de profil et le mot de passe. Selon l'éditeur, ce mot de passe n'est jamais stocké en clair et il est conservé sous une forme protégée qui ne permet pas de le lire directement. Fishipedia précise aussi qu'aucune donnée bancaire n'est stockée sur le site.
Le mot de passe reste l'élément le plus sensible : une personne qui utilise le même mot de passe sur d'autres services y serait exposée s'il était un jour retrouvé. L'adresse électronique, rattachée à un compte sur un service connu, peut aussi servir à des messages frauduleux se présentant comme Fishipedia, par exemple une fausse invitation à réinitialiser son mot de passe. Fishipedia recommande de changer son mot de passe, y compris sur les autres sites où il serait réutilisé, et de se méfier des messages inattendus.
Données concernées :
- Identifiant
- Adresse électronique
- Informations de profil (contenu non précisé par l'éditeur)
- Mot de passe, conservé sous une forme protégée selon l'éditeur
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise