

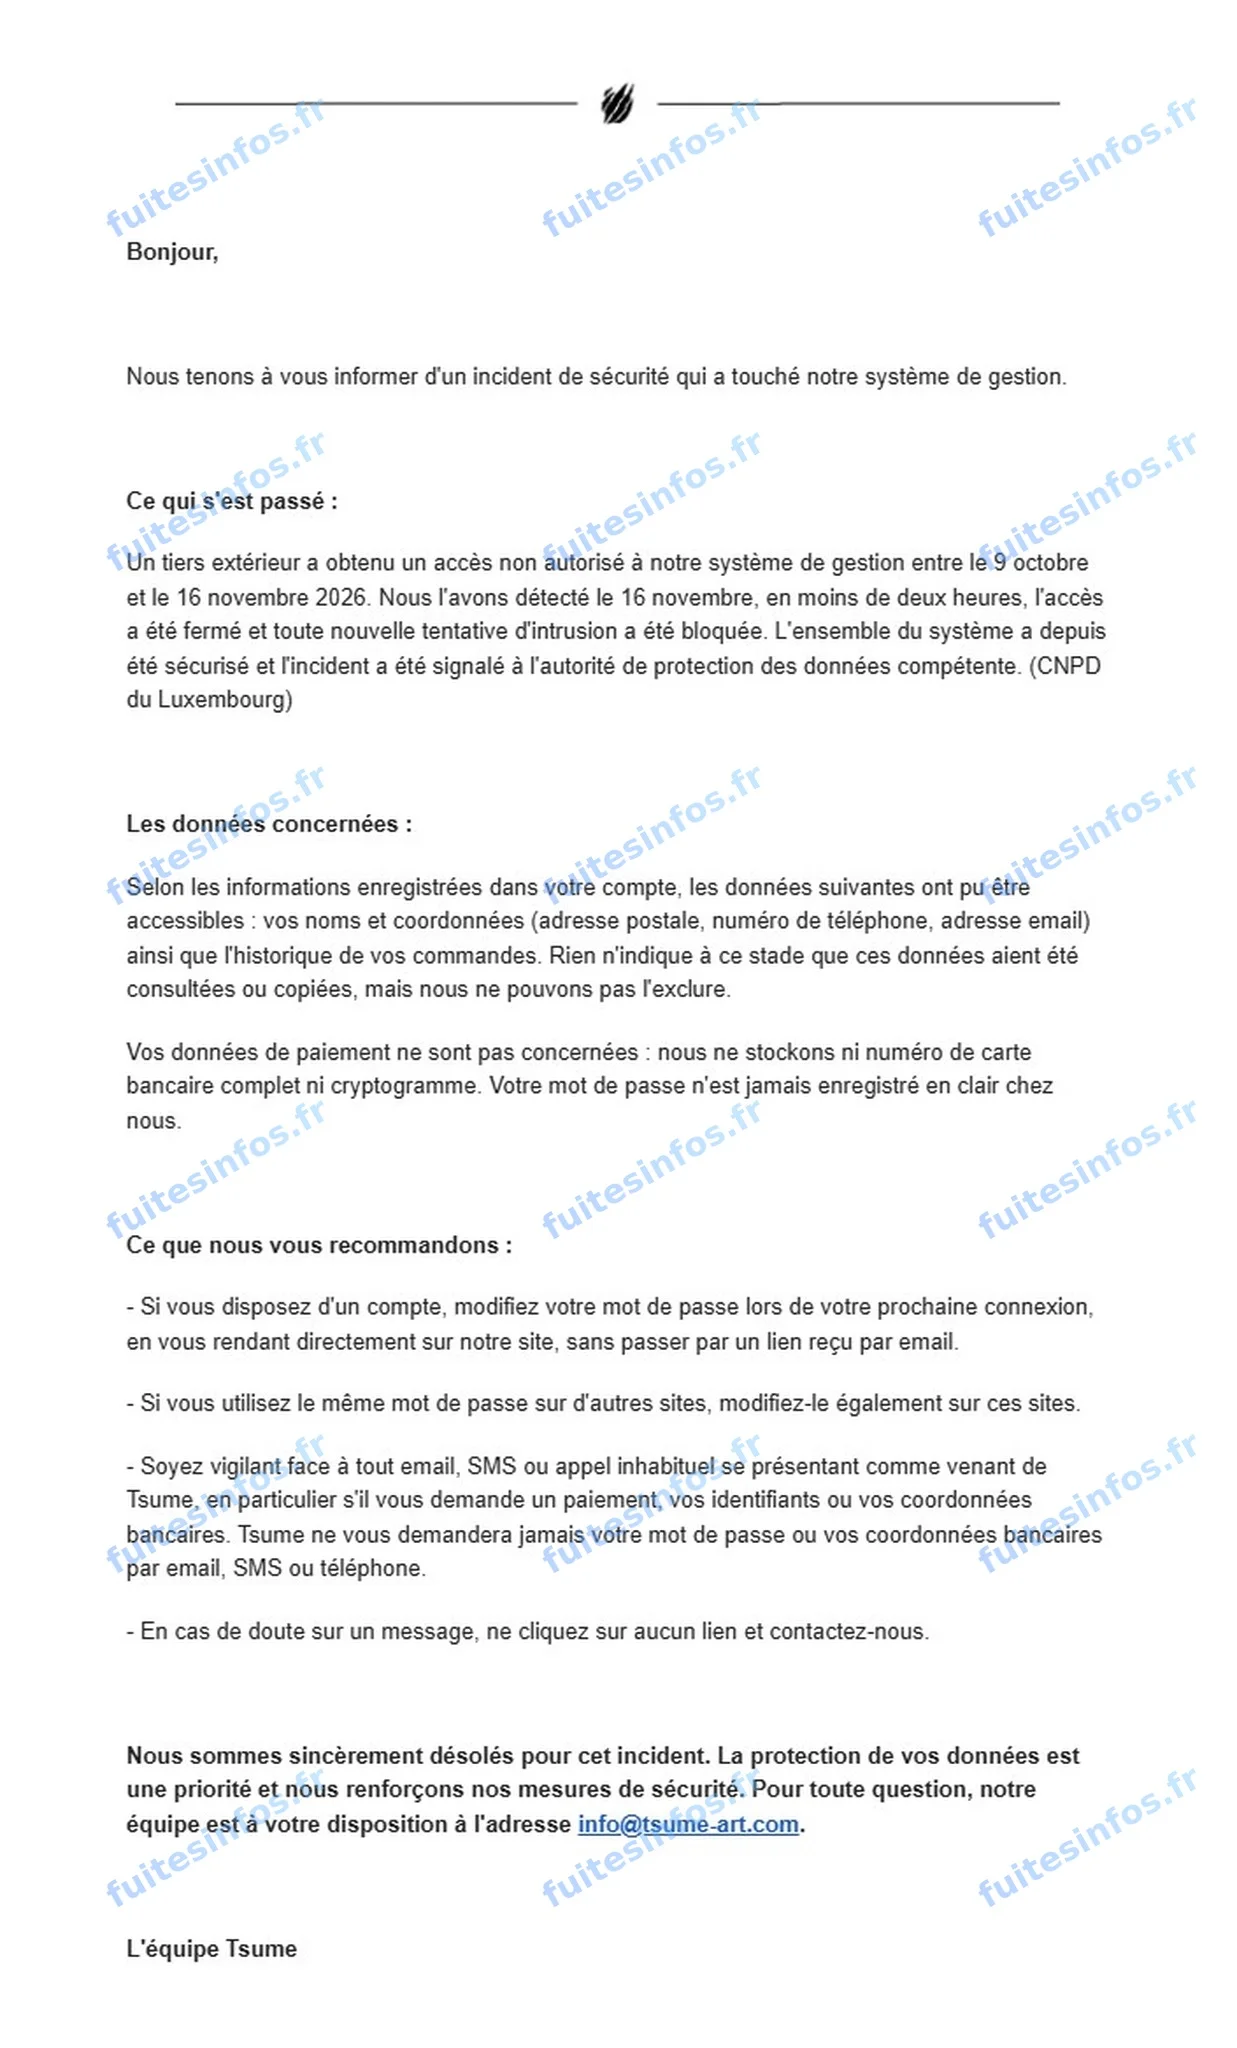
Les clients de Tsume ont reçu un courriel les informant d'un incident de sécurité touchant le système de gestion de l'entreprise. Selon ce message, un tiers extérieur y a obtenu un accès non autorisé entre le 9 octobre et le 16 novembre 2026, et les noms, coordonnées et historiques de commandes des clients ont pu être accessibles.
Ce que Tsume a annoncé à ses clients
Tsume est une entreprise luxembourgeoise qui conçoit et vend des statues et des figurines de collection sous licence, notamment issues de l'univers du manga. Les personnes concernées sont ses clients, ceux qui disposent d'un compte ou ont passé commande auprès de la marque.
D'après l'entreprise, l'intrusion a été détectée le 16 novembre 2026 et l'accès a été fermé en moins de deux heures. Tsume indique avoir signalé l'incident à la Commission nationale pour la protection des données (CNPD), l'autorité luxembourgeoise compétente. Le nombre de clients concernés n'est pas communiqué.
Sur le sort des données, l'entreprise reste prudente : rien n'indique à ce stade qu'elles aient été consultées ou copiées, mais Tsume dit ne pas pouvoir l'exclure.
Les données des clients de Tsume en cause
Les informations qui ont pu être accessibles dépendent de ce que chaque client avait enregistré dans son compte : son nom, son adresse postale, son numéro de téléphone, son adresse électronique et l'historique de ses commandes.
Tsume précise que les données de paiement ne sont pas concernées, l'entreprise ne conservant ni le numéro complet de carte bancaire ni le cryptogramme. Elle ajoute que les mots de passe ne sont jamais enregistrés en clair, sans dire s'ils figuraient parmi les informations accessibles. Elle recommande néanmoins à ses clients de changer leur mot de passe.
Réunies, ces informations permettent d'écrire un message crédible au nom de la marque : une personne qui connaît le nom d'un client, ses coordonnées et ce qu'il a commandé peut se faire passer pour Tsume, par courriel, par SMS ou par téléphone. C'est pourquoi l'entreprise appelle ses clients à se méfier de tout message se présentant comme venant d'elle. L'adresse postale, associée à des achats de collection, s'ajoute à ces éléments.
Données concernées :
- Nom
- Adresse postale
- Numéro de téléphone
- Adresse électronique
- Historique des commandes
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise