

Les clients de La Chouette Mauve, boutique en ligne de cadeaux personnalisés basée à Nice, pourraient être exposés par une fuite de données. Le 22 novembre 2026, un acteur a mis en vente sur un forum cybercriminel ce qu'il présente comme la base de données de la boutique, selon la revendication. L'entreprise n'a pas confirmé l'incident à ce stade.
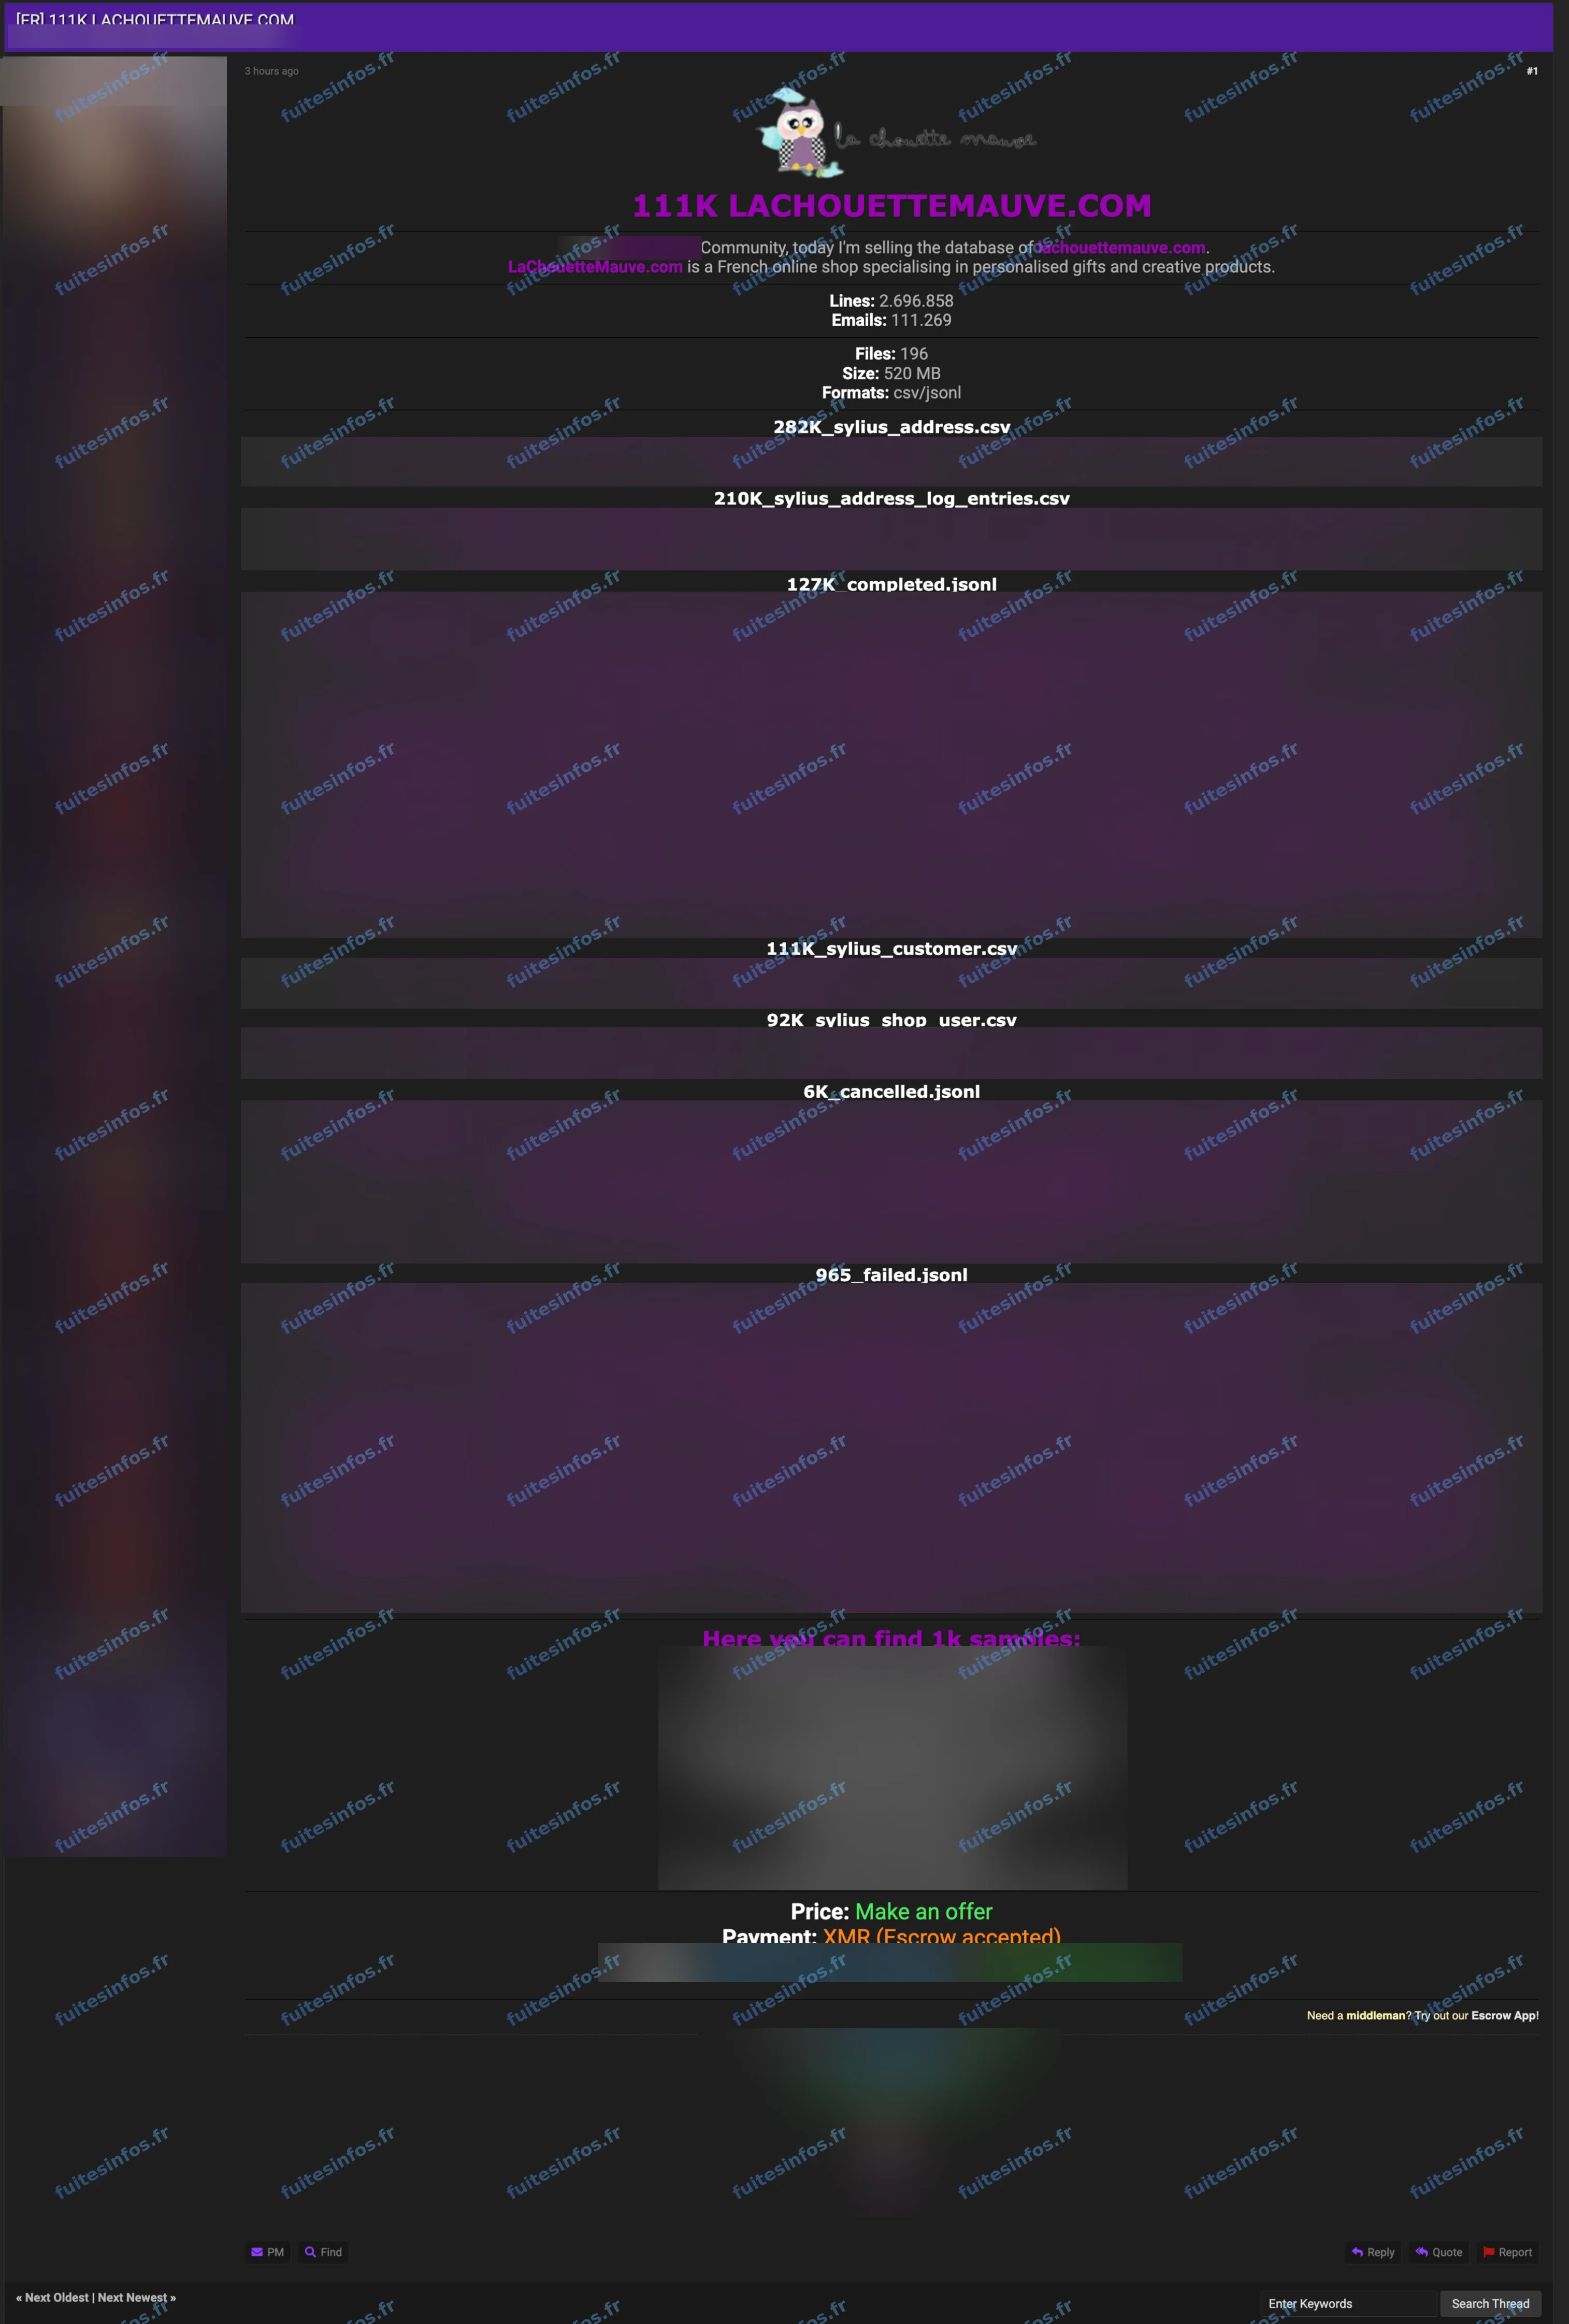
Annonce publiée le 22 novembre 2026 sur un forum cybercriminel.
Ce que contiendrait la base de La Chouette Mauve
D'après l'annonce, le fichier mis en vente compterait environ 2,7 millions de lignes, réparties en 196 fichiers pour un volume de 520 Mo. Le vendeur fait aussi état de 111 269 adresses e-mail. Ces chiffres sont annoncés mais non vérifiés.
Les données porteraient sur les comptes des clients, leurs adresses de livraison et l'historique de leurs paiements. Les extraits publiés dans l'annonce montrent aussi des numéros de carte bancaire masqués, c'est-à-dire réduits à leurs premiers et derniers chiffres : ils ne permettent pas de payer, mais ils sont accompagnés de la banque émettrice et de la date d'expiration.
Ce que montre l'échantillon diffusé
Seul un échantillon serait diffusé gratuitement, le reste de la base étant proposé à la vente. Après analyse de l'échantillon par Fuites Infos, les fichiers publiés à l'appui de l'annonce contiennent des noms, des adresses e-mail, des adresses postales et des mots de passe stockés sous forme d'empreintes qui ne les révèlent pas directement. Les enregistrements les plus récents de l'échantillon datent de juin 2025. Il ne contient aucun numéro de carte.
Pourquoi les clients de La Chouette Mauve doivent rester attentifs
Un nom, une adresse e-mail et un historique d'achat suffisent à rédiger un message crédible au nom de la boutique, au sujet d'une commande ou d'une livraison. Avec une adresse postale et un numéro de téléphone, ces informations peuvent aussi servir à des tentatives d'usurpation d'identité. Les numéros de carte masqués, associés au nom de la banque, peuvent rendre plus convaincant un appel ou un message qui se ferait passer pour le conseiller bancaire du client.
Les mots de passe ne sont pas lisibles directement, mais un mot de passe simple, utilisé aussi sur d'autres sites, reste exposé à des tentatives de cassage.
Détails techniques :
- Échantillon de six fichiers analysé, données les plus récentes datées de juin 2025
- Mots de passe stockés sous forme chiffrée (bcrypt et argon2i)
- Volume annoncé : environ 2,7 millions de lignes, 196 fichiers, 520 Mo
Données concernées :
- Nom et prénom
- Adresse e-mail
- Numéro de téléphone
- Adresse postale, ville, code postal et pays
- Date de naissance
- Mots de passe sous forme chiffrée
- Historique des paiements
- Fiche client et identifiant interne
Données annoncées non vérifiées :
- Numéros de carte bancaire masqués, date d'expiration et banque émettrice
Mentions :
Statut Fuites Infos : Revendiquée