

Les clients de Subtil Diamant, bijouterie et horlogerie en ligne, pourraient être concernés par une fuite de données mise en vente le 22 novembre 2026 sur un forum cybercriminel. Un acteur y propose ce qu'il présente comme la base de données du site, avec environ 94 000 adresses électroniques selon l'annonce. Subtil Diamant n'a pas confirmé ce piratage présumé à ce stade.
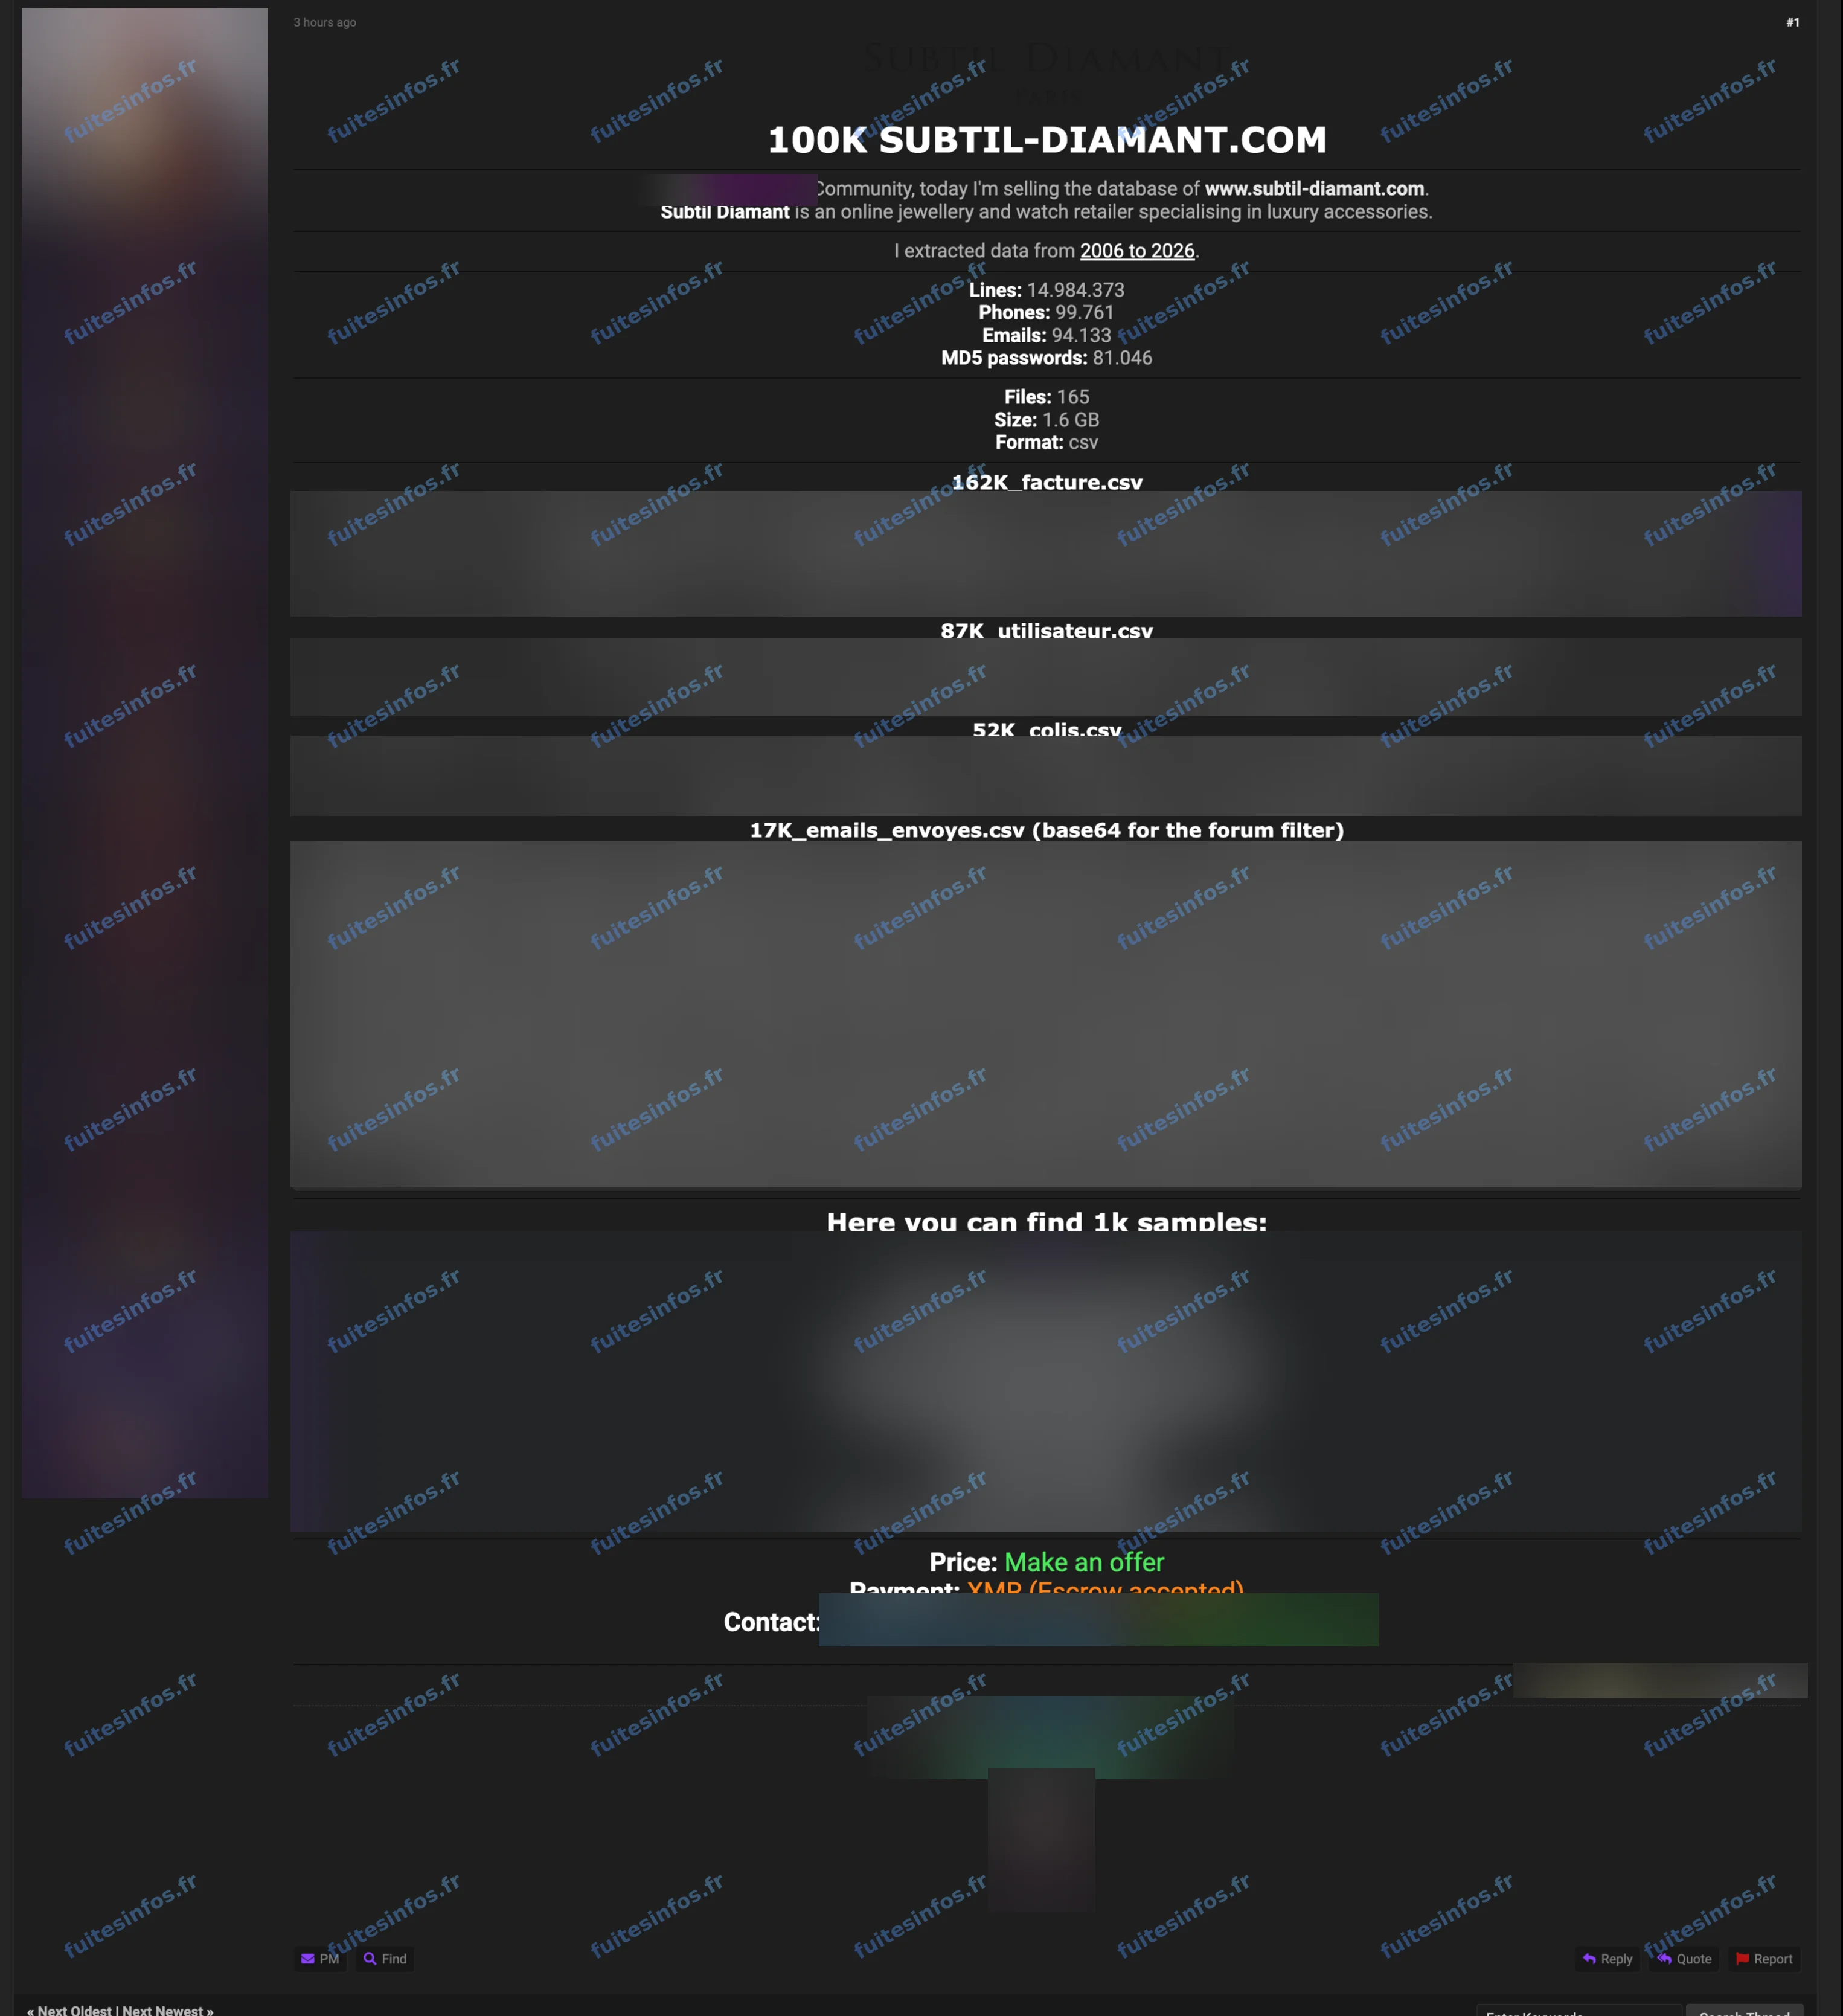
Annonce publiée le 22 novembre 2026.
Ce que contiendrait la base de Subtil Diamant
Subtil Diamant vend en ligne des bijoux, des diamants et des montres depuis 2007. La boutique est exploitée par la société parisienne CBN. Les personnes visées sont ses clients, celles et ceux qui ont créé un compte ou passé commande sur le site.
Selon la revendication, la base couvrirait les années 2006 à 2026. Elle compterait près de 15 millions de lignes, réparties en 165 fichiers pour environ 1,6 Go. L'annonce fait état d'environ 94 000 adresses électroniques. Elle fait aussi état de près de 100 000 numéros de téléphone. Elle avance enfin environ 81 000 mots de passe, conservés sous forme d'empreintes MD5. Ces chiffres sont annoncés mais non vérifiés.
Selon l'analyse de Fuites Infos, l'échantillon publié à l'appui de l'annonce contient des comptes clients avec le nom, l'adresse électronique, le téléphone, l'adresse postale, la date de naissance et l'empreinte du mot de passe. On y trouve aussi des factures et des colis portant les adresses de livraison, ainsi qu'un journal des courriels envoyés par le site. Certains de ces courriels transmettent un nouveau mot de passe en clair. Les comptes de l'échantillon ont été créés entre 2006 et 2008, et les écritures les plus récentes datent d'octobre 2026. Aucune donnée bancaire n'y figure.
Pourquoi les clients de Subtil Diamant sont exposés
Le nom, l'adresse, le téléphone et la date de naissance, réunis avec l'historique des achats, permettent d'écrire au nom de la bijouterie un faux message de livraison, de paiement refusé ou de remboursement très crédible. Ces informations facilitent aussi l'usurpation d'identité. Les clients d'une bijouterie, connus avec leur adresse de livraison, peuvent enfin intéresser des personnes malveillantes.
Les empreintes de mots de passe ne révèlent pas directement le mot de passe, mais une empreinte peut être retrouvée lorsque le mot de passe est simple. Les mots de passe envoyés en clair par courriel sont, eux, lisibles. Un client qui réutilise le même mot de passe sur d'autres sites pourrait voir ces autres comptes visés.
À ce stade, la revendication n'a pas fait l'objet d'une confirmation publique de Subtil Diamant.
Détails techniques :
- Volume annoncé : près de 15 millions de lignes, 165 fichiers, environ 1,6 Go
- Environ 94 000 adresses électroniques et près de 100 000 numéros de téléphone annoncés
- Environ 81 000 mots de passe annoncés, conservés sous forme d'empreintes MD5 (hash)
- Période annoncée : 2006 à 2026
- Comptes de l'échantillon créés entre 2006 et 2008, écritures les plus récentes en octobre 2026
- Aucune donnée bancaire dans l'échantillon
Données concernées :
- Nom et prénom
- Date de naissance
- Adresse électronique et numéro de téléphone
- Adresse postale, code postal et ville
- Empreintes de mots de passe (hash) et mots de passe envoyés en clair par courriel
- Identifiants internes de compte
- Historique de commandes, factures et livraisons
- Courriels envoyés aux clients et champs libres
- Données professionnelles
Mentions :
Statut Fuites Infos : Revendiquée