

Mise à jour du 19 novembre 2026 : Allobébé a confirmé l'incident à ses clients par un courriel de notification. Près de trois mois après la mise en vente des données, l'enseigne reconnaît qu'un tiers a téléchargé en masse des factures de commandes.
Des clients ayant commandé sur Allobébé, site français de puériculture et d'équipement pour bébé, ont vu leurs coordonnées, leurs adresses et le détail de leurs achats exposés. Le 21 août 2026, une annonce publiée sur un forum cybercriminel mettait en vente un fichier présenté comme la base clients de l'enseigne. L'annonce revendiquait plus d'un million de personnes.
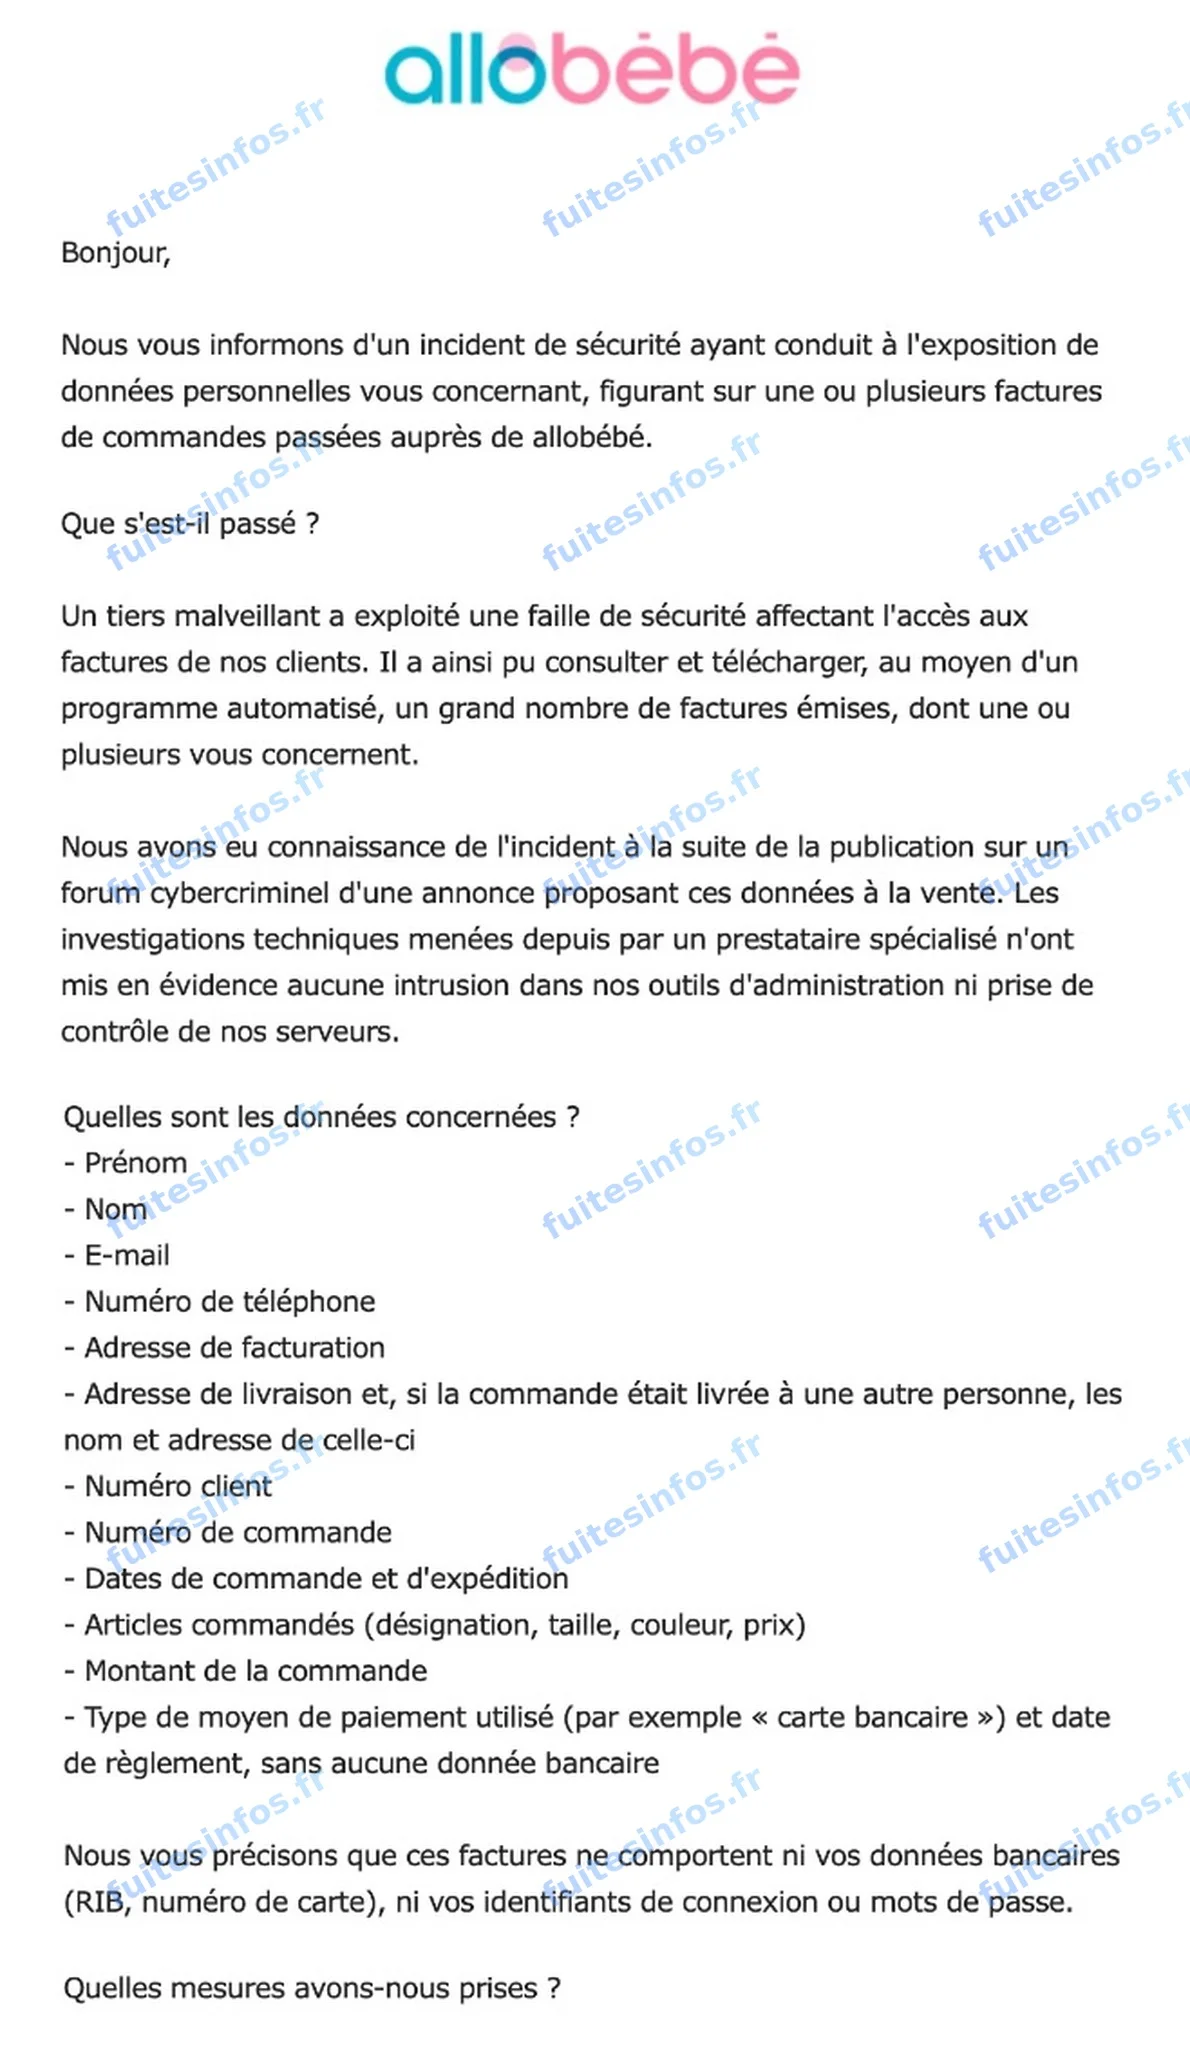
Courriel de notification d'Allobébé à ses clients.
Ce que dit Allobébé
L'enseigne, exploitée depuis 2021 par le Groupe Lulilo, installé à Olemps, dans l'Aveyron, indique qu'un tiers malveillant a exploité une faille de sécurité affectant l'accès aux factures de ses clients. Il a pu consulter et télécharger un grand nombre de factures au moyen d'un programme automatisé. Allobébé dit avoir eu connaissance de l'incident par l'annonce de vente. Selon l'entreprise, les investigations menées par un prestataire spécialisé n'ont mis en évidence aucune intrusion dans ses outils d'administration ni prise de contrôle de ses serveurs.
D'après la notification, les factures portent le prénom, le nom, l'adresse e-mail et le numéro de téléphone du client, ainsi que ses adresses de facturation et de livraison. Quand la commande était livrée à une autre personne, elles portent aussi le nom et l'adresse de celle-ci. S'y ajoutent les numéros client et de commande, les dates de commande et d'expédition, les articles commandés avec leur taille, leur couleur et leur prix, et le montant de la commande. Elles mentionnent enfin le type de moyen de paiement et la date de règlement. L'entreprise précise que ces factures ne comportent ni données bancaires, ni identifiants de connexion, ni mots de passe. La partie du courriel consultée par Fuites Infos ne donne aucun nombre de personnes concernées.
Made in Bébé, autre enseigne du Groupe Lulilo dont les données avaient été mises en vente le même jour, a elle aussi notifié ses clients dans les mêmes termes ; sa notification nous était parvenue la veille.
Ce que revendiquait l'annonce
L'export annoncé le 21 août était réparti en deux fichiers, l'un consacré aux adresses, l'autre aux commandes. L'ensemble totaliserait 2 175 216 lignes pour 1 136 058 personnes, environ 850 Mo au format JSON, et couvrirait une période allant de 2006 à 2026. Un échantillon de 2 000 enregistrements a été diffusé avec l'annonce, et l'ensemble était proposé contre paiement en cryptomonnaie.
Selon l'analyse de Fuites Infos, cet échantillon présente la structure et les catégories de données annoncées. Les champs de l'échantillon et ceux que liste la notification ne se recouvrent toutefois pas entièrement. Le volume revendiqué n'a pas pu être vérifié, et l'entreprise ne le chiffre pas.
Des foyers identifiables derrière les commandes
Ce type de fichier tire son intérêt du croisement des informations. Une adresse de domicile, un numéro de téléphone et une liste d'articles de puériculture renseignent sur la composition probable d'un foyer et sur la présence d'un jeune enfant. Les consignes de livraison peuvent, selon ce que le client a saisi, contenir des indications pratiques sur le logement. Réunis, ces éléments pourraient nourrir des messages ou des appels frauduleux se présentant comme le site ou un transporteur, en citant une commande réelle et son montant.
Les clients d'Allobébé ont intérêt à se méfier des courriels, SMS ou appels qui citent une vraie commande, son montant ou leur adresse pour réclamer un paiement, proposer un remboursement ou relancer une livraison. En cas de doute, mieux vaut se connecter directement à son compte sur le site plutôt que de suivre un lien reçu.
Allobébé avait déjà connu une compromission distincte, remontant à l'automne 2018 et confirmée par l'enseigne auprès de ses clients en janvier 2019.
Détails techniques :
- Incident confirmé par Allobébé dans une notification à ses clients
- Faille d'accès aux factures exploitée par un programme automatisé, selon l'entreprise
- Aucune intrusion dans l'administration ni les serveurs, selon le prestataire chargé des investigations
- Annonce du 21 août 2026 : 2 175 216 lignes pour 1 136 058 personnes, volume non vérifié
- Échantillon de 2 000 enregistrements analysé par Fuites Infos
- Compromission distincte antérieure : automne 2018, confirmée aux clients en janvier 2019
Données concernées :
- Prénom, nom, adresse e-mail et numéro de téléphone
- Adresses de facturation et de livraison, y compris celles d'un destinataire tiers
- Numéros client et de commande, dates de commande et d'expédition
- Articles commandés (désignation, taille, couleur, prix) et montant de la commande
- Type de moyen de paiement et date de règlement, sans donnée bancaire selon l'entreprise
- Consignes de livraison en texte libre, observées dans l'échantillon
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise