

Mise à jour du 18 novembre 2026 : Made in Bébé a reconnu l'incident dans un courriel de notification adressé à ses clients. L'entreprise indique qu'un tiers malveillant a exploité une faille de sécurité affectant l'accès aux factures, et qu'il en a téléchargé un grand nombre au moyen d'un programme automatisé.
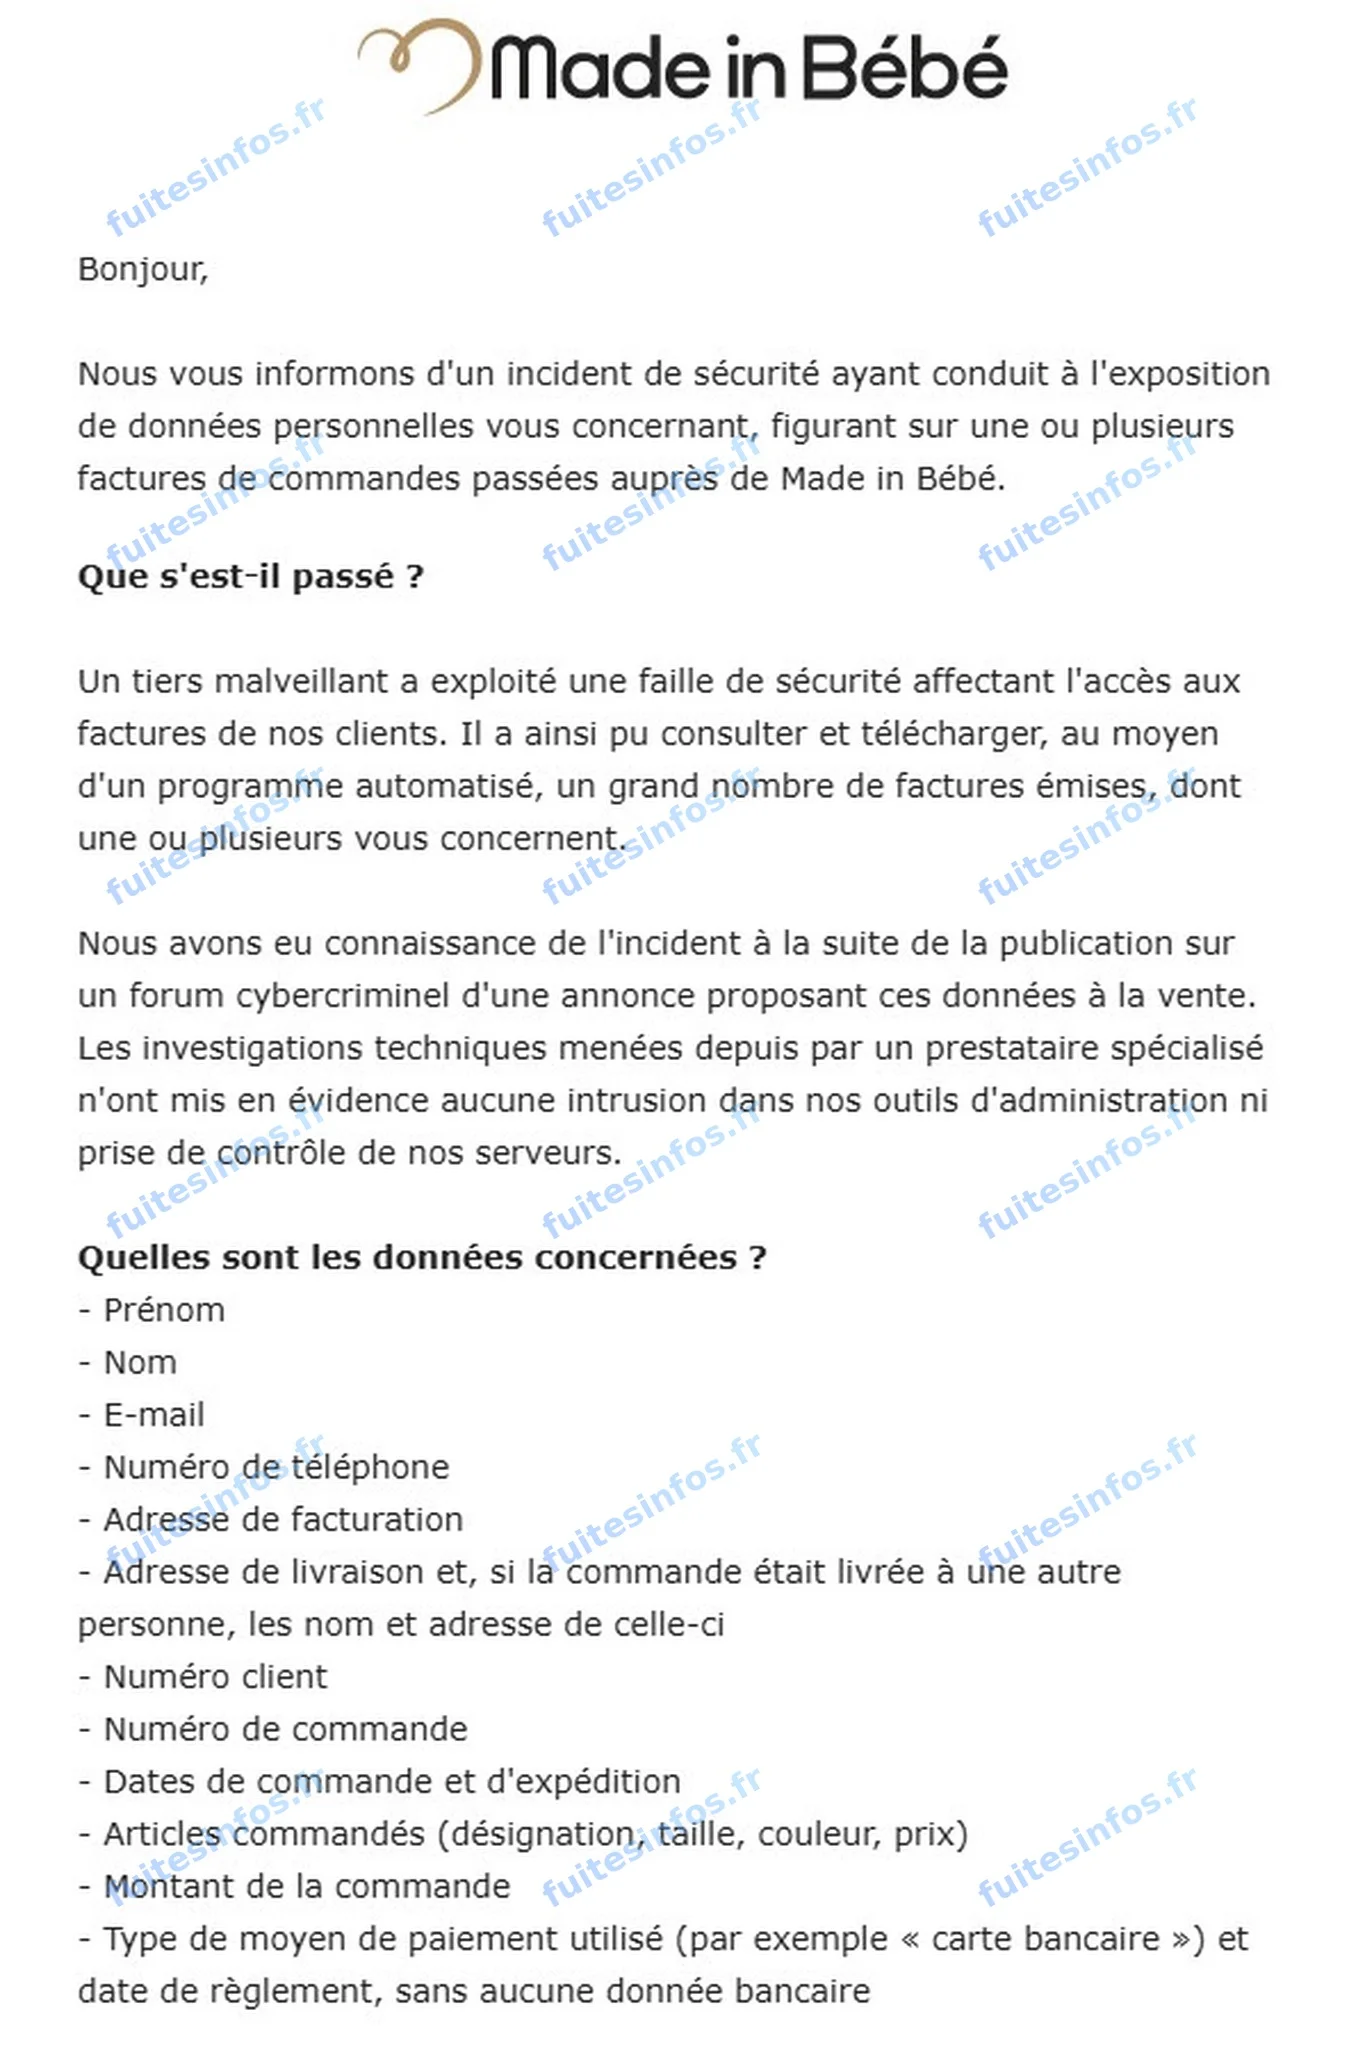
Courriel de notification de Made in Bébé, relayé le 18 novembre 2026.
Des clients de Made in Bébé, et parfois leurs jeunes enfants, peuvent être identifiés à partir de factures de commande mises en vente le 21 août 2026 sur un forum cybercriminel. L'entreprise confirme la fuite près de trois mois plus tard, sans chiffrer le nombre de personnes concernées. L'annonce de vente revendiquait 960 106 personnes.
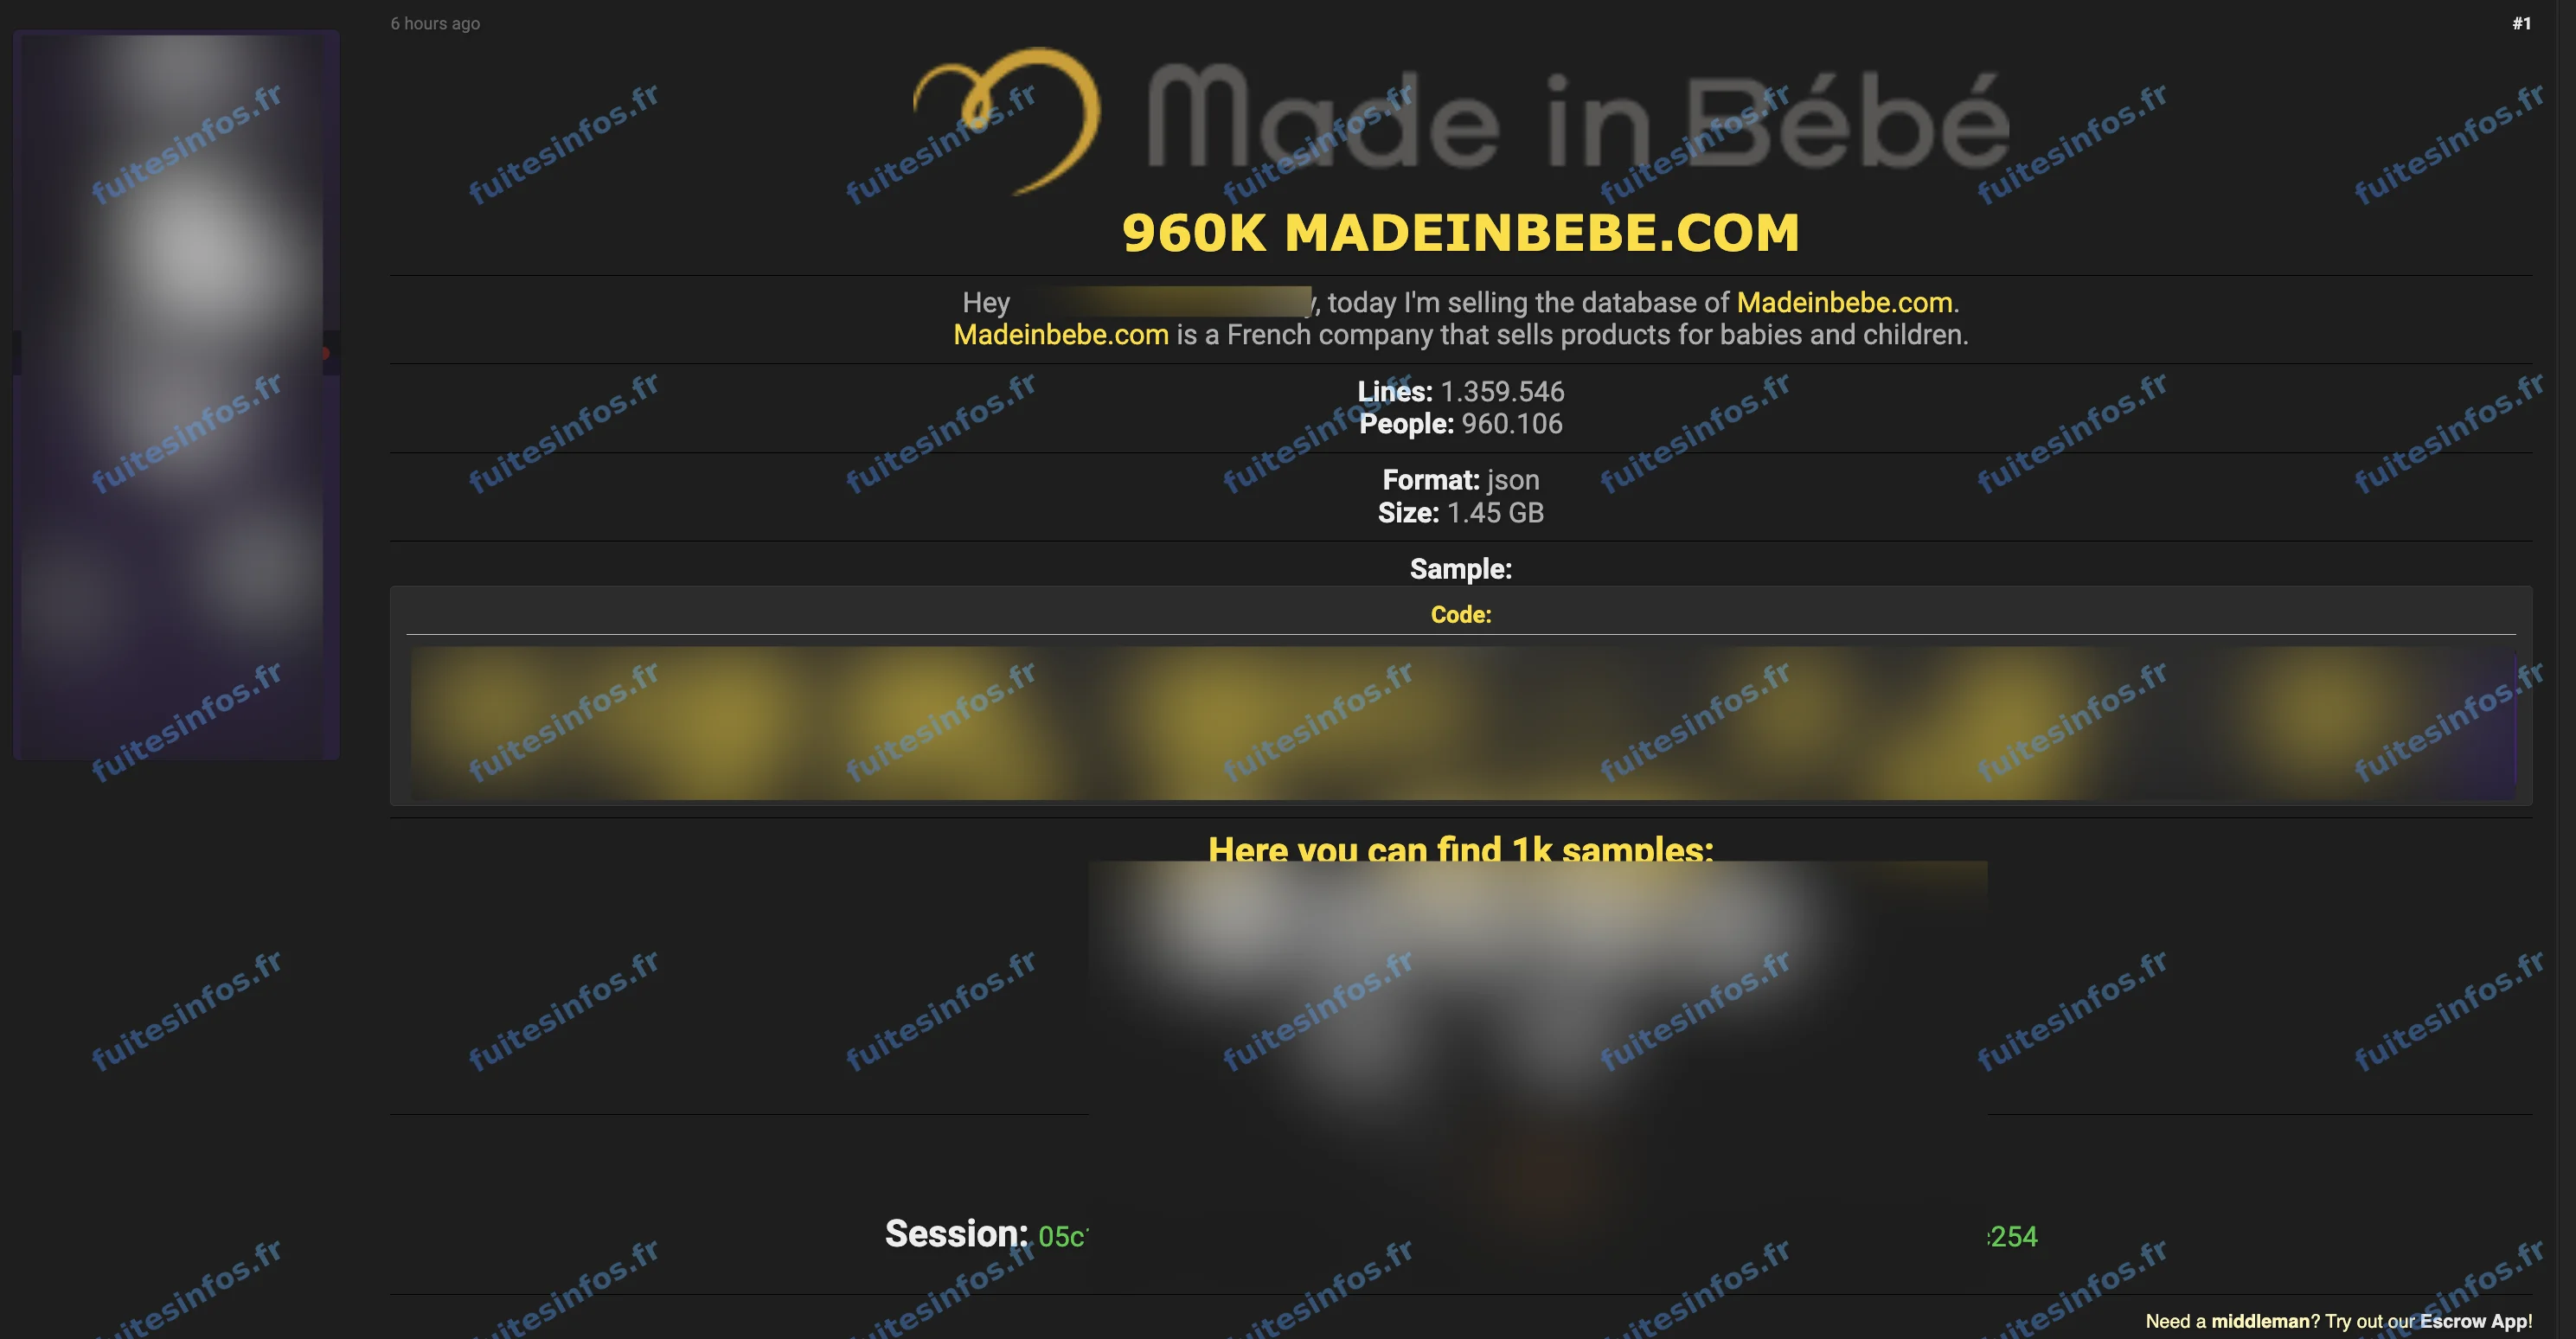
Annonce publiée le 21 août 2026.
Ce que dit Made in Bébé
Dans son courriel, Made in Bébé explique avoir eu connaissance de l'incident à la suite de la publication de l'annonce de vente. Selon l'entreprise, les investigations menées depuis par un prestataire spécialisé n'ont mis en évidence aucune intrusion dans ses outils d'administration ni prise de contrôle de ses serveurs.
D'après la notification, les factures concernées portent le prénom et le nom du client, son adresse électronique, son numéro de téléphone et ses adresses de facturation et de livraison. Lorsque la commande était livrée à une autre personne, elles portent aussi le nom et l'adresse de celle-ci. S'y ajoutent le numéro client, le numéro de commande, les dates de commande et d'expédition, les articles commandés avec leur taille, leur couleur et leur prix, le montant de la commande, le type de moyen de paiement et la date de règlement. L'entreprise précise qu'aucune donnée bancaire n'est concernée. Le courriel ne donne aucun nombre de personnes concernées.
Des factures dans le fichier attribué à Made in Bébé
Made in Bébé est une enseigne française de vente en ligne de puériculture, exploitée par le Groupe Lulilo, installé à Olemps, dans l'Aveyron, qui regroupe aussi Allobébé et Papayaa et a déclaré 32,9 millions d'euros de chiffre d'affaires en 2024. L'annonce du 21 août, publiée dans la matinée, fait état de 1 359 546 lignes pour 1,45 Go et fixe un prix de 600 dollars payable en cryptomonnaie. Un échantillon de mille enregistrements l'accompagne.
Selon l'analyse de Fuites Infos, cet échantillon est composé de factures de commande. On y trouve le nom et le prénom du client, son adresse complète de facturation et de livraison, la désignation et le code-barres des articles, les quantités, les prix, la TVA et les totaux, le type de moyen de paiement ainsi que les dates de facturation, d'expédition et de règlement. L'échantillon ne comporte aucun champ d'adresse électronique ni de téléphone, deux catégories que le courriel de l'entreprise cite pourtant.
Des enfants désignés par leur prénom
Une partie des articles porte une personnalisation au prénom, sur des objets destinés à de jeunes enfants. Associée au nom et à l'adresse du foyer, une telle mention peut désigner nommément un enfant.
Un nombre de clients encore incertain
Les factures de l'échantillon datent de juillet 2026, avec des règlements remontant à mai 2026, sans que la profondeur réelle de l'historique soit établie. Le dépôt porterait sur 700 000 à 1 340 000 personnes. La fourchette reste large, car l'échantillon ne couvre que trois jours de facturation, période pendant laquelle un même client réapparaît peu. Le décompte de 960 106 personnes reste celui de l'annonce, l'entreprise n'en donnant aucun.
Clients de Made in Bébé : les bons réflexes
Les clients qui ont commandé sur le site ont intérêt à se méfier des courriels, SMS, appels ou courriers se réclamant de la marque, d'un transporteur ou d'un service de paiement, en particulier des relances de livraison, des demandes de complément de paiement ou de remboursement et des offres visant les jeunes parents. Un interlocuteur capable de citer une commande passée, son montant et l'adresse du foyer n'est pas pour autant légitime.
Détails techniques :
- Fuite confirmée par Made in Bébé dans un courriel à ses clients, relayé le 18 novembre 2026
- Faille de sécurité affectant l'accès aux factures, exploitée par un programme automatisé, selon l'entreprise
- 1 359 546 lignes annoncées pour 960 106 personnes, décompte non confirmé par l'entreprise
- Format JSON, volume de 1,45 Go, prix affiché de 600 dollars en cryptomonnaie
- Échantillon de mille enregistrements couvrant trois jours de facturation
- Estimation : entre 700 000 et 1 340 000 personnes
Données concernées :
- Nom complet
- Adresse électronique et numéro de téléphone, selon l'entreprise
- Adresse postale de facturation et de livraison, y compris celle d'un destinataire tiers
- Factures (articles, codes-barres, quantités, prix, TVA, totaux)
- Historique de commandes et de transactions (type de moyen de paiement, dates de commande, d'expédition et de règlement)
- Montants
- Numéro client et identifiant interne
- Données de mineurs (prénoms d'enfants sur des articles personnalisés)
- Champs libres
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise