

Les clients d'ASOS sont concernés par une fuite de données : l'enseigne britannique de mode en ligne a informé ses clients qu'un tiers non autorisé a eu accès à des informations personnelles, dont des noms et des coordonnées, sur des plateformes qu'elle utilise pour communiquer avec eux. L'incident est apparu au grand jour le 6 octobre 2026, lorsque des clients ont reçu une notification push non autorisée.
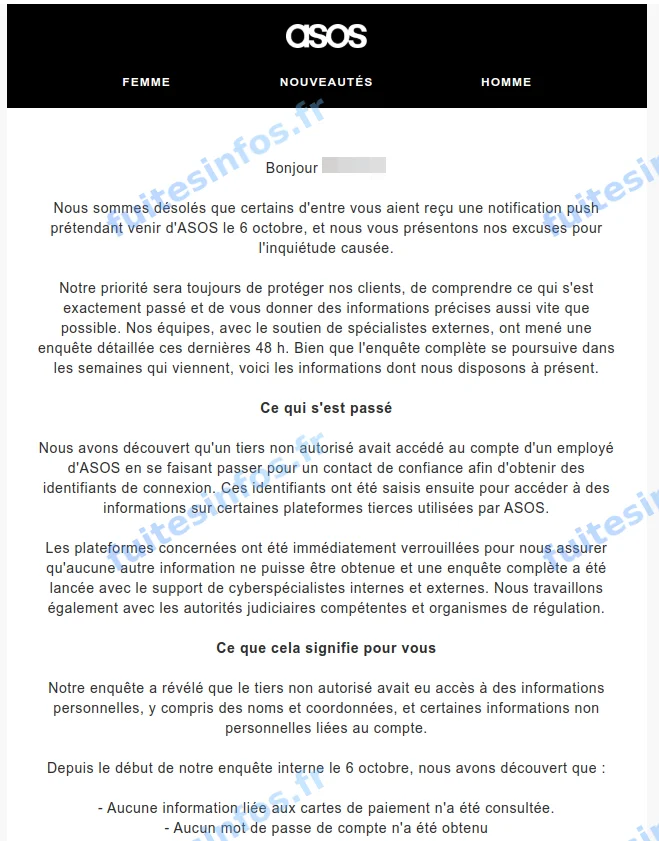
Courriel de notification d'ASOS à ses clients, relayé par la presse le 8 octobre 2026.
Ce qu'ASOS a déclaré à ses clients
ASOS a d'abord communiqué par une annonce boursière du 6 octobre 2026, qui faisait état d'une activité non autorisée sur des plateformes tierces et de noms et coordonnées possiblement consultés. L'enseigne a ensuite adressé à ses clients un courriel de notification en français, relayé par la presse le 8 octobre. Selon ce courriel, un tiers a accédé au compte d'un employé d'ASOS en se faisant passer pour un contact de confiance afin d'obtenir des identifiants de connexion, puis les a saisis pour accéder à des informations sur certaines des plateformes tierces que l'enseigne utilise. ASOS indique avoir verrouillé les plateformes concernées, poursuivre son enquête et travailler avec les autorités compétentes.
Quelles informations de clients sont concernées
D'après ASOS, le tiers a eu accès à des informations personnelles, dont des noms et des coordonnées, ainsi qu'à certaines informations non personnelles liées au compte. L'enseigne ne précise ni la nature des coordonnées, ni le contenu de ces informations liées au compte. Elle indique en revanche que, selon ses constats depuis le 6 octobre, aucune information liée aux cartes de paiement n'a été consultée et qu'aucun mot de passe de compte n'a été obtenu. Le nombre de personnes concernées n'est pas communiqué.
Pourquoi un nom et des coordonnées restent sensibles
Un nom associé à des coordonnées suffit à rédiger un message personnalisé. L'incident est justement apparu par une notification frauduleuse reçue par des clients : des messages se faisant passer pour ASOS paraissent d'autant plus crédibles qu'ils s'adressent nommément à leur destinataire et évoquent un incident réel. Selon la presse, la notification du 6 octobre contenait une revendication et une menace de publication, sans échantillon ni volume publiés au 9 octobre 2026. L'absence, selon l'enseigne, de données de carte de paiement et de mots de passe de compte limite en revanche ce que ces informations permettent à elles seules.
Détails techniques :
- Annonce boursière du 6 octobre 2026, au conditionnel (activité non autorisée, noms et coordonnées possiblement consultés)
- Courriel de notification en français, relayé par la presse le 8 octobre 2026
- Accès obtenu avec les identifiants d'un employé, par usurpation d'un contact de confiance (selon ASOS)
- Constats depuis le 6 octobre : aucune information liée aux cartes de paiement consultée, aucun mot de passe de compte obtenu
- Aucun volume communiqué
Données concernées :
- Noms de clients
- Coordonnées (nature non précisée)
- Certaines informations non personnelles liées au compte
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise