

Les utilisateurs de WIN, la plateforme numérique de l'association Wimoov, sont concernés par une cyberattaque. Dans un message publié sur son site officiel, Wimoov indique qu'un tiers malveillant a accédé à la plateforme et qu'elle a qualifié l'incident de violation de données.
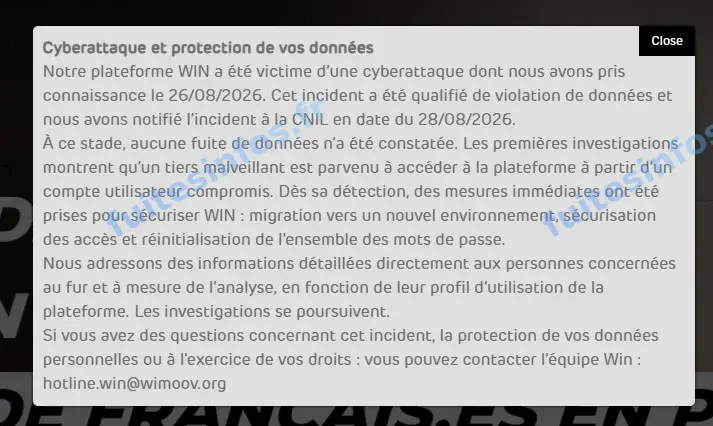
Message publié par Wimoov sur son site officiel.
Ce que Wimoov a annoncé sur la cyberattaque visant WIN
Wimoov est une association française d'accompagnement à la mobilité inclusive. Elle indique avoir pris connaissance de l'incident le 26 août 2026 et l'avoir notifié à la CNIL le 28 août 2026. Selon ses premières investigations, le tiers malveillant a accédé à la plateforme à partir d'un compte utilisateur compromis.
L'association dit avoir migré la plateforme vers un nouvel environnement, sécurisé les accès et réinitialisé l'ensemble des mots de passe. Elle précise adresser des informations détaillées aux personnes concernées au fur et à mesure de ses investigations, selon leur profil d'utilisation de la plateforme. Les investigations se poursuivent.
Un périmètre que l'association ne précise pas
À ce stade, Wimoov indique qu'aucune fuite de données n'a été constatée. Son message ne donne ni le nombre de personnes concernées, ni les catégories de données touchées, ni la date de l'intrusion. Les utilisateurs de la plateforme ne savent donc pas encore quelles informations les concernant ont pu être consultées.
La réinitialisation de tous les mots de passe et les informations annoncées aux personnes concernées créent un contexte propice aux faux messages se présentant comme venant de l'association, au sujet d'une reconnexion à la plateforme ou d'un suivi de l'incident.
Données concernées :
- Non précisées par l'association
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise