

Les restaurants équipés des logiciels de caisse de Graphcom sont concernés par une fuite de données annoncée le 25 octobre 2026 sur un forum cybercriminel. Un acteur y diffuse ce qu'il présente comme le code source de l'éditeur, des sauvegardes de bases de données et des identifiants d'accès. À ce stade, Graphcom n'a pas confirmé publiquement cette fuite.
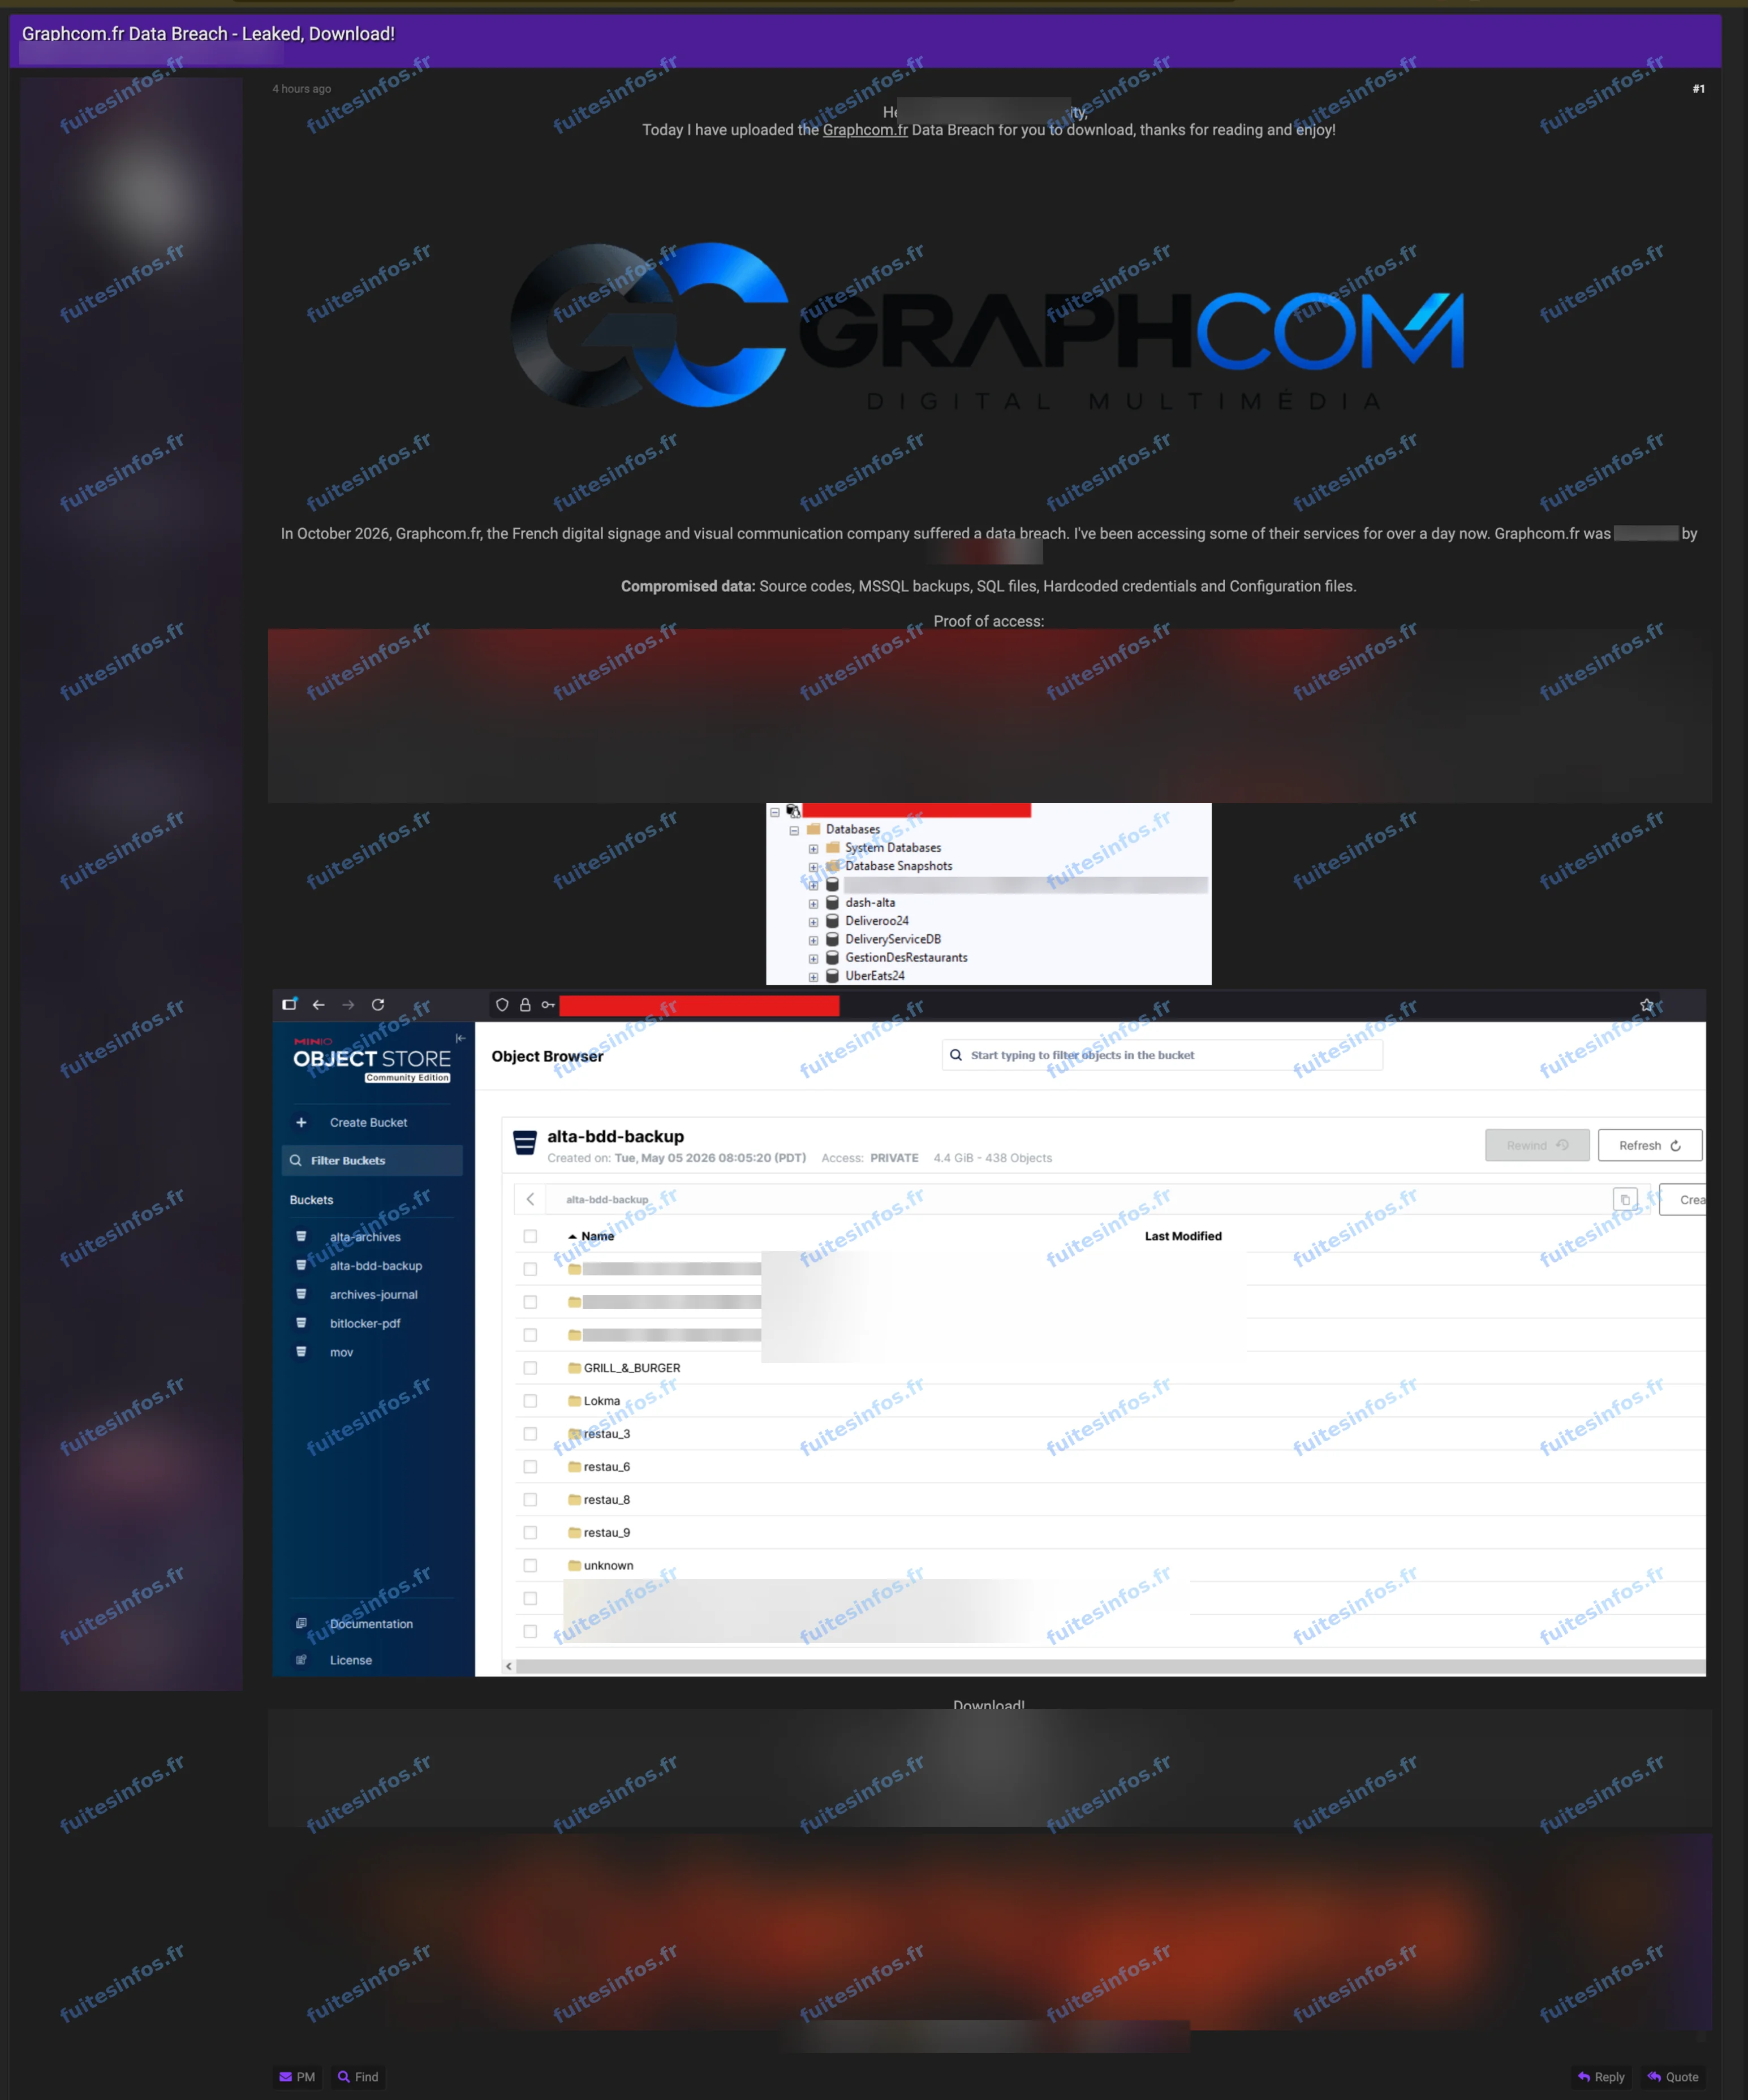
Publication du 25 octobre 2026 : pseudo de l'auteur, nom du forum, liens et secrets masqués.
Graphcom, éditeur de caisses pour la restauration
Graphcom est un éditeur et intégrateur français basé à Levallois-Perret, dans les Hauts-de-Seine. Il conçoit des solutions de caisse et d'affichage dynamique pour les restaurants, réunies dans sa suite ALTA.
L'auteur de la publication affirme avoir eu accès pendant plus d'une journée aux services de l'entreprise. L'archive serait proposée au téléchargement sur le forum, derrière un contenu masqué réservé aux membres. Le piratage revendiqué n'est pas confirmé à ce stade.
Ce que contient le dépôt attribué à Graphcom
Selon l'analyse de Fuites Infos, le dépôt contient le code source de la suite de caisse ALTA de l'éditeur. Il comprend aussi des sauvegardes de bases de caisse de restaurants clients et des exports de bases de la plateforme de l'éditeur. Le dépôt ne reprend qu'une petite partie des sauvegardes que l'acteur montre à l'appui de ses affirmations.
Les tickets de caisse des sauvegardes sont presque tous anonymes. Une cinquantaine de personnes sont identifiables dans le dépôt. Ce sont surtout des comptes professionnels de la plateforme ALTA et des livreurs.
Quatre enseignes de restauration clientes y ont des données de ventes : Grill & Burger, Lokma, Croosti Pop et Amour de Pizza.
Pourquoi la fuite de Graphcom compte pour ses clients
Pour les particuliers, la portée directe reste limitée. L'enjeu tient aux nombreux secrets techniques présents dans le dépôt, notamment des identifiants d'accès à des bases de données et à un espace de stockage. S'ils n'ont pas été changés, ils pourraient permettre à des tiers d'accéder aux systèmes de l'éditeur. Le code source d'un logiciel de caisse renseigne aussi sur son fonctionnement, ce qui peut faciliter des attaques contre l'éditeur et contre les restaurants qu'il équipe. Les comptes professionnels exposés pourraient enfin servir à des messages frauduleux crédibles, envoyés au nom de la plateforme.
Données concernées :
- Code source de la suite de caisse ALTA
- Clés d'accès ou d'API, jetons d'authentification et cookies de session
- Codes PIN de caisse en clair et mots de passe chiffrés
- Noms d'utilisateur, rôles d'accès et identifiants internes
- Nom complet, adresse e-mail et numéro de téléphone
- Adresse postale, ville et code postal
- Historique de commandes et de transactions, montants
- Données professionnelles des comptes et des établissements clients
Mentions :
Statut Fuites Infos : Revendiquée