

Les clients de sites comme mpadeco.com, mpa-pro.fr ou plaque-immatriculation-auto.com sont concernés par une fuite de données revendiquée visant Groupe MPA. Le 1er novembre 2026, un acteur a mis en vente sur un forum cybercriminel ce qu'il présente comme les données de onze sites. Groupe MPA n'a pas confirmé publiquement ce piratage présumé à ce stade.
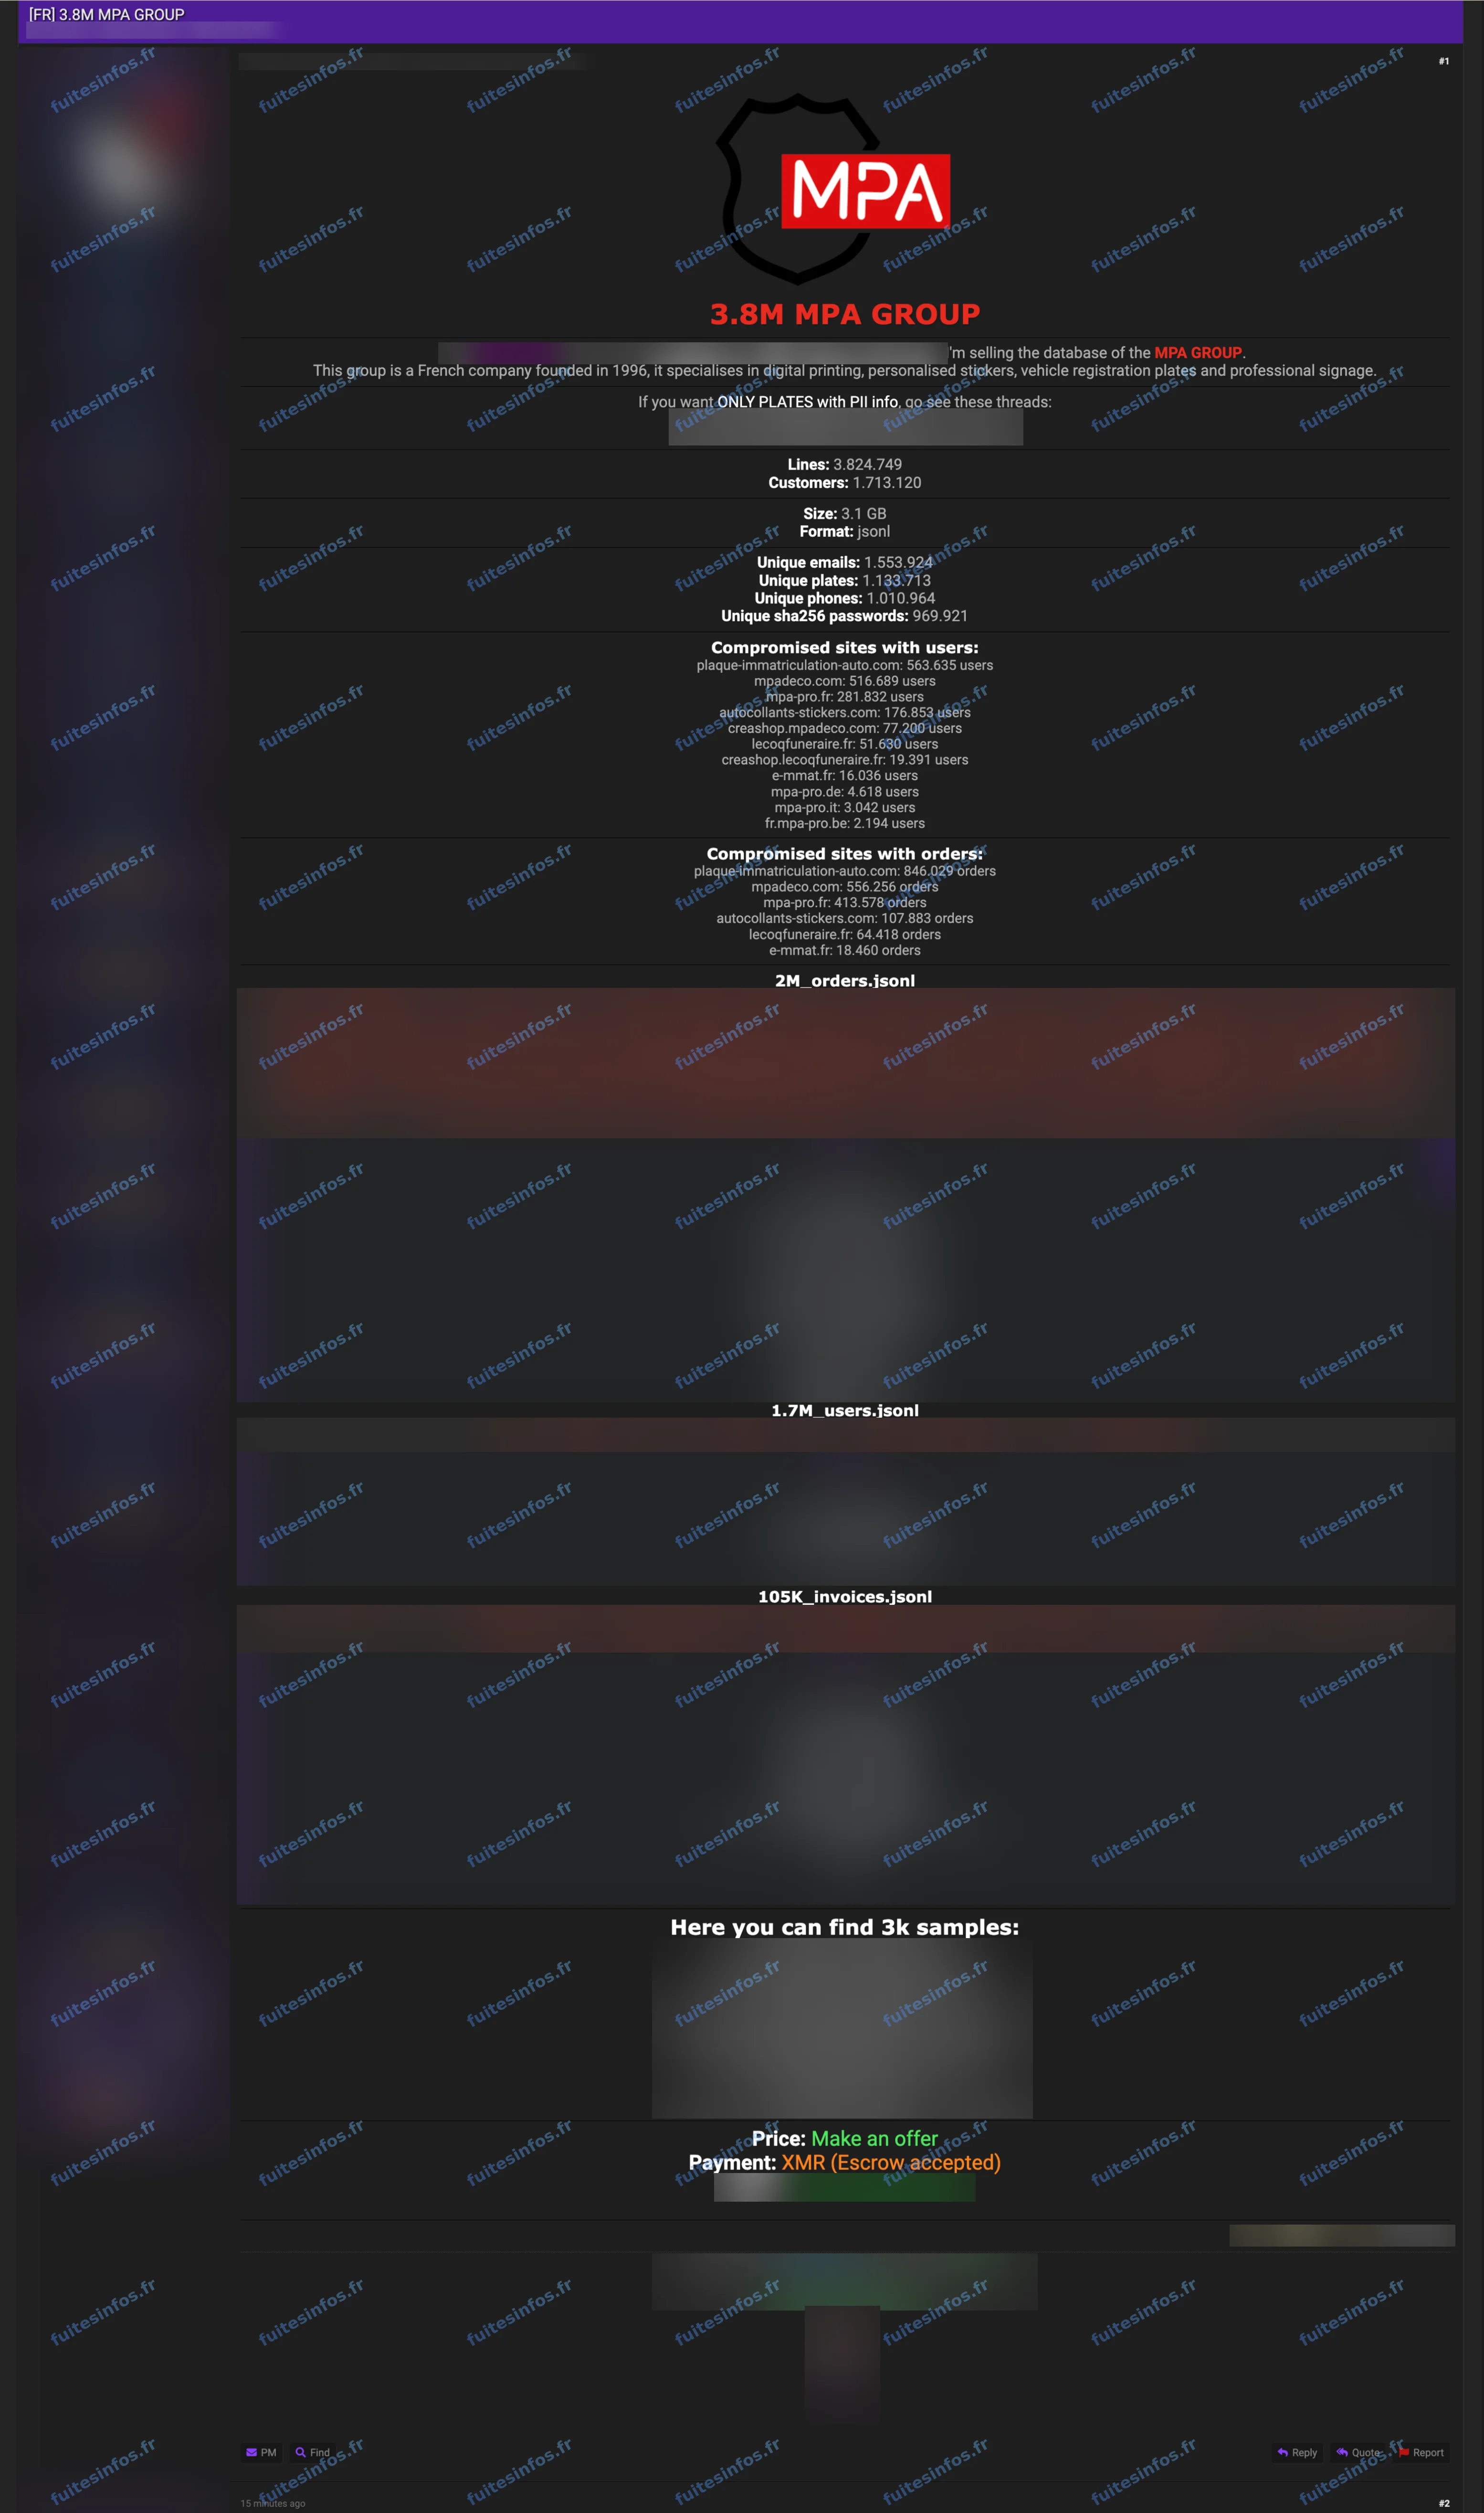
Annonce publiée le 1er novembre 2026 sur un forum cybercriminel.
Les clients de Groupe MPA concernés
Groupe MPA est un ensemble français de sites de vente en ligne de plaques d'immatriculation, d'adhésifs et de signalétique, installé à Marsannay-la-Côte, en Côte-d'Or. Les personnes exposées seraient les clients de ces sites, particuliers comme professionnels, qui y ont passé commande ou ouvert un compte.
D'après l'annonce, l'ensemble compterait environ 3,8 millions de lignes pour environ 3,1 Go. Ce volume se répartirait entre environ 1,7 million de clients, 2 millions de commandes et 105 000 factures. Ces chiffres sont annoncés mais non vérifiés. L'acteur dénombre ses clients site par site et ne précise pas combien de personnes distinctes ils représentent.
Ce que contiendraient les données de Groupe MPA
Les données porteraient sur l'identité et les coordonnées des clients : nom, adresse électronique, téléphone et adresse postale. S'y ajouteraient leurs commandes et leurs factures, des numéros de plaques d'immatriculation et des empreintes de mots de passe, une forme transformée qui ne donne pas directement le mot de passe.
Selon l'analyse de Fuites Infos, ces catégories se retrouvent dans les 3 000 lignes publiées à l'appui de l'annonce. Une plaque y figure sur la même ligne que le nom, l'adresse, l'e-mail et le téléphone du client. Ces lignes ne contiennent ni mot de passe lisible ni numéro de carte bancaire. Les commandes les plus récentes de cet échantillon datent d'octobre 2026.
Pourquoi les clients de Groupe MPA sont exposés
Une plaque d'immatriculation associée à un nom, à une adresse et à un téléphone peut rendre crédible un message qui évoquerait le véhicule, comme une fausse amende ou une fausse relance d'assurance. Le détail d'une commande réelle peut de la même façon servir de prétexte à un faux message de livraison ou de réclamation.
Les empreintes de mots de passe pourraient être attaquées pour retrouver une partie des mots de passe d'origine. Le risque concerne alors les personnes qui emploient le même mot de passe sur d'autres services. Pour les professionnels clients, le nom de la société et l'historique des commandes peuvent donner le contexte d'une fausse facture.
À ce stade, l'entreprise n'a pas confirmé publiquement cette cyberattaque présumée, et rien ne permet de dire quelle part des volumes annoncés est réelle.
Données concernées :
- Noms et prénoms
- Adresses e-mail, numéros de téléphone et adresses postales
- Empreintes de mots de passe et jetons d'authentification
- Plaques d'immatriculation
- Historique de commandes, factures et montants
- Données professionnelles et numéro de TVA pour une partie des clients
- Texte libre saisi avec les commandes
- Identifiants internes
Mentions :
Statut Fuites Infos : Revendiquée