
Les pharmacies adhérentes de Pharmatomic, groupement d'officines indépendantes basé à Fresnes (Val-de-Marne), sont concernées par une fuite de données revendiquée sur un forum cybercriminel le 8 novembre 2026. Un acteur y propose au téléchargement une base qu'il présente comme celle des pharmacies et des professionnels de santé du groupement. À ce stade, Pharmatomic n'a pas confirmé publiquement l'incident.
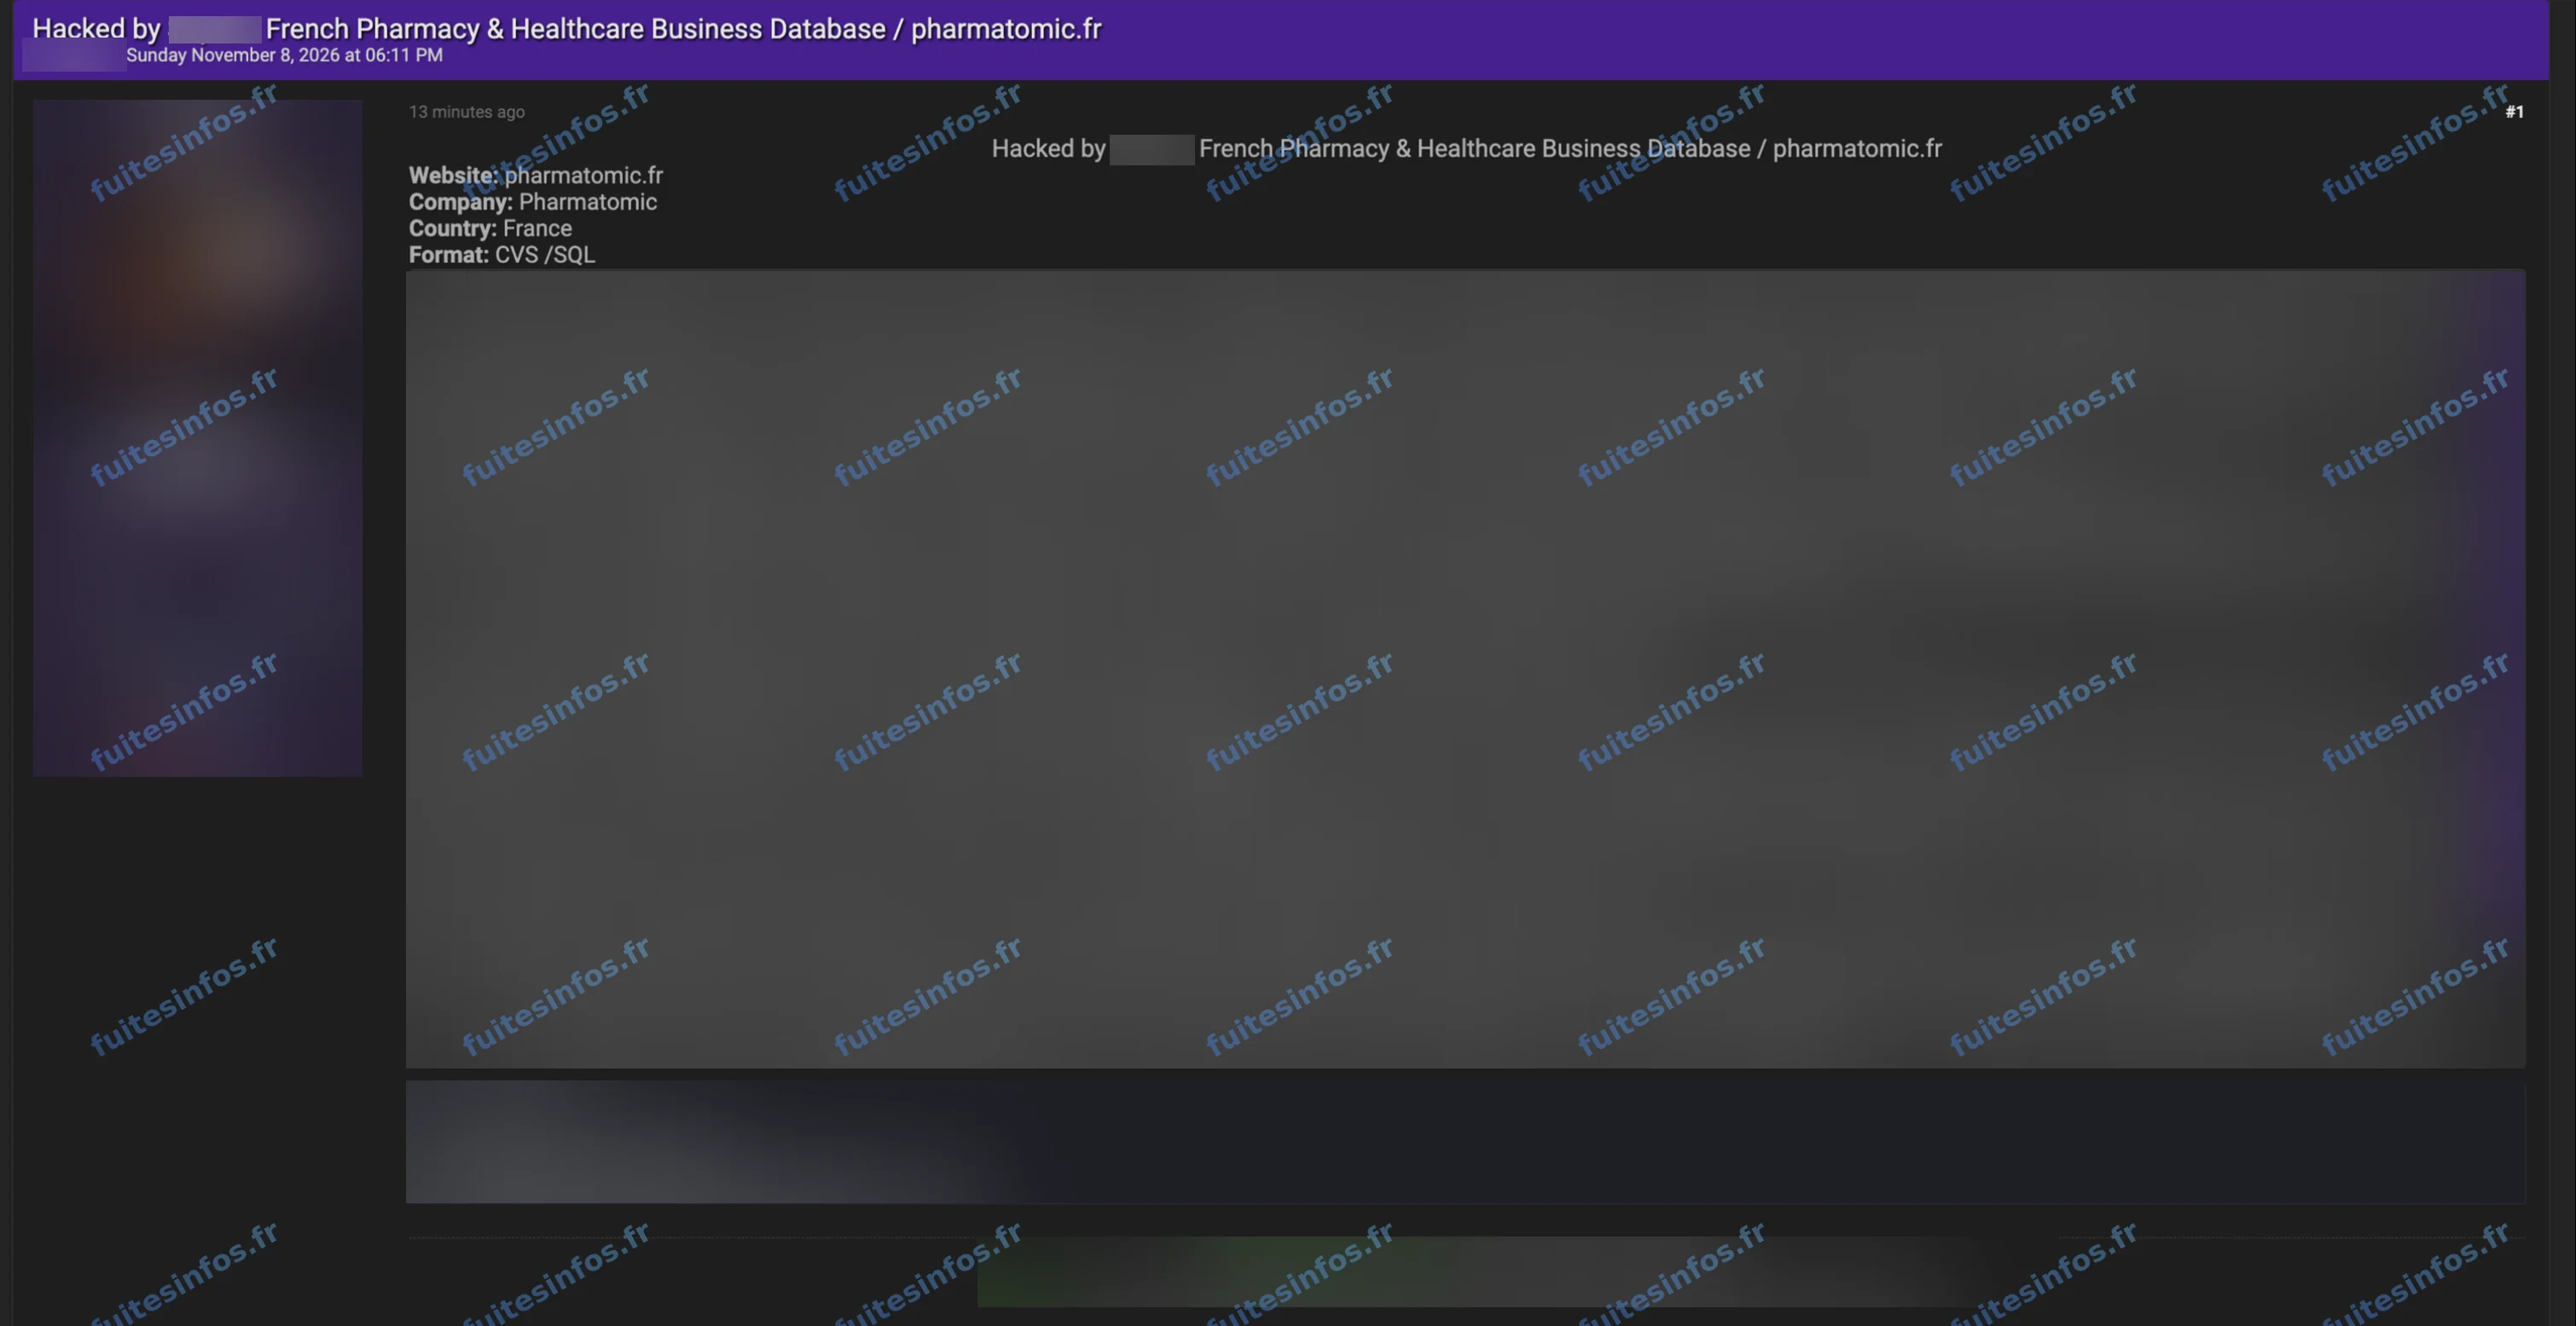
Message publié le 8 novembre 2026, capture masquée par Fuites Infos.
Une base ancienne de la plateforme d'achats de Pharmatomic
Selon l'analyse de Fuites Infos, le fichier correspond à une copie de la base de la plateforme d'achats groupés du groupement, arrêtée en novembre 2018. Il porte sur 39 comptes d'accès : 38 officines adhérentes, situées principalement en Île-de-France, et un compte de maintenance. Les personnes exposées sont donc d'abord les pharmaciens et les contacts de ces officines, qui utilisaient l'outil pour passer leurs commandes auprès des fournisseurs du groupement.
Les données ont près de huit ans. La base ne comporte aucune table ni colonne de données de patients : il s'agit d'un outil professionnel entre pharmacies et fournisseurs, pas d'un fichier de clientèle.
Ce que contiendraient les données de Pharmatomic
Pour chaque officine, la base réunirait les coordonnées de la pharmacie et de son contact (nom, adresse électronique, téléphone, adresse de l'officine), ainsi que les identifiants de connexion à la plateforme, dont les mots de passe figurent en clair. Les coordonnées bancaires de quelques officines y apparaîtraient aussi.
S'y ajoute l'activité commerciale du groupement entre 2011 et 2018 : près de 56 000 commandes passées auprès de fournisseurs. La base contient aussi environ 47 000 factures, ainsi que des messages échangés sur la plateforme et un journal des connexions.
Pourquoi cette fuite reste sensible malgré son ancienneté
L'âge des données réduit leur valeur, sans la supprimer. Des mots de passe lisibles peuvent avoir été réutilisés par leurs titulaires sur d'autres services. Les coordonnées des officines, la liste de leurs commandes et de leurs factures permettent surtout de rédiger des messages crédibles au nom d'un fournisseur ou du groupement : fausse facture, relance de paiement ou demande de changement de coordonnées bancaires. Le piratage présumé n'est pas daté, et rien n'indique à ce stade depuis quand cette copie circule.
Données concernées :
- Nom, adresse électronique et téléphone des contacts des officines
- Adresse, code postal et ville des officines
- Identifiants de connexion et mots de passe en clair
- Niveau d'accès à la plateforme
- Informations professionnelles des officines
- Relevés d'identité bancaire et IBAN de quelques officines
- Historique de commandes et factures fournisseurs
- Messages échangés sur la plateforme
- Adresses IP du journal de connexion
- Une date de naissance isolée
Mentions :
Statut Fuites Infos : Revendiquée