
Les automobilistes passés par un centre Auto Sécurité, Sécuritest ou Vérif'Autos pourraient être concernés par une fuite de données revendiquée visant SGS. Le 8 novembre 2026, une base présentée comme la partie française du groupe a été mise en vente sur un forum cybercriminel, avec un échantillon diffusé librement.
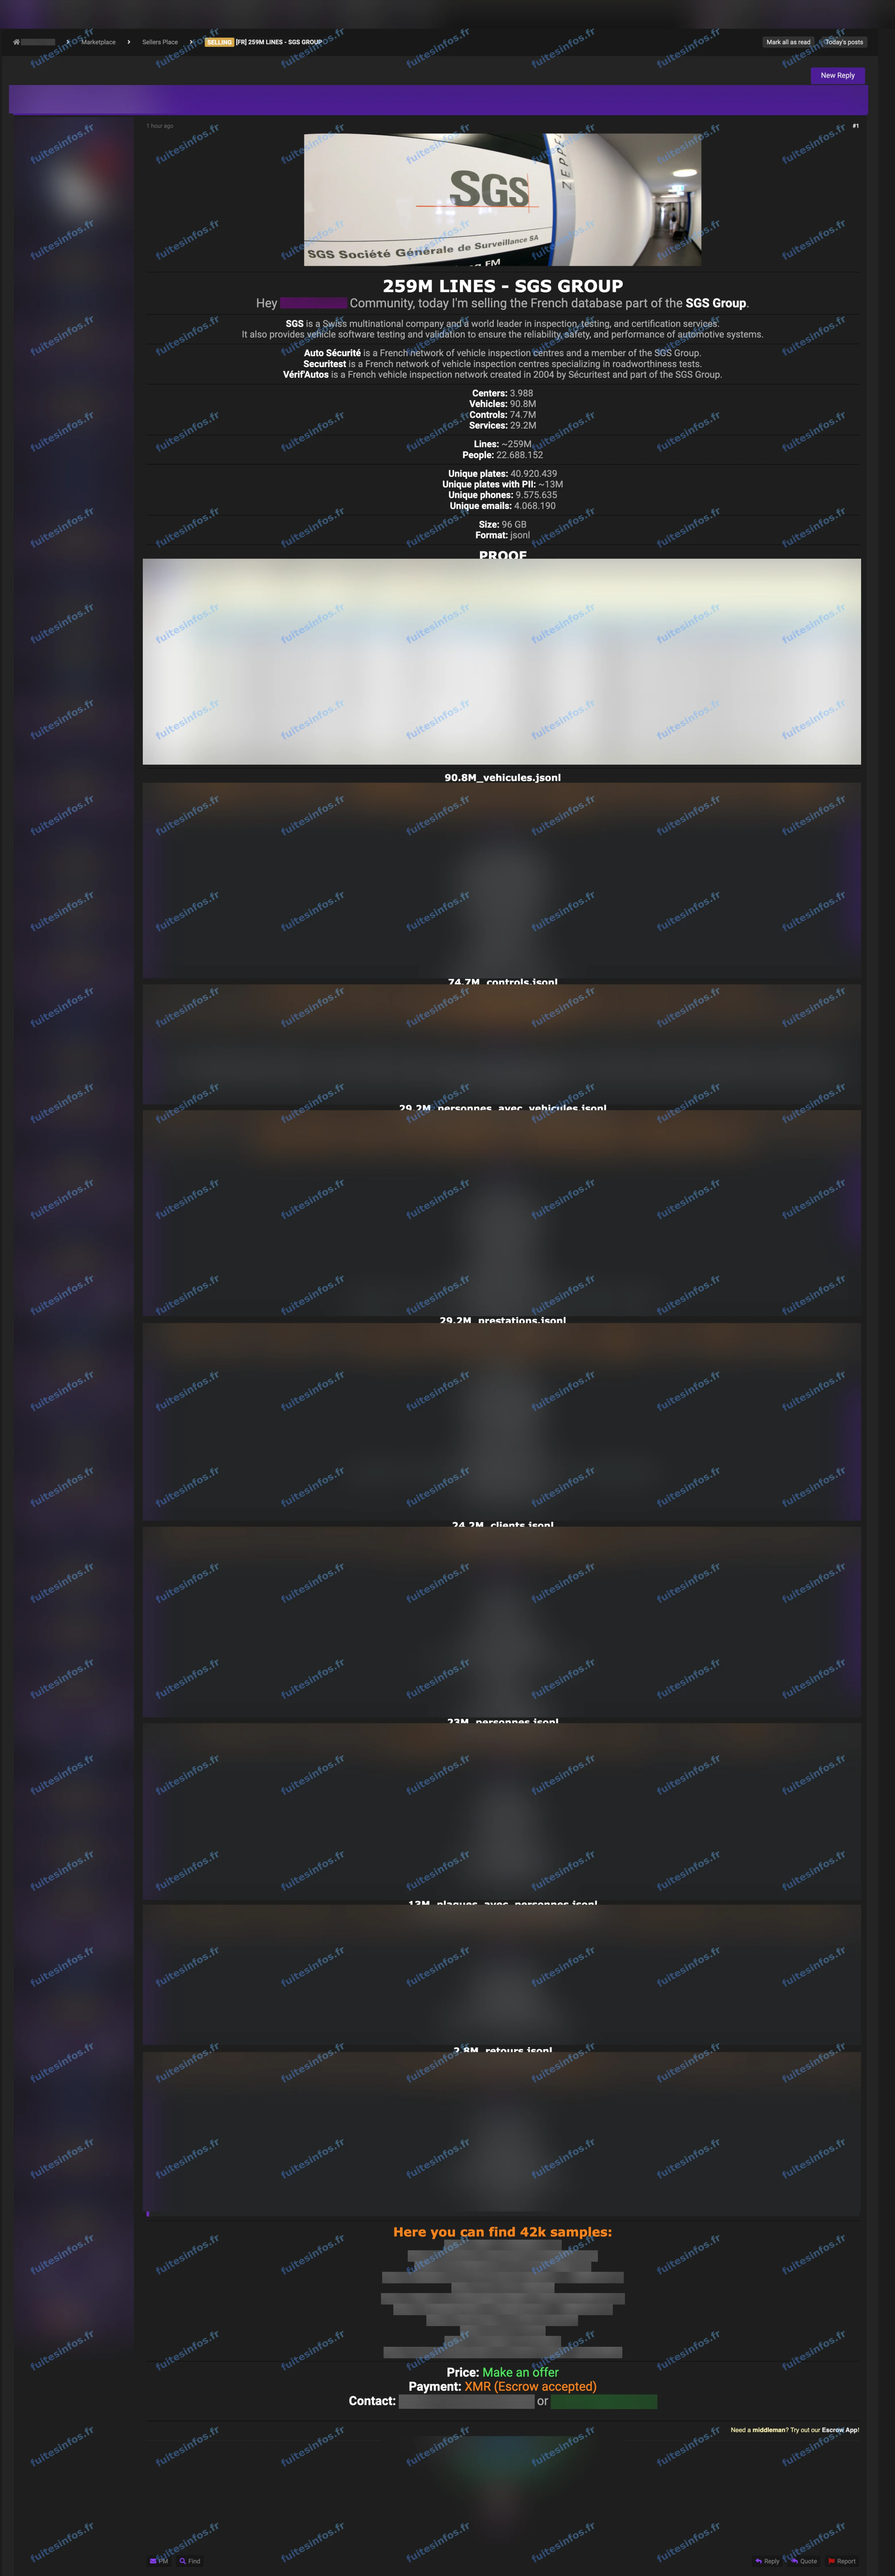
Annonce de vente publiée sur un forum cybercriminel le 8 novembre 2026.
SGS et ses réseaux de contrôle technique visés
SGS est un groupe suisse d'inspection, de contrôle et de certification. En France, il exploite trois réseaux de contrôle technique automobile : Auto Sécurité, Sécuritest et Vérif'Autos. Les personnes potentiellement concernées sont d'abord les clients de ces centres, c'est-à-dire des propriétaires de véhicules venus faire contrôler leur voiture.
Selon l'annonce, la base représenterait environ 259 millions de lignes et 96 Go. Elle porterait sur près de 4 000 centres, 90,8 millions de véhicules, 74,7 millions de contrôles techniques et 22,7 millions de personnes. Ces volumes ne sont pas vérifiés à ce stade, et le piratage présumé n'a pas été confirmé par SGS.
Ce que contiendraient les données des clients de SGS
D'après l'annonce, les fichiers mêleraient l'identité et les coordonnées des clients (nom, adresse, téléphone, adresse électronique), les véhicules contrôlés (plaque, numéro de série, kilométrage), l'historique des contrôles et la facturation des centres.
Après analyse de l'échantillon par Fuites Infos, celui-ci contient des fiches de clients qui rattachent un nom, une adresse et un téléphone à une plaque d'immatriculation, des prestations et des factures de centres, un annuaire du personnel du groupe et des accès de centres, dont des mots de passe lisibles en clair et des coordonnées bancaires de comptes de paiement. Les écritures les plus récentes de l'échantillon datent du 30 octobre 2026.
Pourquoi ces informations sont sensibles
Le croisement fait la sensibilité de ces données : un nom, un numéro de téléphone, une adresse et une plaque, associés au centre fréquenté et à la date du dernier contrôle, suffisent à rédiger un faux rappel de contre-visite ou une fausse facture très crédibles. Pour les centres eux-mêmes, des mots de passe lisibles et des coordonnées bancaires exposent leurs outils et leurs comptes de paiement. La mise en vente du dépôt complet, au prix d'une offre à faire, prolonge l'exposition de ces informations.
Données concernées :
- Identité et coordonnées des clients (nom, civilité, adresse postale, téléphone, adresse électronique)
- Plaque d'immatriculation, numéro de série du véhicule et historique des contrôles techniques
- Factures, montants et versements des centres
- Date de naissance pour une partie des personnes
- Annuaire et données professionnelles du personnel du groupe
- Accès de centres : identifiants, mots de passe lisibles en clair, mots de passe hachés, jetons et adresses IP
- IBAN et BIC de comptes de paiement de centres
Données annoncées non vérifiées :
- Volume : environ 259 millions de lignes, 96 Go et 22,7 millions de personnes selon l'annonce, sans nombre de personnes établi
Mentions :
Statut Fuites Infos : Revendiquée