
Les stagiaires passés par les formations d'EduGroupe pourraient être concernés par une fuite de données revendiquée le 10 novembre 2026 sur un forum cybercriminel. Environ 41 000 personnes, en grande majorité des salariés et des agents publics envoyés en formation par leur employeur, seraient exposées. EduGroupe est un organisme de formation professionnelle installé à Nanterre, spécialisé dans l'informatique, la cybersécurité, l'intelligence artificielle, le numérique et le management.
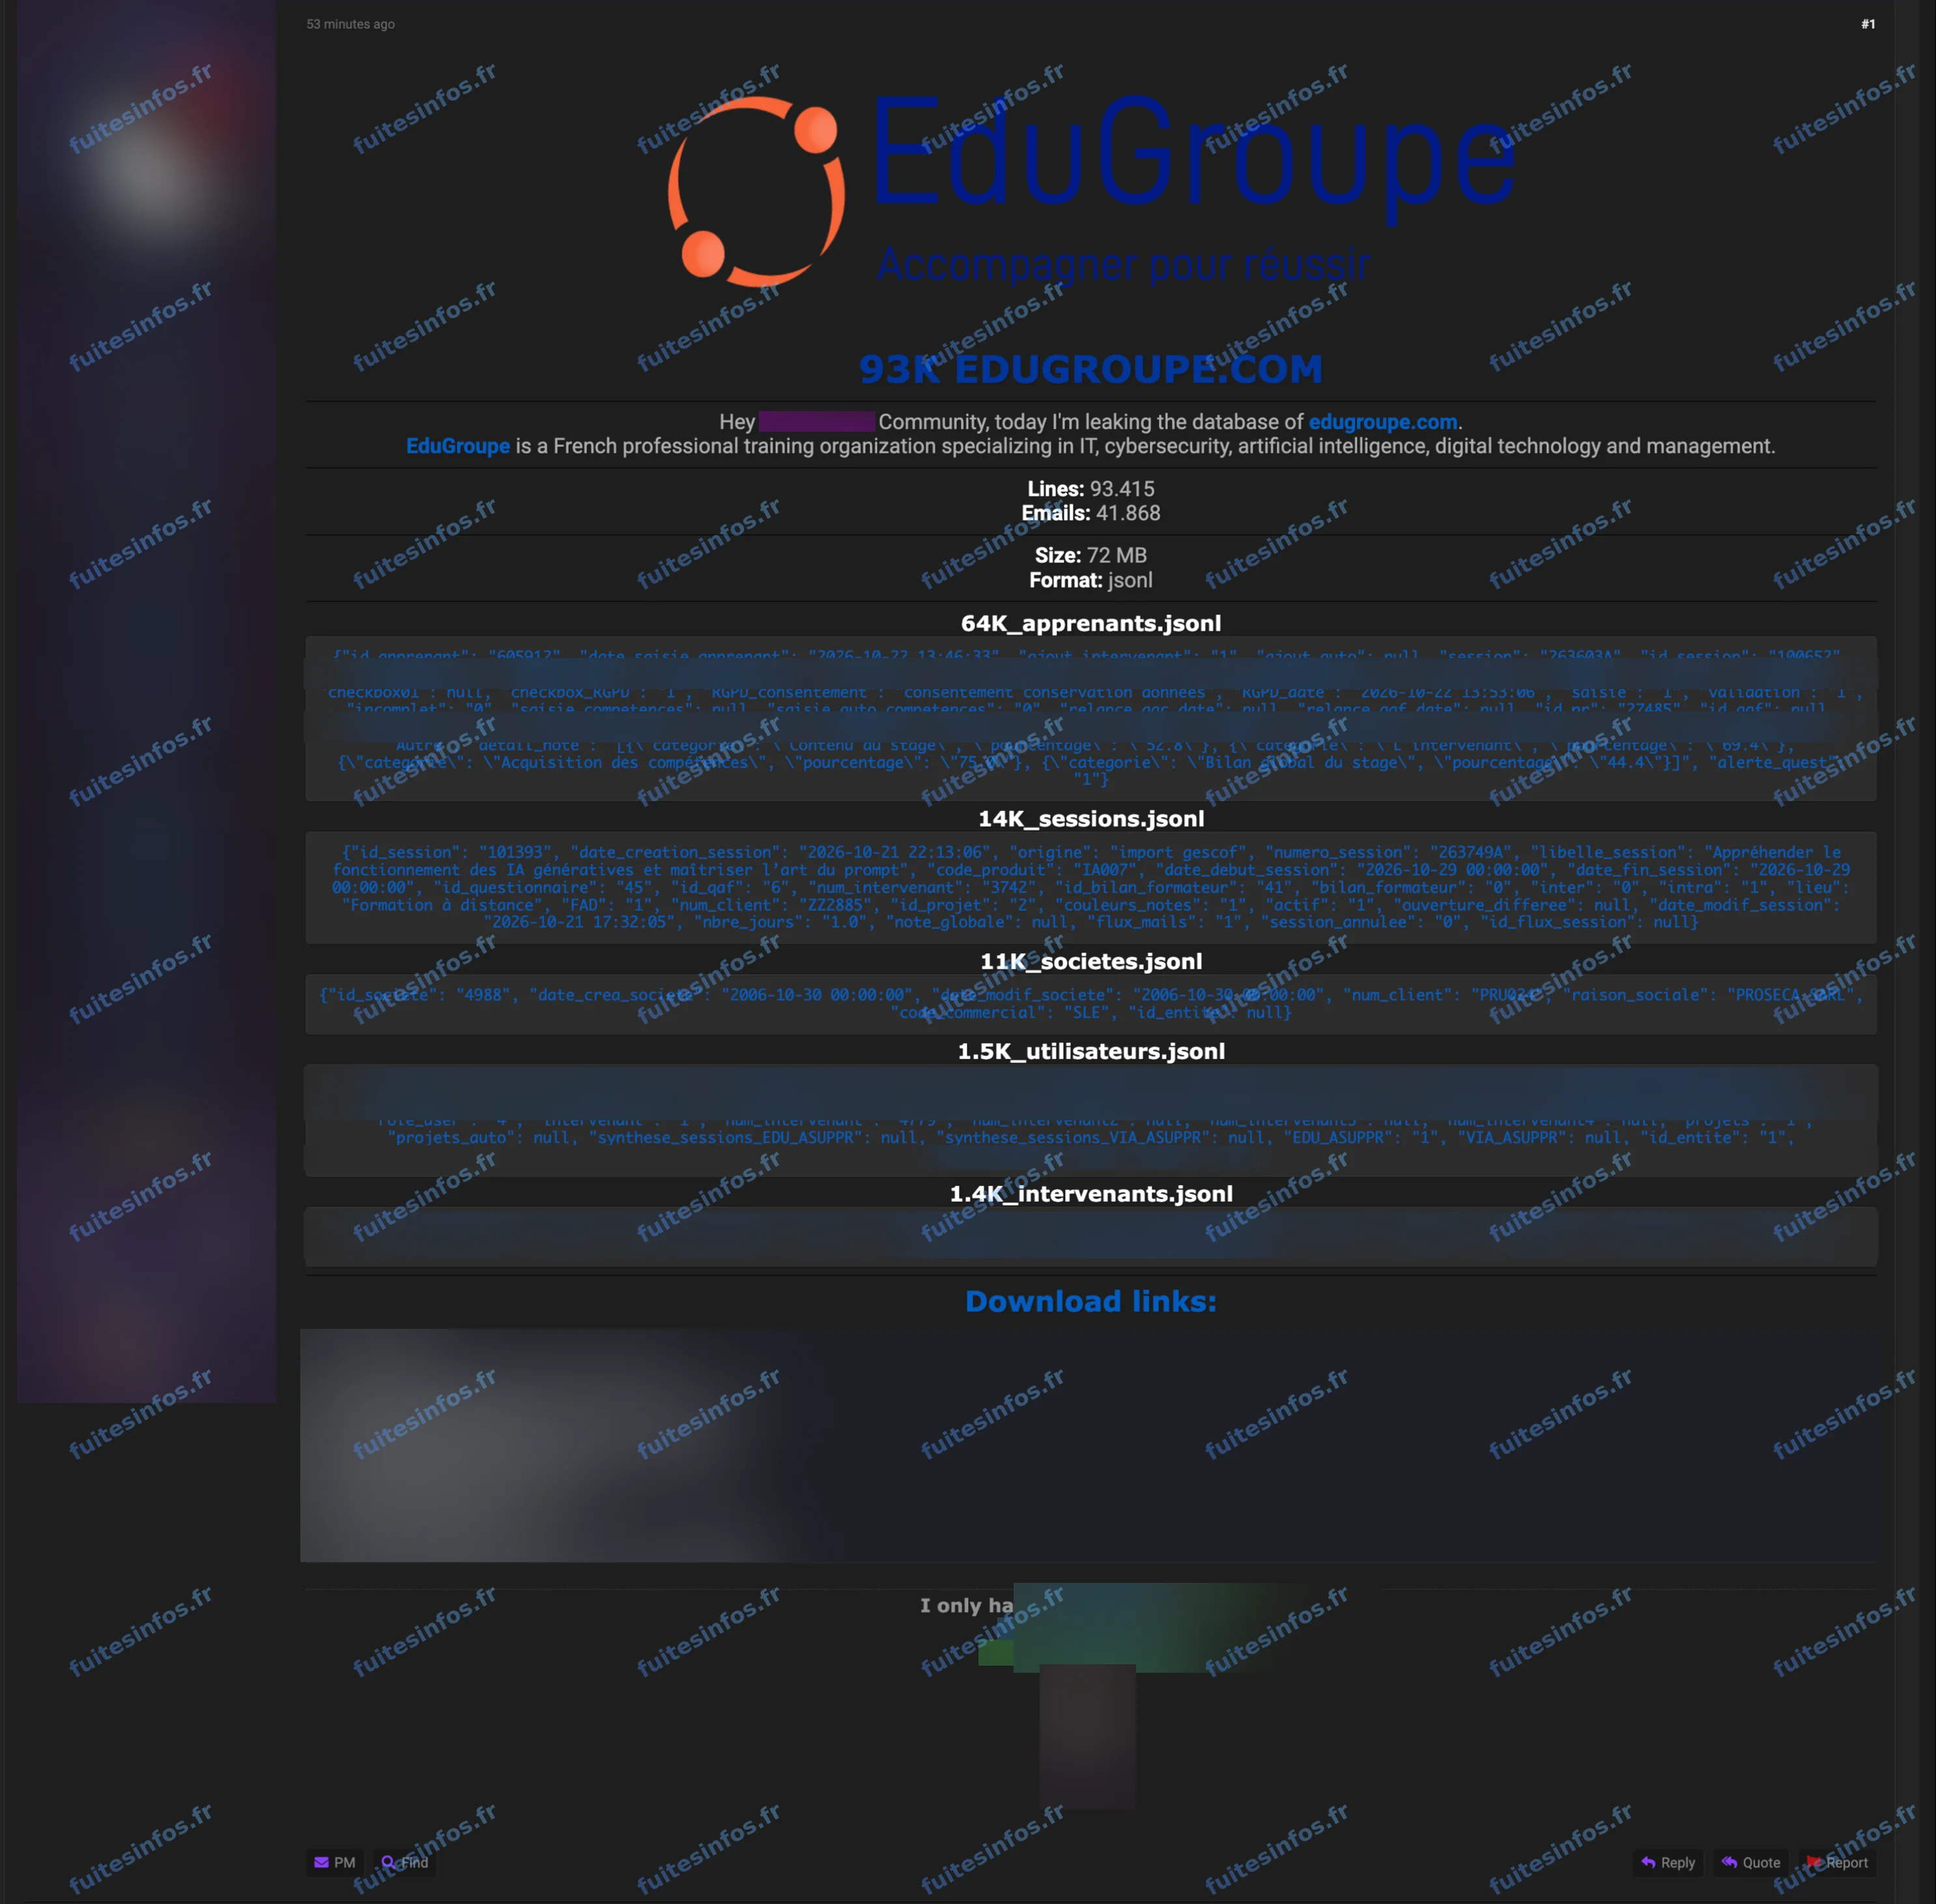
Message publié le 10 novembre 2026 sur un forum cybercriminel.
Ce que contiendrait la base d'EduGroupe
Sur ce forum, un acteur présente une base de données de l'organisme, qui compterait 93 415 lignes et 41 868 adresses électroniques. Selon l'analyse de Fuites Infos, le dépôt réunit les inscriptions de stagiaires à des sessions de formation, les sessions elles-mêmes, les entreprises clientes, les formateurs et les comptes d'accès à une plateforme d'évaluation des formations. Il porte sur environ 41 000 adresses électroniques distinctes, très majoritairement professionnelles, associées aux noms, prénoms, fonctions et employeurs des stagiaires. On y trouve aussi les résultats d'évaluation des stages. Pour environ 1 500 comptes d'accès à la plateforme, ceux des formateurs pour l'essentiel, le dépôt contient des identifiants de connexion et des mots de passe stockés sous une forme qui ne les révèle pas directement. Les enregistrements les plus récents datent du 22 octobre 2026, moins de trois semaines avant la publication.
Des stagiaires de grandes entreprises et d'administrations
Les personnes concernées ne sont pas des clients directs au sens habituel : ce sont des salariés et des agents que leur employeur a inscrits à une formation. Parmi ces employeurs figurent de grandes entreprises et des administrations. Le fichier relie donc un nom, une adresse professionnelle, une fonction et un employeur à l'historique des formations suivies.
Ce croisement est ce qui rend la fuite préoccupante. Il permet d'écrire des messages très crédibles au nom de l'organisme de formation ou de l'employeur : fausse convocation à une session, faux questionnaire d'évaluation à remplir, fausse attestation à télécharger. Ce type de message peut servir à dérober des identifiants professionnels ou à préparer une fraude visant l'entreprise.
Le fichier serait proposé au téléchargement sur le forum. À ce stade, le piratage présumé n'a pas fait l'objet d'une confirmation publique d'EduGroupe.
Détails techniques :
- 93 415 lignes et 41 868 adresses électroniques annoncées
- Environ 41 000 adresses électroniques distinctes
- Environ 1 500 comptes d'accès avec mot de passe stocké sous forme de condensat
- Enregistrements les plus récents datés du 22 octobre 2026
Données concernées :
- Noms et prénoms
- Adresses électroniques, principalement professionnelles
- Fonctions et employeurs
- Formations suivies, notes et évaluations des stages
- Identifiants de connexion, rôles et mots de passe sous forme de condensat
Mentions :
Statut Fuites Infos : Revendiquée