
Les familles qui reçoivent les appels d'un proche détenu grâce à Geofixe pourraient être concernées par une fuite de données. Selon la revendication publiée le 10 novembre 2026 sur un forum cybercriminel, un acteur y diffuse ce qu'il présente comme la base de données du service. Geofixe n'a pas confirmé l'incident à ce stade.
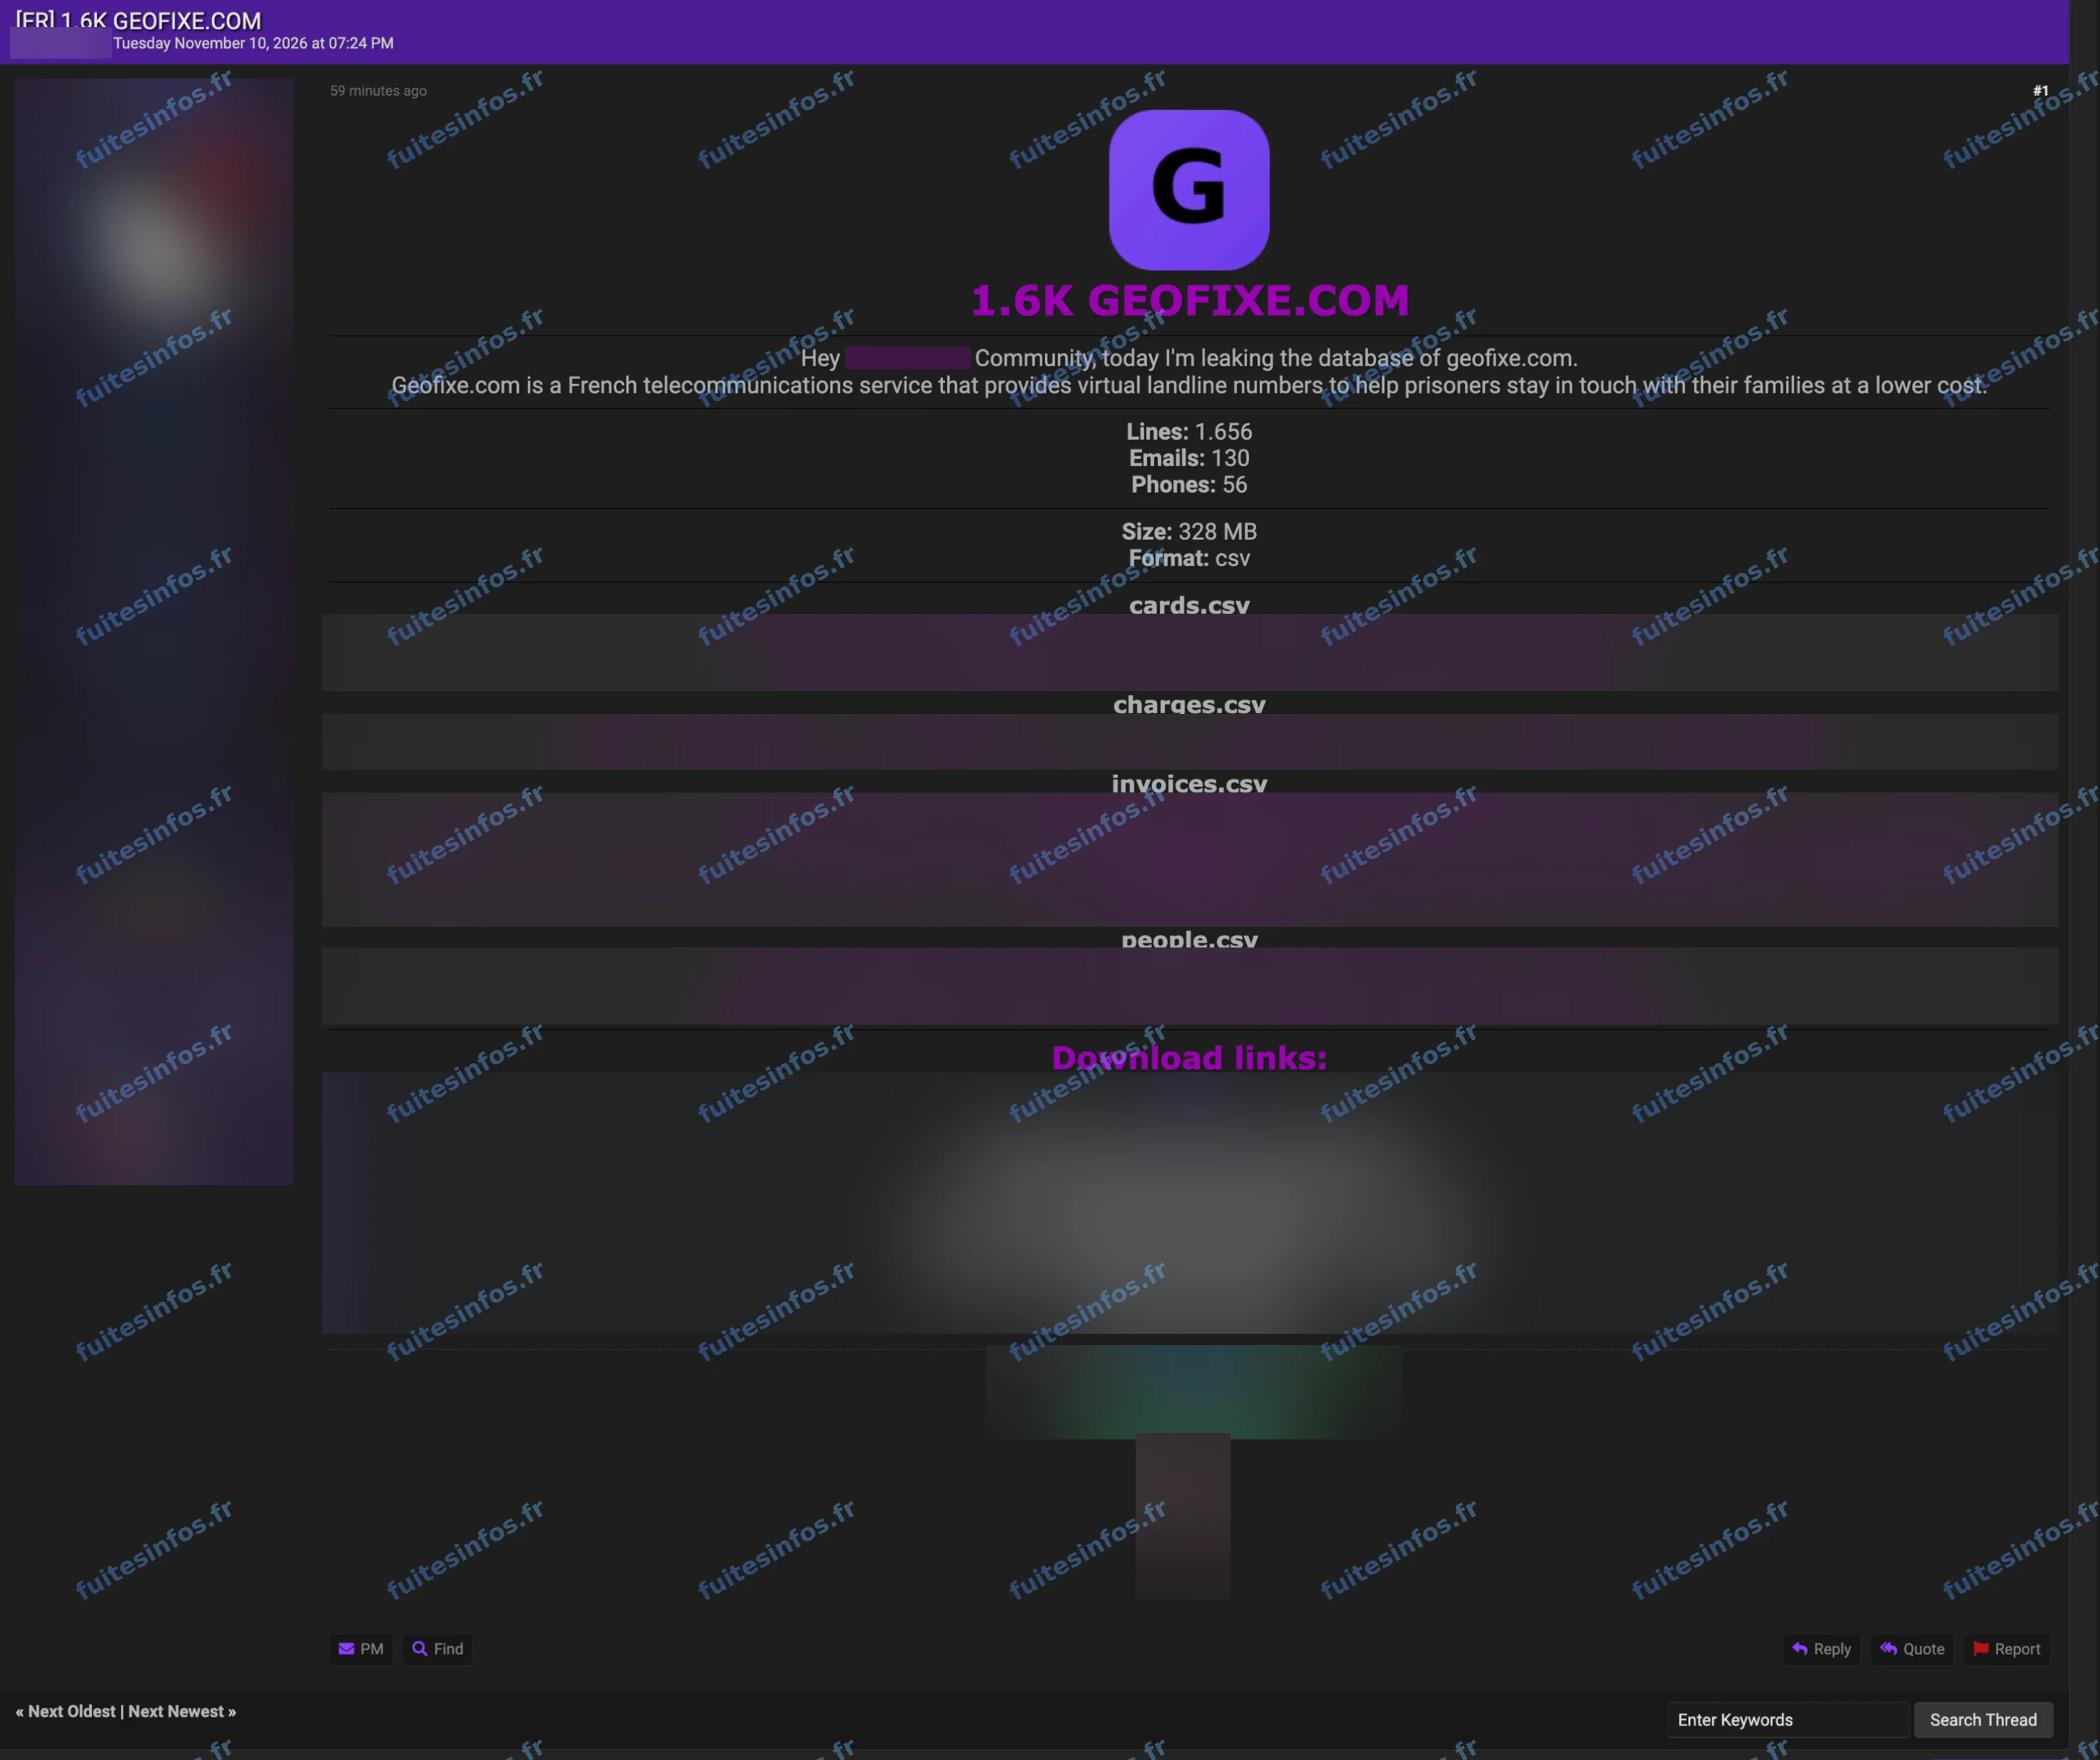
Publication du 10 novembre 2026, pseudonyme, extraits de données et liens masqués.
Les clients de Geofixe, proches de personnes détenues
Geofixe est un service français de téléphonie par internet. Il attribue aux familles de personnes détenues un numéro fixe virtuel, qui leur permet de recevoir les appels de leur proche à moindre coût. Les personnes visées sont donc les clients du service : des familles et des proches de détenus, qui en dépendent pour garder le contact.
Le fichier est annoncé à environ 1 650 lignes réparties en quatre fichiers. Selon l'analyse de Fuites Infos, le dépôt correspond à un export des clients et des paiements du service, tenus chez son prestataire de paiement. Il porte sur 131 adresses électroniques distinctes. Les enregistrements les plus récents datent du 9 novembre 2026, la veille de la publication. Le fichier serait proposé en téléchargement libre sur plusieurs hébergeurs.
Ce que contiendrait le fichier de Geofixe
Les données exposées réunissent l'identité des clients, leurs coordonnées (adresse électronique, numéro de téléphone, adresse postale), des informations partielles de carte bancaire, l'historique de leurs paiements et des liens vers leurs factures. Les informations de carte se limitent à la marque, aux quatre derniers chiffres et à la date d'expiration, sans numéro complet. Le fichier contiendrait aussi une trentaine d'identifiants de ligne téléphonique accompagnés de leur mot de passe en clair.
Ce fichier touche des personnes dont le lien avec un proche détenu passe par ce service. Réunis, le nom, les coordonnées, l'historique des paiements et les derniers chiffres de la carte pourraient servir à un faux message crédible au nom de Geofixe, adressé à des familles qui tiennent à garder le contact avec leur proche. Des mots de passe conservés en clair sont, par nature, directement utilisables par qui les détient.
Le piratage présumé n'a fait l'objet d'aucune communication publique de Geofixe à ce stade.
Données concernées :
- Nom et prénom
- Adresse électronique et numéro de téléphone
- Adresse postale, code postal et ville
- Carte bancaire partielle (marque, quatre derniers chiffres, date d'expiration)
- Historique des paiements et montants
- Factures et liens vers les factures
- Identifiants de ligne téléphonique avec mot de passe en clair
- Identifiants internes
Mentions :
Statut Fuites Infos : Revendiquée