
Près de 42 000 salariés de la grande distribution, en très grande majorité dans des magasins U, voient leurs informations professionnelles exposées dans un fichier publié le 11 novembre 2026 sur un forum cybercriminel. Gestool, logiciel de planification des horaires du personnel de magasins édité par la société Lixora, installée dans l'Aude, a été identifié par Fuites Infos comme la source probable de ce fichier. À ce stade, ni l'éditeur ni les enseignes concernées n'ont confirmé la fuite.
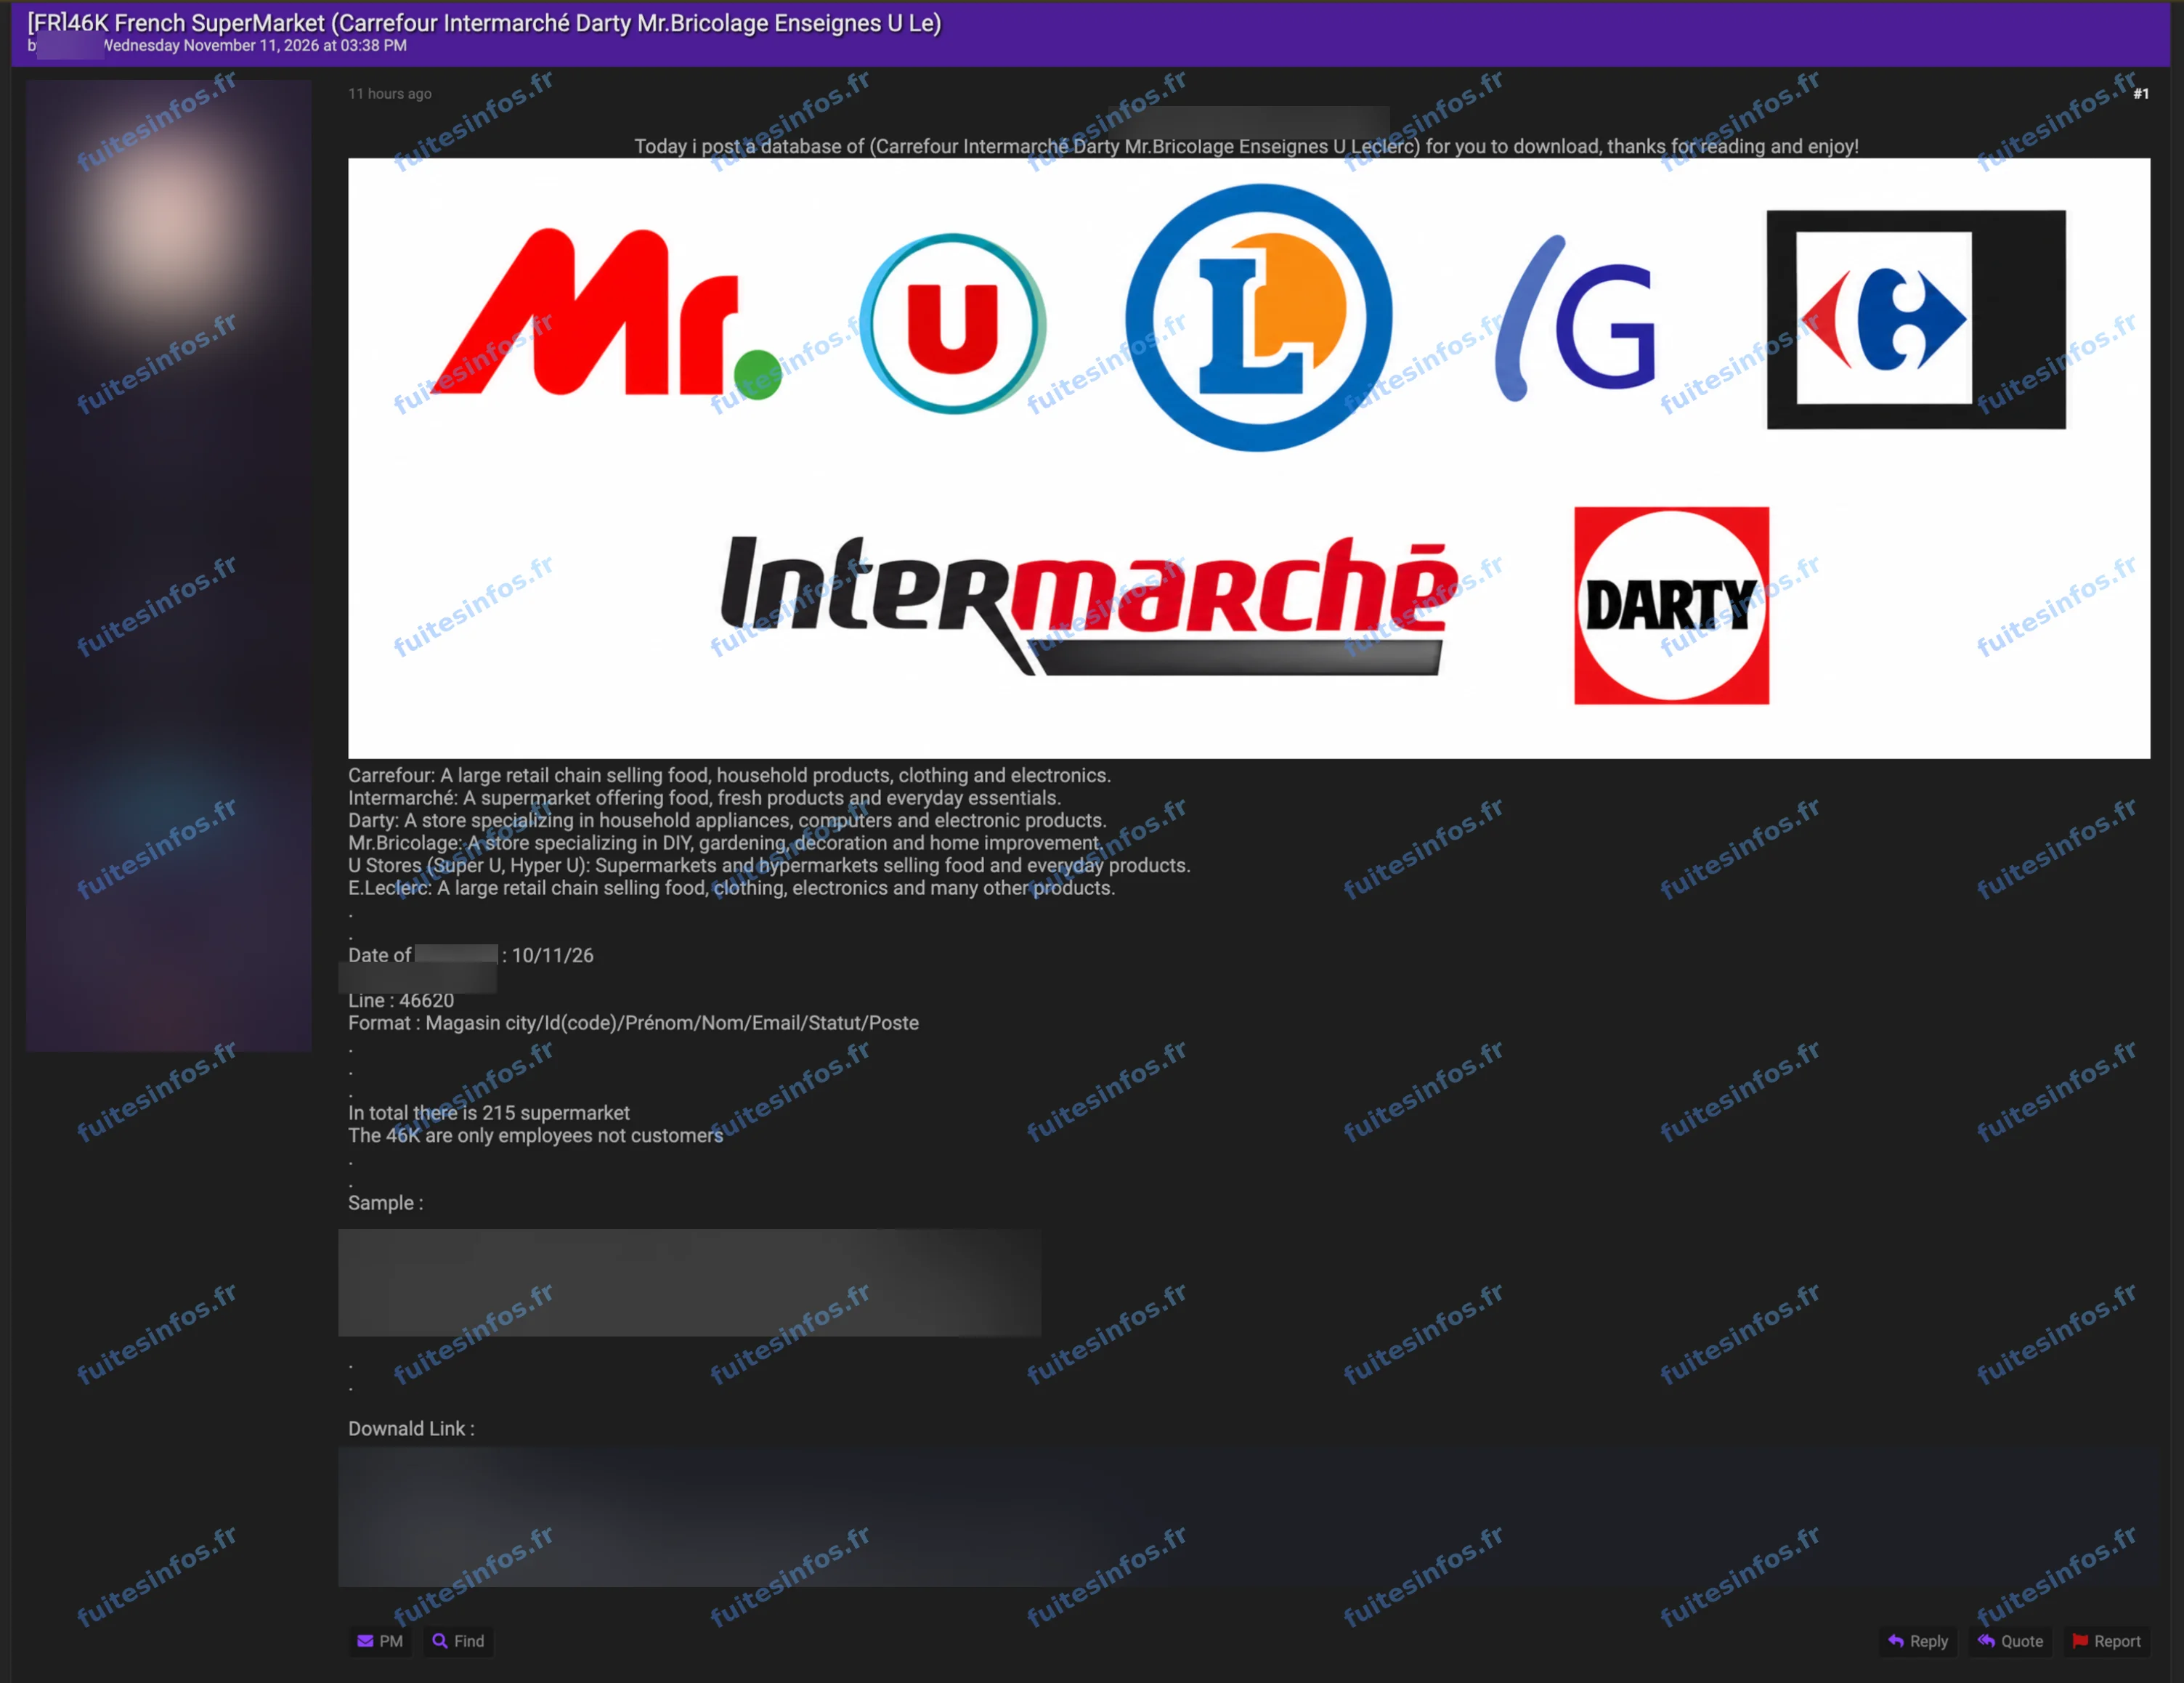
Publication du 11 novembre 2026, capture masquée par Fuites Infos.
Des salariés de magasins U, E.Leclerc ou Darty concernés
Les personnes exposées sont des salariés : hôtesses et hôtes de caisse, employés de rayon, préparateurs du drive, membres des directions de magasin. Elles n'ont pas choisi Gestool elles-mêmes : c'est leur magasin qui utiliserait ce logiciel pour organiser les plannings, et leurs informations s'y trouvent à ce titre.
Le fichier recense 193 magasins ou établissements. Neuf lignes sur dix proviennent de magasins U. Les autres viennent de quelques magasins E.Leclerc, Darty, Mr.Bricolage et Weldom, d'un magasin Auchan et de trois magasins du groupement Les Mousquetaires. Le nom de Carrefour n'y apparaît nulle part. La publication présente pourtant le fichier comme une base de salariés de six enseignes, dont Carrefour et Intermarché, forte de 46 620 lignes et de 215 magasins.
Ce que contiendrait le fichier lié à Gestool
Le fichier porte le prénom et le nom des salariés, leur poste et leur magasin de rattachement. Environ un quart des lignes comportent aussi une adresse e-mail. Aucune colonne ne contient de mot de passe.
Le lien avec Gestool repose sur le contenu du fichier : des adresses du domaine de l'éditeur, dotées de droits d'administration, figurent dans 48 magasins de plusieurs enseignes. L'auteur de la publication ne nomme aucun logiciel, et l'éditeur n'a pas confirmé ce rattachement. Rien n'indique à ce stade si un piratage de l'outil est en cause.
Pourquoi ces informations peuvent servir à des arnaques
Un nom, un poste, un magasin et une adresse e-mail suffisent pour écrire des messages crédibles au nom d'un employeur, d'un service de paie ou de l'outil de planning lui-même : faux changement d'horaires, faux bulletin de salaire, fausse demande de reconnexion. Les salariés qui disposent de droits d'administration dans l'outil pourraient être visés en priorité, pour tenter d'obtenir un accès aux plannings.
Le fichier serait proposé en téléchargement sur le forum. Ni Lixora ni les enseignes citées n'ont communiqué publiquement sur cette fuite revendiquée à ce stade.
Données concernées :
- Prénom et nom des salariés
- Adresse e-mail, pour environ un quart des lignes
- Poste occupé et magasin de rattachement
- Statut d'administrateur de l'outil de planning
Mentions :
Statut Fuites Infos : Revendiquée