

Des salariés et des clients d'entreprises de nettoyage pourraient être concernés par une fuite de données visant Trynet, éditeur d'un logiciel de gestion destiné aux entreprises de propreté, installé à Bourg-lès-Valence (Drôme). Selon la revendication publiée le 15 novembre 2026 sur un forum cybercriminel, un acteur affirme détenir environ 45 Go de données, qu'il propose au téléchargement. À ce stade, Trynet n'a pas communiqué publiquement sur ce piratage présumé.
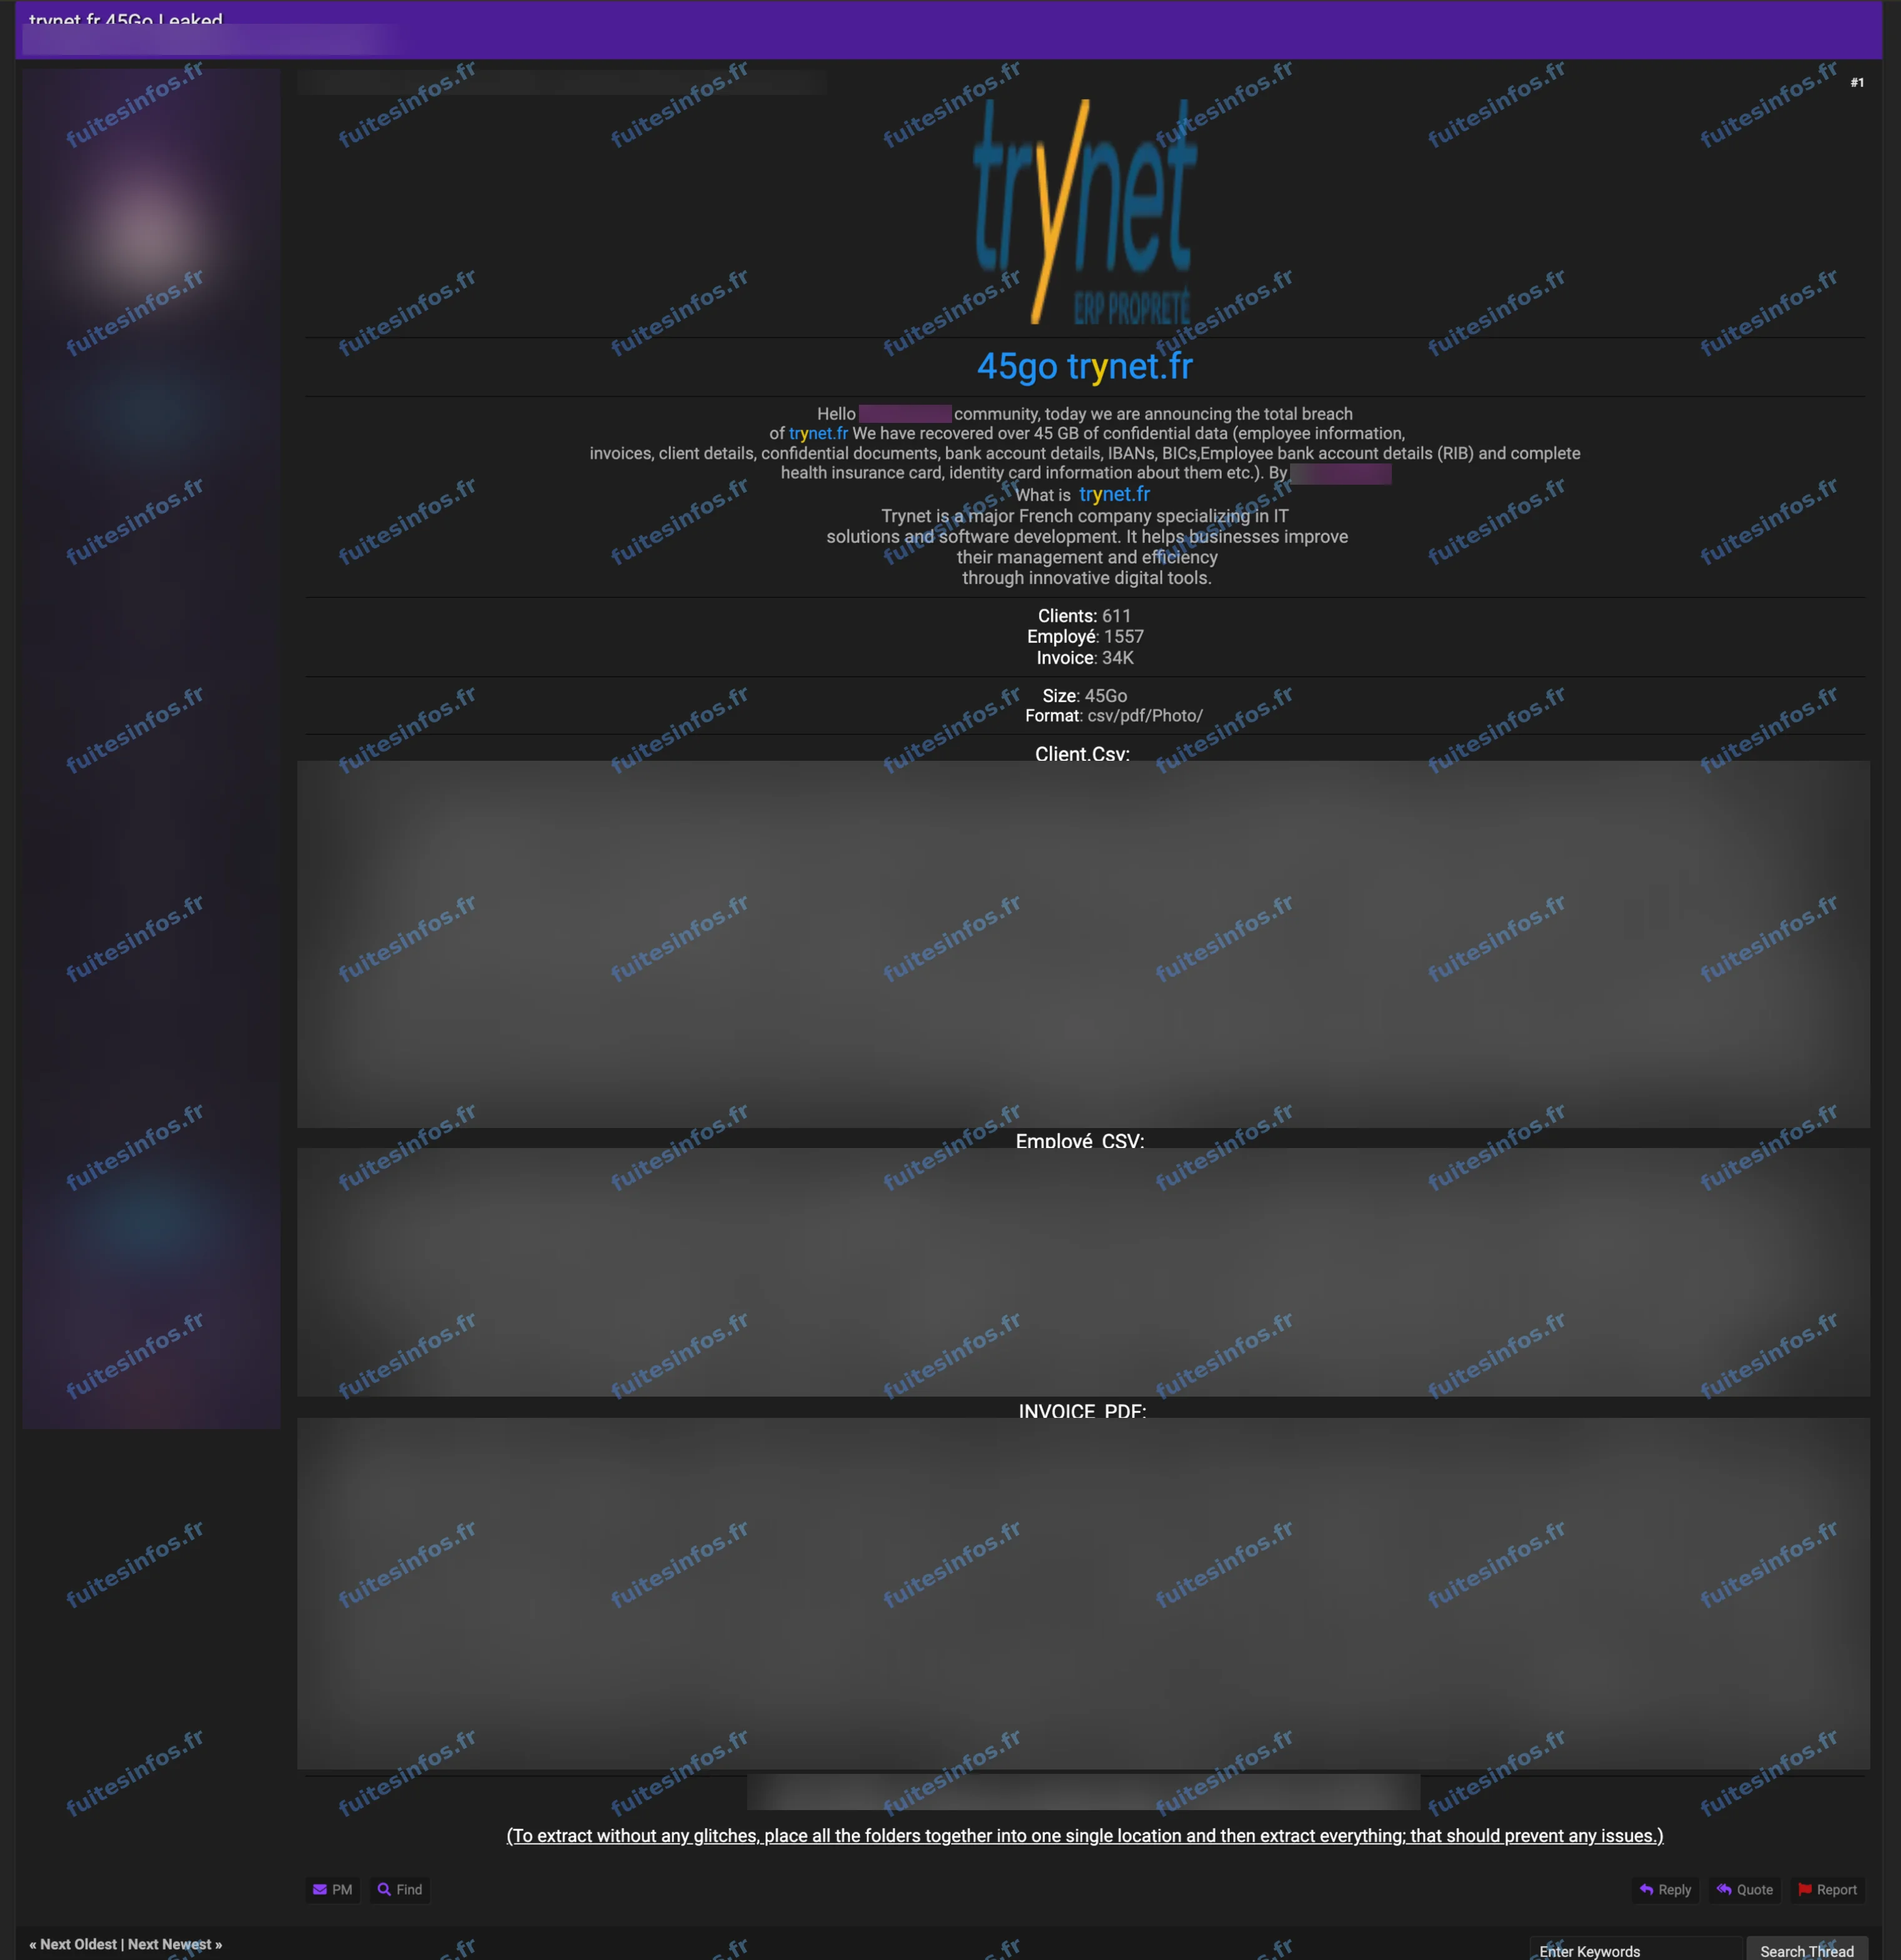
Annonce publiée le 15 novembre 2026 sur un forum cybercriminel.
Ce que contiendraient les données attribuées à Trynet
D'après l'annonce, le dépôt contiendrait des fichiers de clients et de salariés, des factures et des coordonnées bancaires, ainsi que des informations de carte Vitale et de carte d'identité de salariés. L'acteur avance 1 557 salariés, 611 clients et 34 000 factures. Une mention placée à côté du lien de téléchargement indique pourtant que l'archive ne contiendrait pas de clients.
Selon l'analyse de Fuites Infos, ces volumes ne se vérifient pas sur les extraits publiés à l'appui de l'annonce. Ces extraits montrent un fichier de salariés rattachés aux sociétés de nettoyage Saines Euro Clean et Eco'Clean Exploitation, un fichier de clients professionnels et des factures datées jusqu'à septembre 2026, avec des noms, des coordonnées, des données d'emploi et des coordonnées bancaires. L'émetteur des factures n'y est pas nommé.
Une origine qui reste à établir pour Trynet
Le système d'où proviennent ces données n'est pas établi, et l'incident n'a pas été confirmé par Trynet à ce stade.
Pour les salariés concernés, la réunion de leur identité, de leurs coordonnées et de leurs données d'emploi se prête à des messages frauduleux crédibles, envoyés par exemple au nom de leur employeur. Si les informations de carte Vitale et de carte d'identité annoncées existent bien, elles exposeraient aussi à l'usurpation d'identité. Pour les clients professionnels, des factures accompagnées de coordonnées bancaires peuvent servir à imiter une facture ou à réclamer un changement de coordonnées de paiement.
Données concernées :
- Noms, numéros de téléphone, adresses électroniques et postales
- Données d'emploi et données professionnelles
- Fiches clients, numéros SIRET et identifiants fiscaux
- Factures et montants
- Coordonnées bancaires (IBAN, BIC)
- Identifiants internes
Données annoncées non vérifiées :
- RIB de salariés
- Informations de carte Vitale et de carte d'identité
- Photos et documents
Mentions :
Statut Fuites Infos : Revendiquée