

Les clients de Seazon, le service de livraison de plats préparés sur abonnement, ont reçu un courriel les informant d'un incident de sécurité. FoodChéri, la société qui exploite la marque, y reconnaît un accès non autorisé à l'application Seazon et une extraction de données personnelles de ses clients.
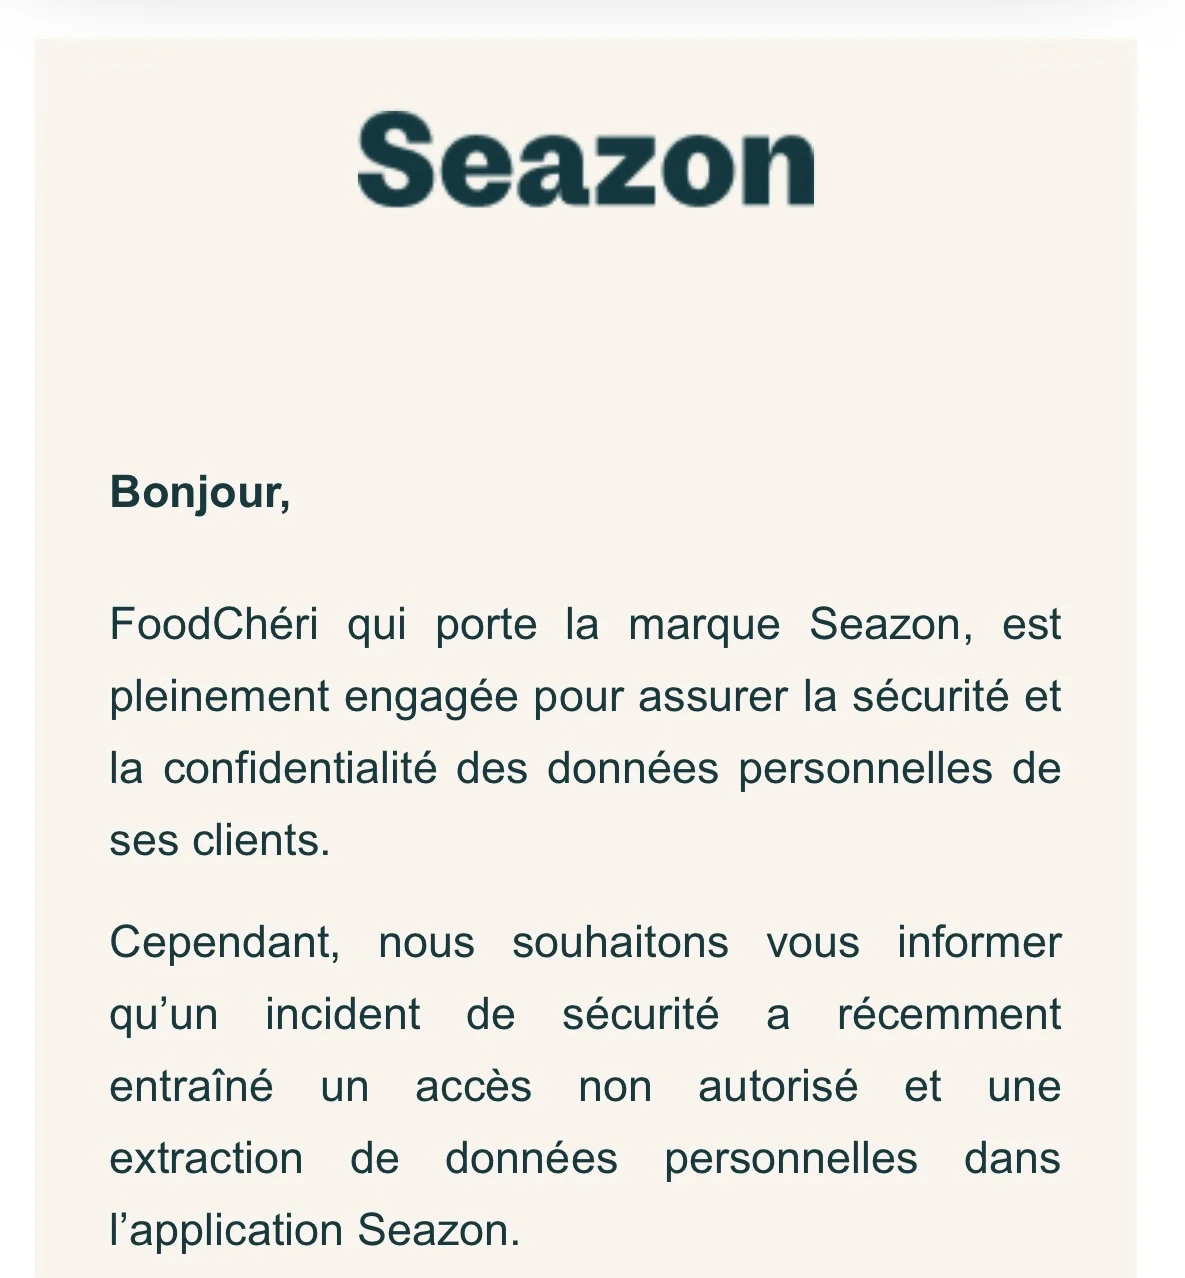
Courriel adressé par FoodChéri aux clients de Seazon, novembre 2026.
Ce que Seazon dit de la cyberattaque
Selon l'entreprise, l'accès non autorisé a été détecté le 6 novembre 2026. L'atteinte aux données a été confirmée le 9 novembre 2026. Seazon a suspendu l'accès à son site le temps de l'intervention, corrigé la vulnérabilité en cause et réinitialisé les mots de passe des comptes concernés à la remise en ligne de l'application. L'entreprise indique avoir notifié la CNIL. Le nombre de clients touchés n'a pas été communiqué.
Les données des clients de Seazon concernées
D'après la page d'aide publiée par Seazon, les données susceptibles d'être concernées incluent notamment les coordonnées des clients, leurs adresses de livraison, l'historique de leurs commandes et certains éléments techniques liés à la connexion. Les mots de passe n'étaient pas conservés sous une forme directement lisible.
Côté paiement, seuls les quatre derniers chiffres et la date d'expiration de la carte sont concernés, ainsi que l'adresse électronique du compte PayPal pour les clients qui l'utilisaient. FoodChéri précise qu'aucun numéro complet de carte ni aucun cryptogramme n'a été compromis.
Le site Cyberattaque.org, qui a relayé le courriel, rapporte que la liste comprend aussi les noms, les adresses électroniques et les numéros de téléphone des clients. Elle mentionne également des données permettant la connexion à des services de titres-restaurant. Seazon invite les clients qui avaient associé un compte Edenred ou Swile à en vérifier l'historique, et annonce la révocation de cette association.
Pourquoi ces informations sont sensibles
Réunies, ces informations permettent d'écrire à un client de Seazon en connaissant son nom, son adresse et ce qu'il a commandé. Un faux message de remboursement, d'abonnement suspendu ou de nouvelle connexion peut donc paraître crédible. La réinitialisation des mots de passe chez Seazon ne vaut pas pour les autres services où le même mot de passe aurait été réutilisé.
Données concernées :
- Nom et prénom
- Adresse électronique, y compris celle du compte PayPal
- Numéro de téléphone
- Adresses postale, de livraison et de facturation
- Historique des commandes
- Mots de passe sous forme hachée
- Quatre derniers chiffres et date d'expiration de la carte de paiement
Données annoncées non vérifiées :
- Données permettant la connexion à des services de titres-restaurant, de nature non précisée
- Éléments techniques liés à la connexion
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise