

Les membres de communautés Discord protégées par le bot Double Counter sont concernés par une fuite de données touchant environ 28 millions de comptes. Double Counter, qui vérifie les nouveaux arrivants pour repérer les doubles comptes et les contournements de bannissement, a publié le 5 octobre 2026 un rapport sur la cyberattaque qui l'a visé la veille.
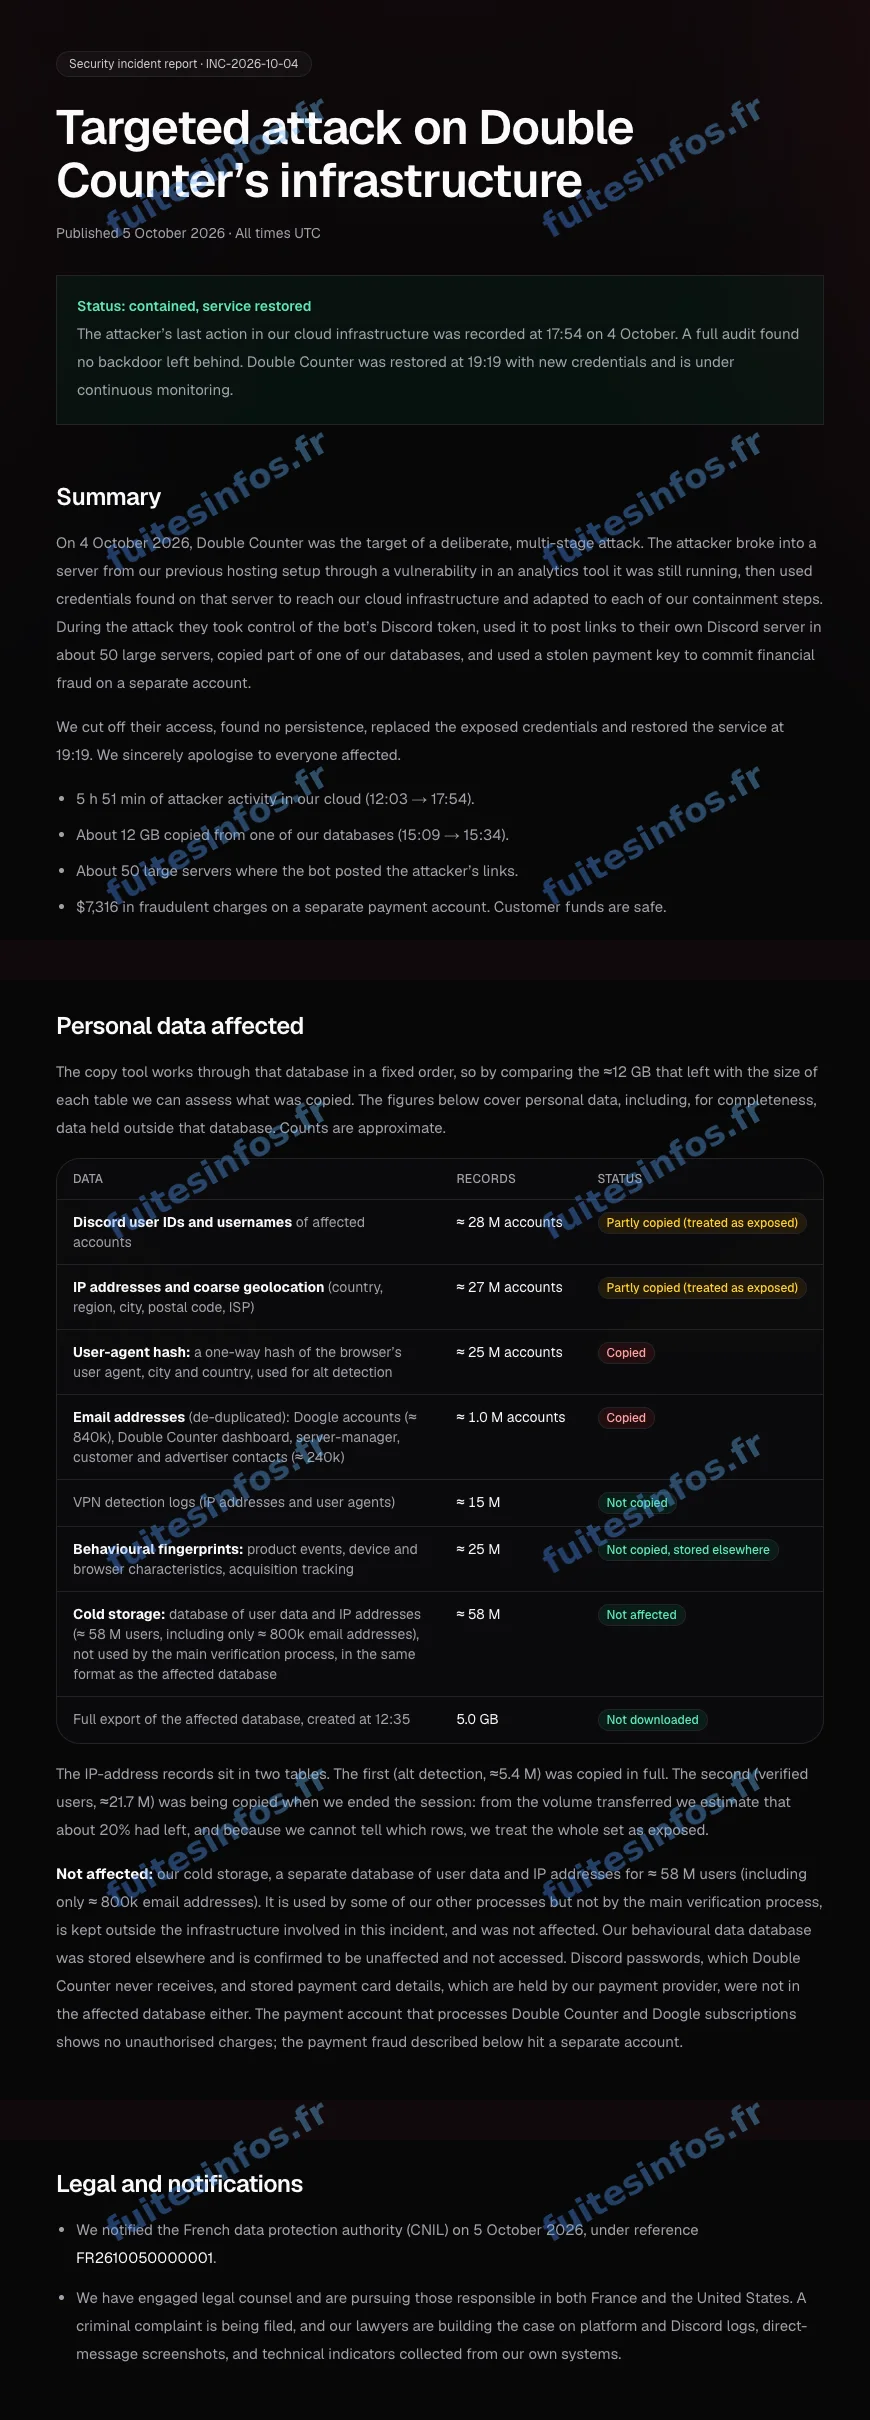
Extraits du rapport d'incident publié par Double Counter le 5 octobre 2026.
Comment Double Counter a été piraté
Double Counter est exploité par la société parisienne Tellter, qui édite aussi Doogle, un service de recherche de comptes. Selon le rapport de l'entreprise, l'attaquant est entré le 4 octobre par un ancien serveur resté en service, qui faisait tourner un logiciel de tableaux de bord vulnérable. Il a ensuite atteint l'infrastructure cloud de l'entreprise.
Pendant l'attaque, il a pris le contrôle du bot pour publier des liens dans une cinquantaine de grands serveurs Discord. Il a aussi copié environ 12 Go d'une base de données. Une clé de paiement volée a servi à des débits frauduleux sur un autre produit de l'entreprise.
Ce que contiennent les données de Double Counter
Les personnes touchées sont avant tout des membres de serveurs Discord, dont le compte a été vérifié par le bot. Selon Double Counter, environ 28 millions de comptes Discord sont concernés, avec leur identifiant et leur pseudo. Environ 27 millions de ces comptes sont associés à une adresse IP et à une localisation approximative, qui peut aller jusqu'à la ville et au code postal.
Ce sont des comptes et non des personnes : le nombre de personnes concernées, et parmi elles celles qui résident en France, n'est pas connu.
Environ un million d'adresses e-mail ont aussi été copiées. Elles appartiennent surtout à des utilisateurs de Doogle, mais aussi à des gestionnaires de serveurs, à des clients et à des annonceurs. L'entreprise précise que les mots de passe Discord et les données de carte bancaire ne figuraient pas dans la base touchée.
Une diffusion publique que le rapport ne mentionne pas
Un jeu de données présenté comme issu de cet incident a depuis été diffusé publiquement. Il porte sur environ 275 000 adresses e-mail uniques associées à des pseudos Discord. Pour une partie des abonnés payants, il comprend aussi un nom complet, un pays et un code postal. Le rapport de Double Counter ne parle pas de cette diffusion.
Le lien entre un pseudo Discord, une adresse e-mail, une adresse IP et une localisation permet de lever l'anonymat de comptes que leurs titulaires croyaient discrets. Les adresses e-mail associées aux pseudos peuvent aussi servir à des messages frauduleux crédibles au nom de Double Counter ou de Doogle.
Double Counter a notifié la CNIL le 5 octobre 2026. L'entreprise annonce une plainte pénale en France et des poursuites aux États-Unis.
Données concernées :
- Identifiants et pseudos Discord
- Adresses e-mail
- Noms complets d'une partie des abonnés payants
- Adresses IP
- Localisation approximative (pays, ville, code postal)
- Informations techniques sur le navigateur
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise