

Les clients qui ont un compte sur la boutique en ligne d'Al Bayyinah sont concernés par une fuite de données. La librairie les a informés par courriel d'un incident de sécurité : un tiers non autorisé a eu accès à son site et à sa base de données jusqu'au 1er octobre 2026.
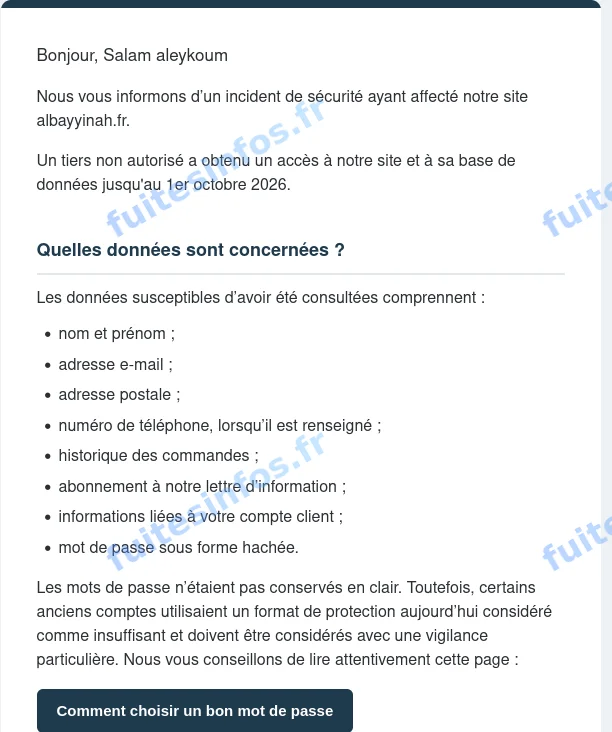
Courriel adressé par Al Bayyinah à ses clients après l'incident.
Al Bayyinah est une librairie installée à Argenteuil, dans le Val-d'Oise, spécialisée dans les livres et la culture musulmane. Elle vend aussi ses ouvrages et ses produits en ligne, sur son site albayyinah.fr, où les clients créent un compte pour passer commande et peuvent s'abonner à sa lettre d'information.
Ce que la cyberattaque d'Al Bayyinah a pu exposer
Selon le courriel envoyé aux clients, les informations susceptibles d'avoir été consultées lors de ce piratage sont celles que la boutique conserve sur chaque client : nom et prénom, adresse e-mail, adresse postale et numéro de téléphone, pour ceux qui l'avaient renseigné. S'y ajoutent l'historique des commandes, l'abonnement à la lettre d'information et les informations liées au compte client.
Les mots de passe des comptes font aussi partie des données concernées. La librairie précise qu'ils n'étaient pas conservés en clair, mais sous une forme protégée. Elle ajoute que certains anciens comptes utilisaient un format de protection aujourd'hui jugé insuffisant, et invite ses clients à la vigilance sur ce point.
Le nombre de clients concernés n'est pas connu. La date à laquelle l'accès a commencé ne l'est pas non plus : seule sa fin, au 1er octobre 2026, est indiquée.
Pourquoi ces données exposent les clients de la librairie
Prises ensemble, ces informations permettent de savoir qui a acheté quoi à la librairie, et à quelle adresse. Un escroc peut s'en servir pour envoyer un faux message au nom d'Al Bayyinah, qui citerait une commande réelle pour paraître crédible et inciter à cliquer sur un lien ou à saisir son mot de passe.
Pour les titulaires des comptes les plus anciens, la faiblesse de protection signalée par la librairie ajoute un risque : un mot de passe retrouvé pourrait être essayé sur d'autres services où il aurait été réutilisé.
Données concernées :
- Nom et prénom
- Adresse e-mail
- Adresse postale
- Numéro de téléphone (lorsqu'il est renseigné)
- Historique des commandes et abonnement à la lettre d'information
- Informations du compte client
- Mot de passe sous forme hachée (format insuffisant pour certains anciens comptes)
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise