

Les personnes qui ont écrit à Biocorp par le formulaire de contact de son site, fin août 2026, sont concernées par une cyberattaque que l'entreprise a rendue publique. Le fabricant de dispositifs médicaux connectés, installé à Issoire (Puy-de-Dôme) et filiale du groupe Novo Nordisk, indique que son site institutionnel a été piraté le 22 août 2026, puis que l'incident a été détecté et résolu le 24 août.
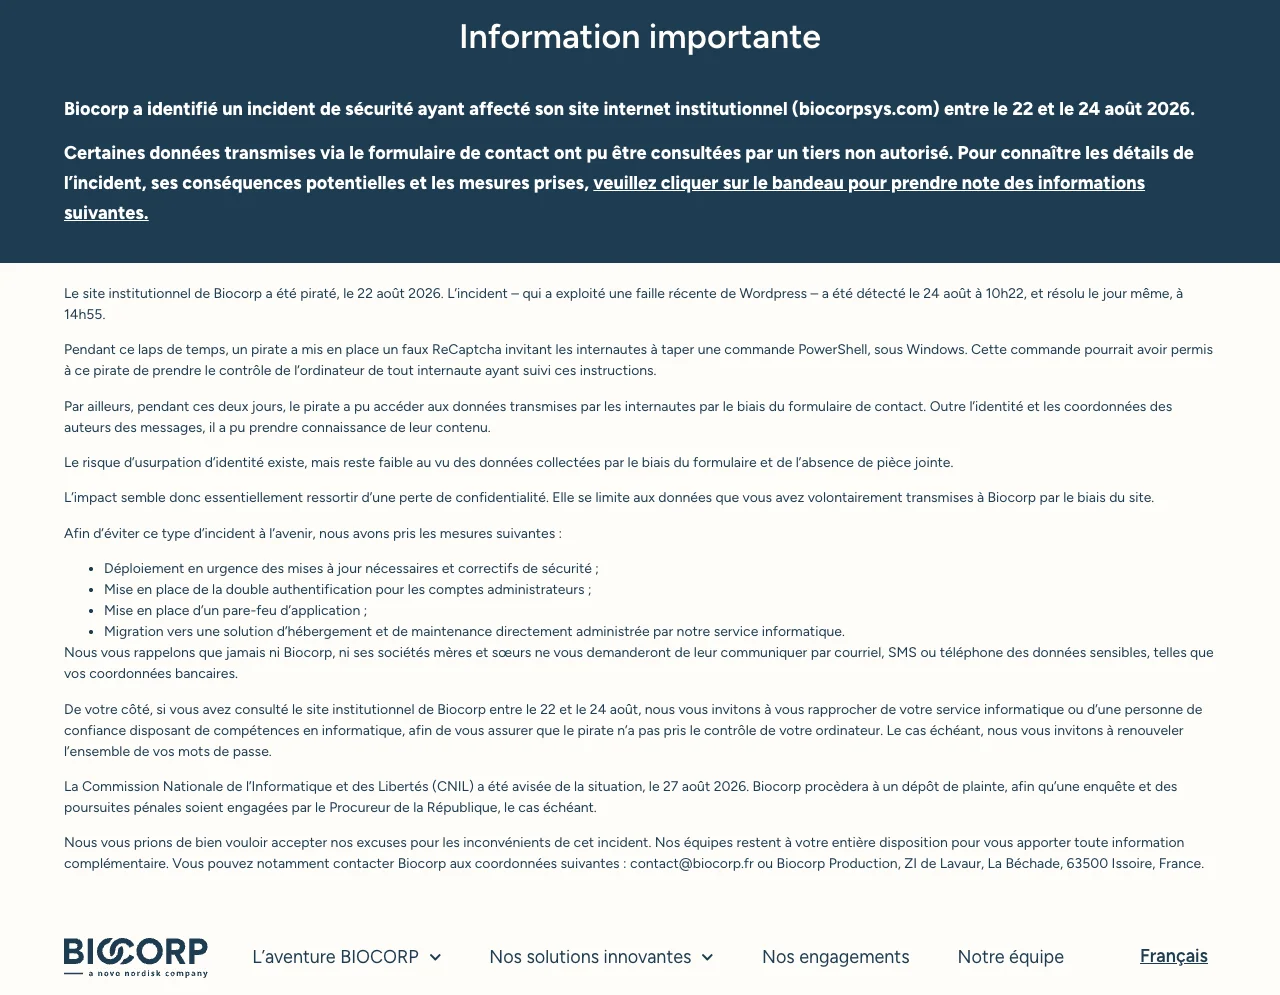
Avis publié par Biocorp sur son site, constaté en ligne le 7 octobre 2026.
Ce que le piratage du site de Biocorp a exposé
Selon Biocorp, le pirate a exploité une faille récente de WordPress, le logiciel qui fait fonctionner le site. Pendant ces deux jours, il a pu accéder aux messages envoyés par le formulaire de contact : l'identité et les coordonnées de leurs auteurs, ainsi que le contenu des messages. Ces messages ne comportaient pas de pièce jointe. Les personnes concernées sont donc celles qui ont pris contact avec l'entreprise par ce biais, quelle que soit la raison de leur demande.
L'entreprise ne communique aucun nombre de personnes concernées, et elle écrit que le pirate « a pu » accéder à ces messages. Le contenu d'un message libre peut toutefois en dire long sur son auteur et sur la raison de sa démarche, ce qui donne à un fraudeur de quoi rédiger une fausse réponse crédible au nom de Biocorp.
Un faux contrôle ReCaptcha visait aussi les visiteurs
Biocorp signale un second volet. Pendant la même période, un faux contrôle ReCaptcha, du type de ceux qui demandent de prouver qu'on n'est pas un robot, invitait les visiteurs sous Windows à taper une commande PowerShell. Selon l'entreprise, cette commande pourrait avoir permis au pirate de prendre le contrôle de l'ordinateur des internautes qui ont suivi ces instructions. Ce volet ne concerne donc pas seulement les personnes qui ont écrit à Biocorp, mais tous ceux qui ont consulté le site entre le 22 et le 24 août 2026. Biocorp ne dit pas combien de visiteurs ont vu ce faux contrôle, ni si des ordinateurs ont effectivement été compromis.
L'entreprise indique avoir avisé la CNIL le 27 août 2026 et annonce un dépôt de plainte. Elle conseille aux personnes qui ont consulté le site entre le 22 et le 24 août de faire vérifier leur ordinateur et, le cas échéant, de renouveler leurs mots de passe.
Données concernées :
- Nom et prénom des auteurs de messages
- Coordonnées, dont l'adresse email
- Contenu des messages envoyés par le formulaire de contact
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise