

Les professionnels et les particuliers qui ont tenté de se connecter à une application liée au registre des sûretés mobilières d'Infogreffe pourraient voir leur adresse e-mail exposée. Selon la revendication publiée le 10 octobre 2026 sur un forum cybercriminel, un acteur affirme avoir compromis le site du groupement d'intérêt économique des greffes des tribunaux de commerce et annonce 3 708 531 lignes de données.
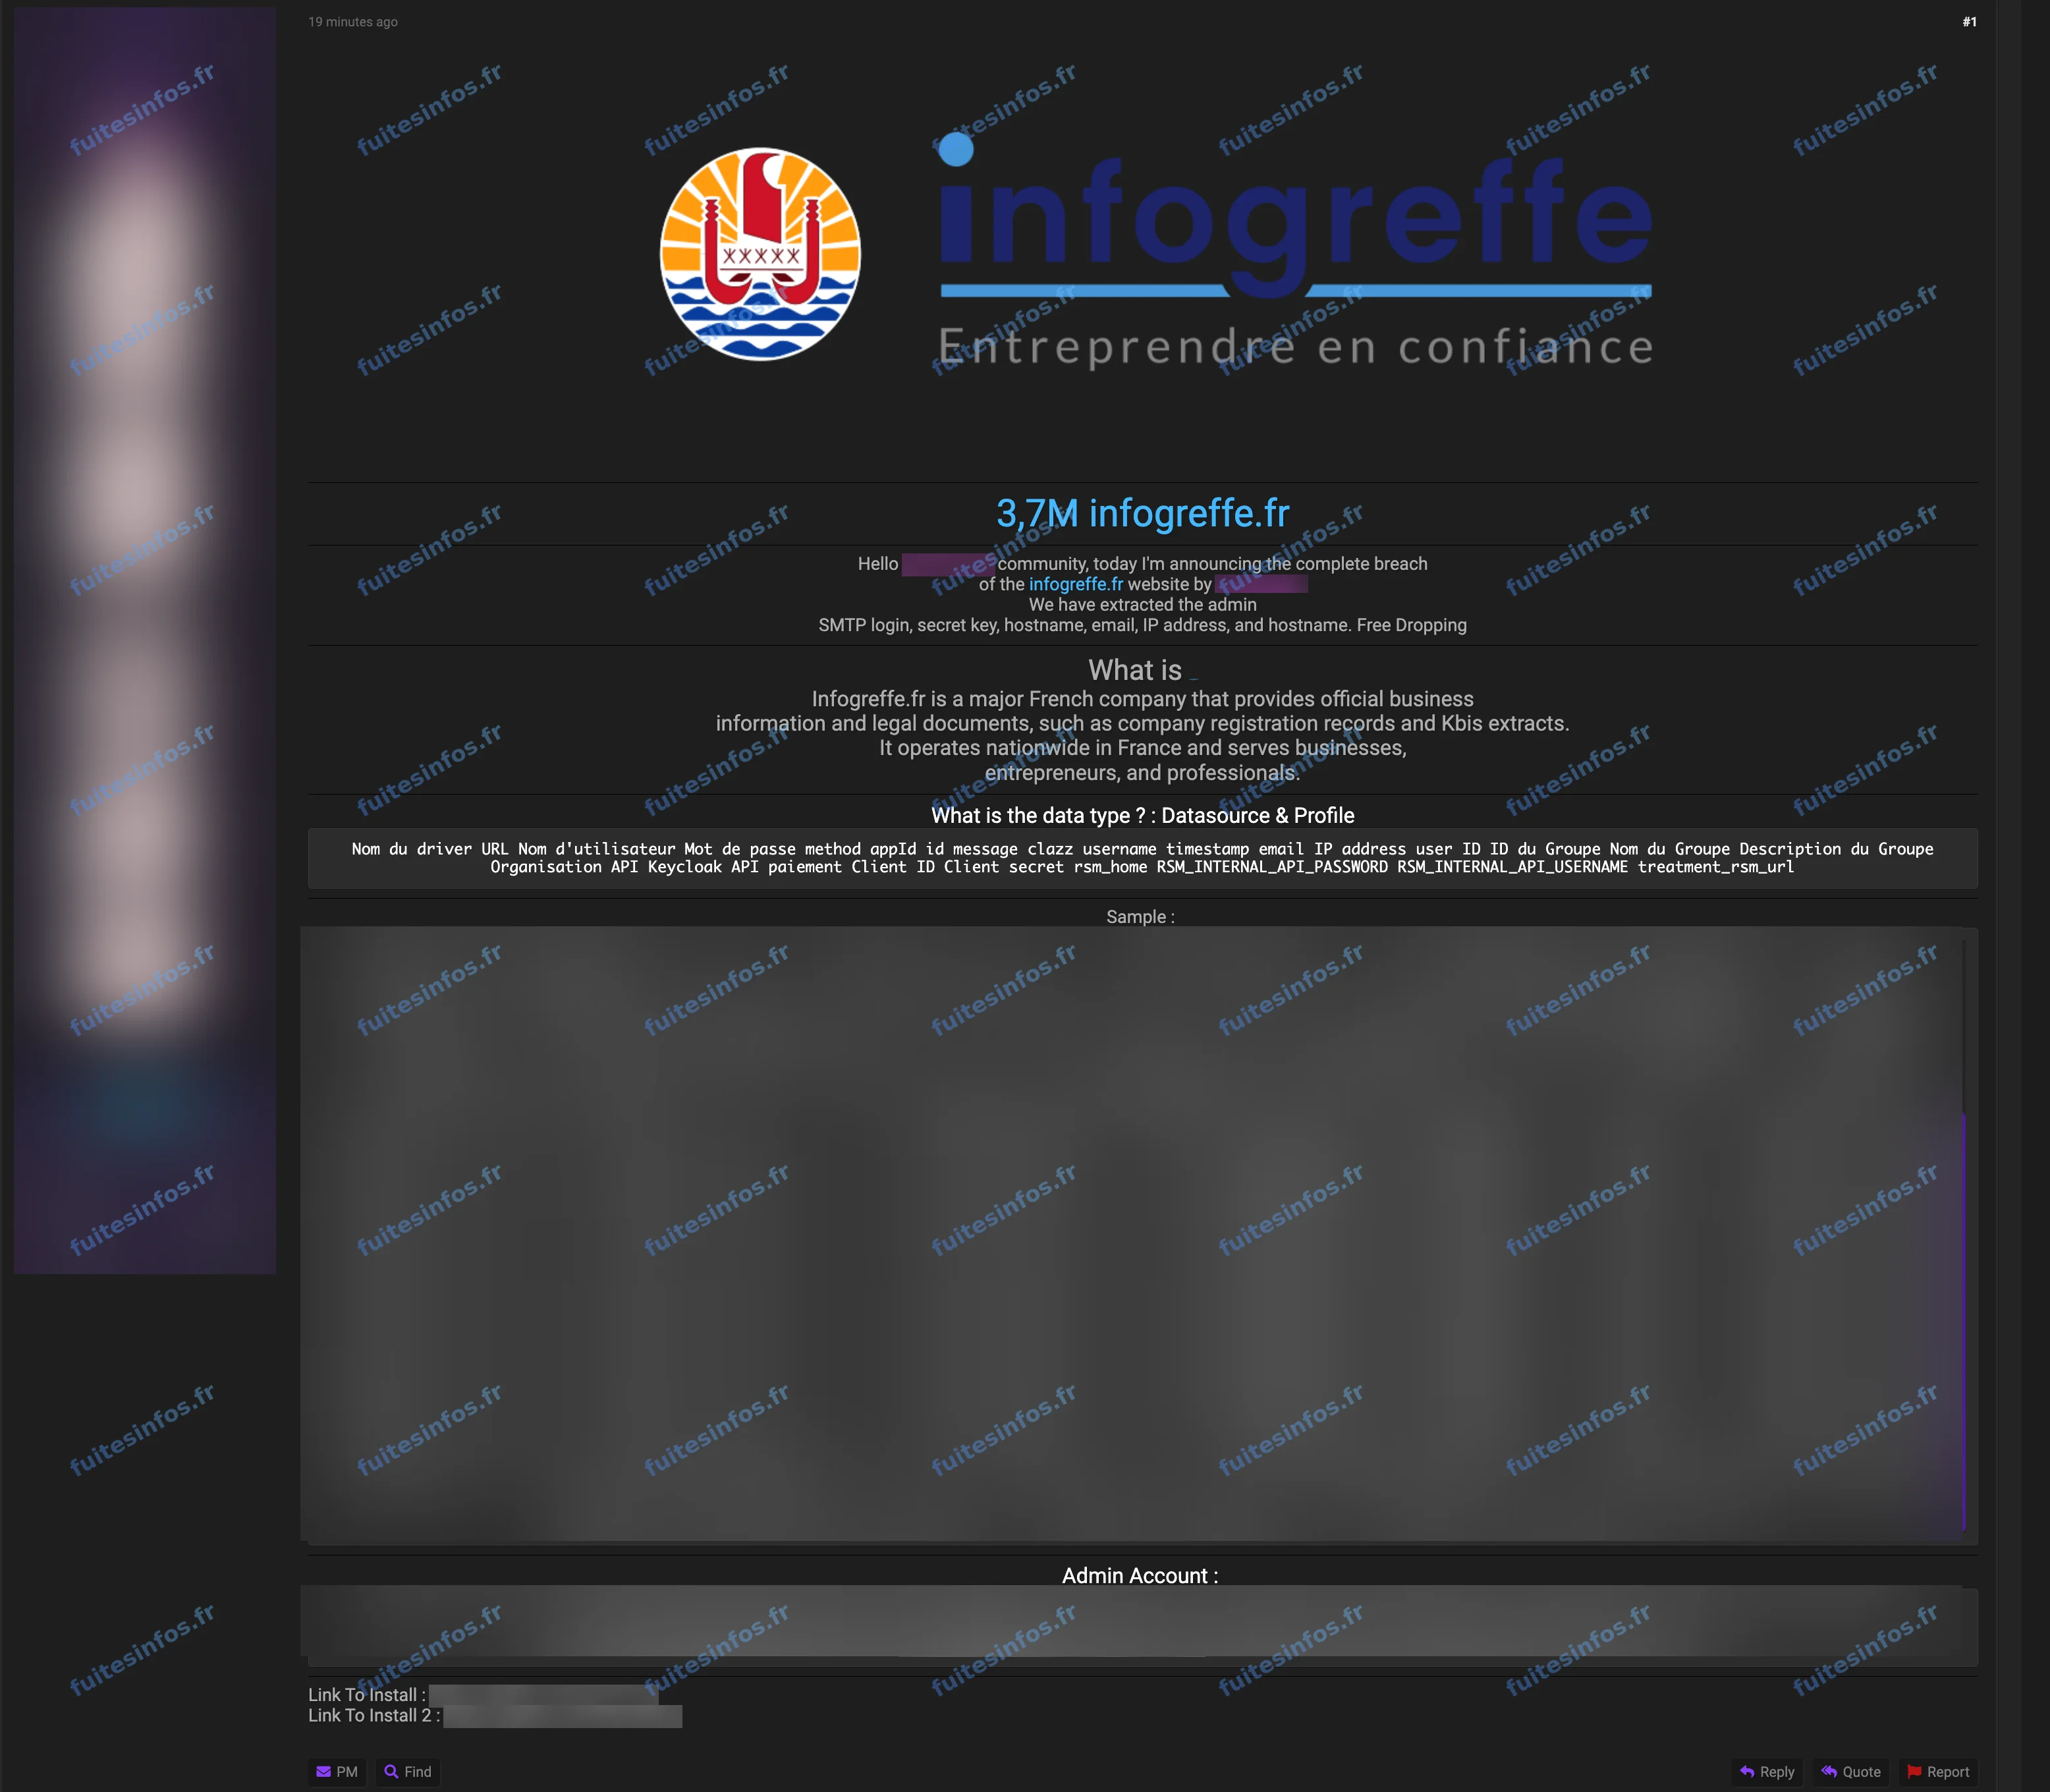
Publication du 10 octobre 2026 sur un forum cybercriminel.
Ce que l'acteur affirme avoir obtenu sur Infogreffe
Infogreffe diffuse l'information légale des greffes des tribunaux de commerce : registre du commerce, extraits Kbis, actes. L'acteur présente son opération comme une compromission complète du site. Le dépôt contiendrait des paramètres de connexion à des bases de données, des identifiants de messagerie, des clés secrètes et des profils d'utilisateurs, et serait proposé au téléchargement gratuit sur le forum. Rien de cela n'est confirmé à ce stade.
Ce que montre l'échantillon analysé
L'échantillon analysé par Fuites Infos contient environ un millier d'événements distincts d'un journal d'audit applicatif associé au registre des sûretés mobilières, répétés à l'identique plus de 400 fois. Il ne contient aucune valeur de mot de passe, de clé ni de paramètre de connexion, seulement des noms de paramètres. Le journal court du 24 juillet au 10 octobre 2026, jour de la publication.
Les données personnelles qu'il porte comprennent 244 adresses e-mail distinctes, saisies comme identifiant lors de tentatives de connexion, et quelques identifiants saisis qui ne ressemblent pas à des adresses. Chaque tentative est accompagnée de l'adresse IP et de l'horodatage. Le nombre de personnes concernées par le dépôt annoncé n'est pas établi.
Pourquoi ces adresses peuvent servir à l'arnaque
Une adresse e-mail associée à une tentative de connexion à un service des greffes suffit à fabriquer un message crédible. Un fraudeur peut se faire passer pour Infogreffe ou pour un greffe afin d'inciter à cliquer sur un lien ou à saisir des identifiants. À ce stade, Infogreffe n'a rien confirmé publiquement.
Données concernées :
- Adresses e-mail saisies comme identifiant de connexion
- Adresses IP et horodatages des tentatives de connexion
- Identifiants de connexion saisis
Données annoncées non vérifiées :
- Paramètres de connexion à des bases de données
- Identifiants de messagerie
- Clés secrètes
- Profils d'utilisateurs
Mentions :
Statut Fuites Infos : Revendiquée