

Les utilisatrices et utilisateurs de Le Closet sont concernés par une fuite de données liée à deux incidents de sécurité survenus en août 2026. Le service français de location de vêtements par abonnement en a informé une partie de ses utilisateurs par courriel le 26 octobre 2026, après plusieurs semaines d'analyse menées avec un cabinet spécialisé.
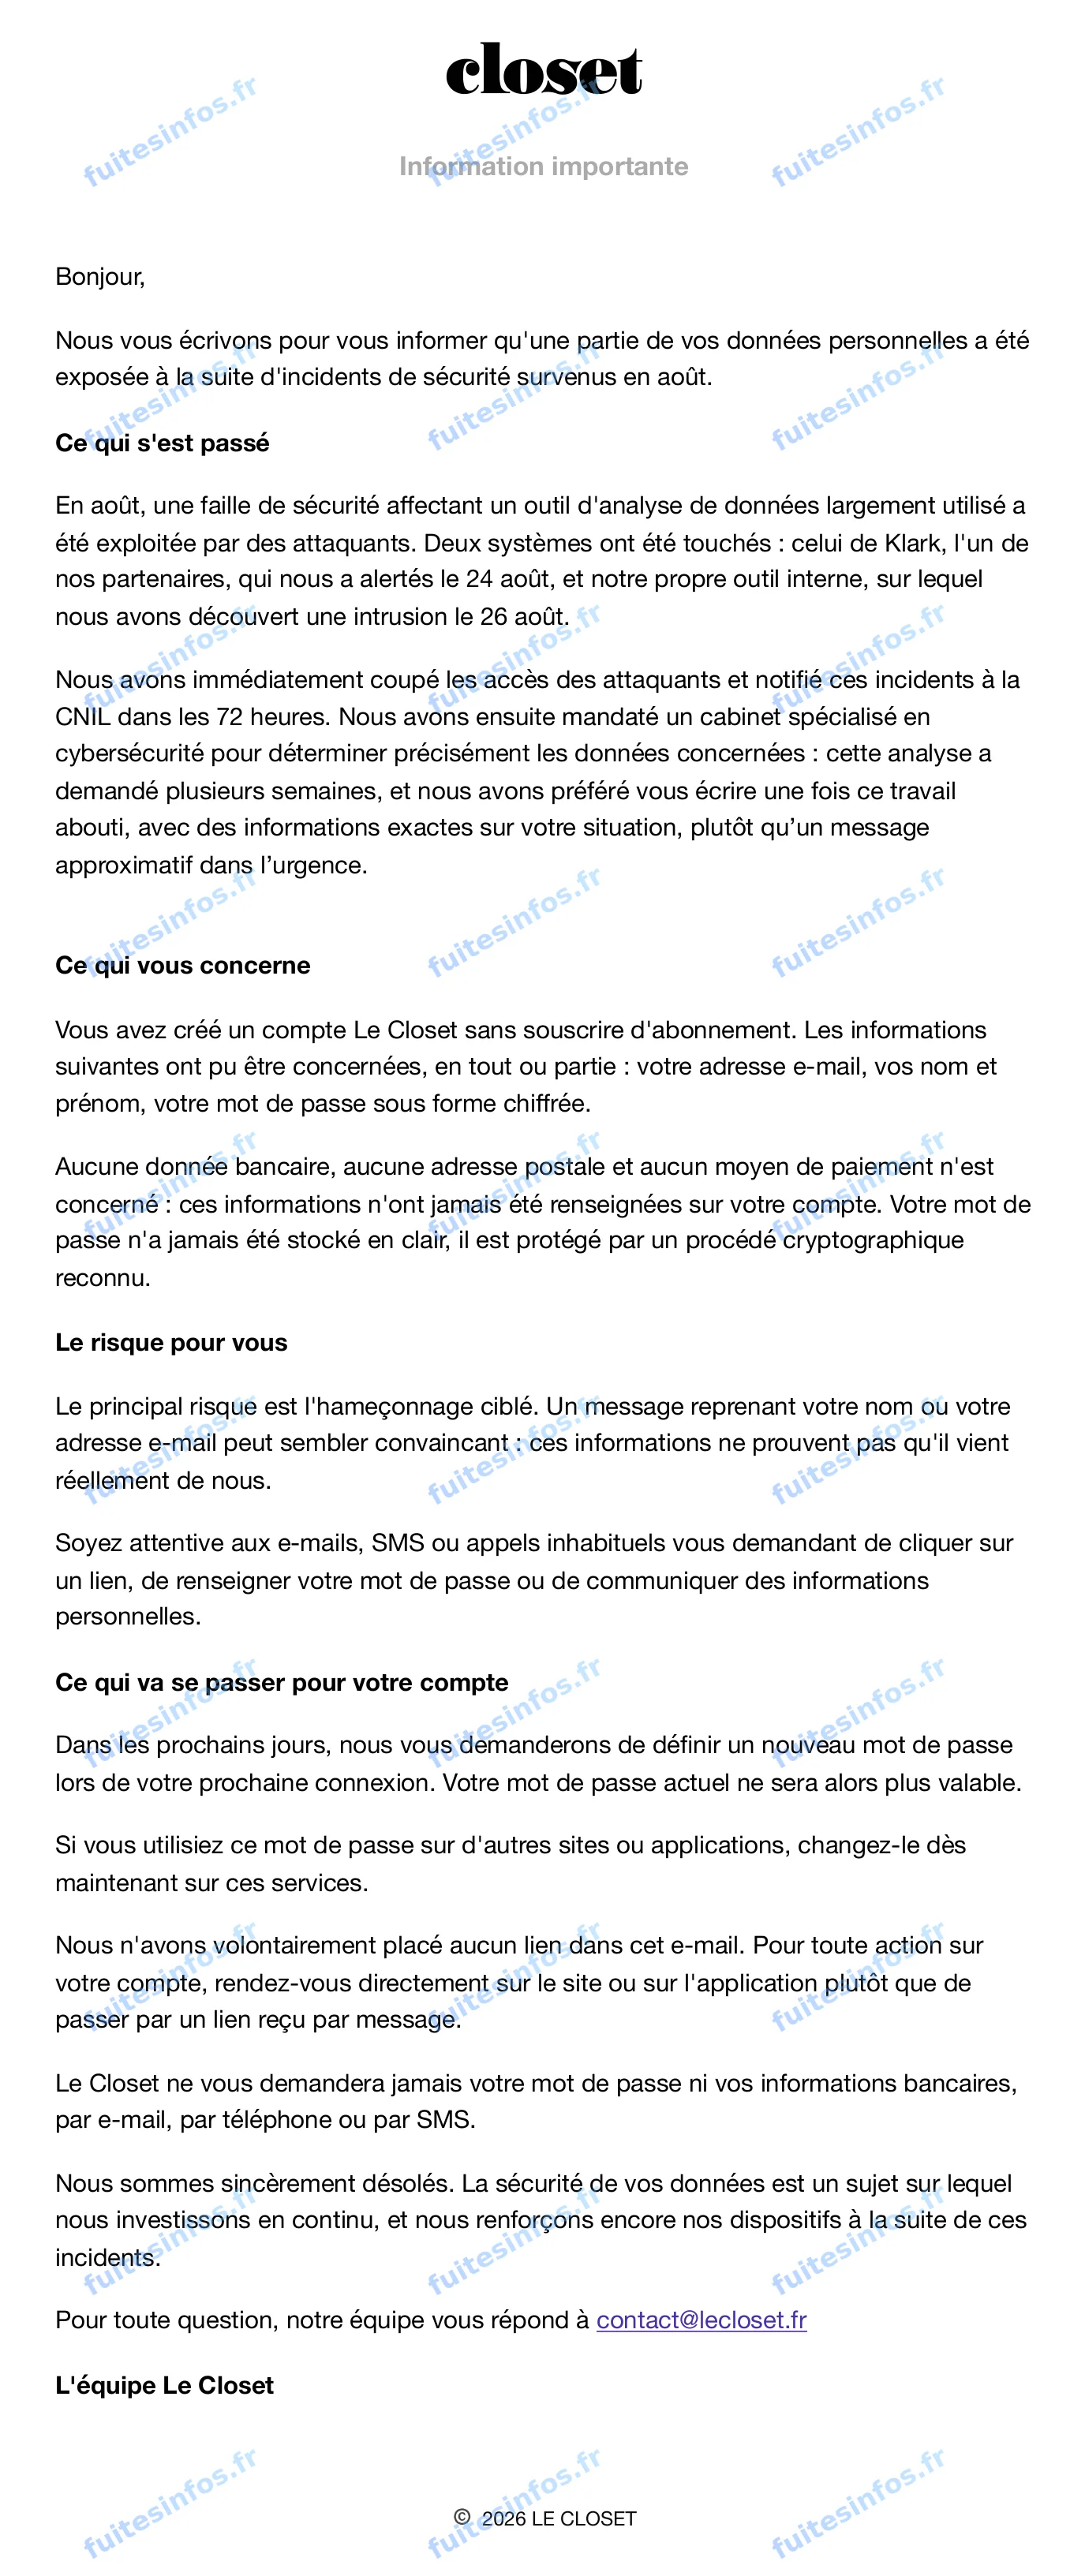
Courriel de notification envoyé par Le Closet le 26 octobre 2026.
Ce que Le Closet a annoncé à ses utilisateurs
Selon le courriel de l'entreprise, une faille affectant un outil largement utilisé, que Le Closet ne nomme pas, a été exploitée par des attaquants. Deux systèmes ont été touchés : celui de son partenaire Klark, éditeur d'une plateforme d'intelligence artificielle pour le service client, qui l'a alertée le 24 août, et un outil interne de Le Closet, sur lequel une intrusion a été découverte le 26 août.
Pour les personnes qui ont créé un compte sans souscrire d'abonnement, Le Closet indique que l'adresse e-mail, le nom, le prénom et le mot de passe, stocké sous forme chiffrée, ont pu être concernés, en tout ou partie. L'entreprise précise qu'aucune donnée bancaire, aucune adresse postale et aucun moyen de paiement ne sont concernés pour ces comptes, et elle n'a pas communiqué de nombre de personnes touchées. Elle dit avoir coupé les accès des attaquants, notifié la CNIL dans les 72 heures, et annonce qu'un nouveau mot de passe sera demandé dans les prochains jours, à la prochaine connexion.
Les échanges du service client de Le Closet dans le piratage de Klark
Le piratage de Klark avait été revendiqué le 23 août 2026 sur un forum cybercriminel, avec un dépôt proposé au téléchargement. Selon l'analyse de Fuites Infos, ce dépôt contient plus de 28 000 tickets du service client de Le Closet, écrits entre février 2025 et le 22 août 2026. Ces échanges portent sur des commandes, des abonnements, des retours et des remboursements. Une partie d'entre eux contient des adresses e-mail, des numéros de téléphone ou des adresses postales de clients. Le dépôt contient aussi les accès de huit salariés de Le Closet à la console de Klark et des clés d'intégration de son service client, sans IBAN ni numéro de carte bancaire relevé dans les messages.
Pour les clientes et clients qui ont un jour écrit au service client, le risque tient surtout au contexte : un faux message reprenant une vraie commande, un retour ou une demande de remboursement peut sembler venir de Le Closet. L'entreprise rappelle elle-même qu'elle ne demande jamais de mot de passe ni d'information bancaire par e-mail, par téléphone ou par SMS.
Données concernées :
- Adresse e-mail, nom et prénom (comptes créés sans abonnement, selon Le Closet)
- Mot de passe stocké sous forme chiffrée (selon Le Closet)
- Numéros de téléphone et adresses postales présents dans des échanges du service client
- Tickets et contenu d'échanges avec le service client (commandes, abonnements, retours, remboursements)
- Accès de salariés à l'outil de support et clés d'intégration
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise