

Les utilisateurs de LocService, plateforme française de location et de colocation entre particuliers, ont été informés par courriel d'une intrusion dans les systèmes du site. Selon l'entreprise, un tiers a copié une partie de ses bases de données, y compris des messages échangés entre utilisateurs. Le site d'information Android MT a relayé ce courriel le 19 novembre 2026.
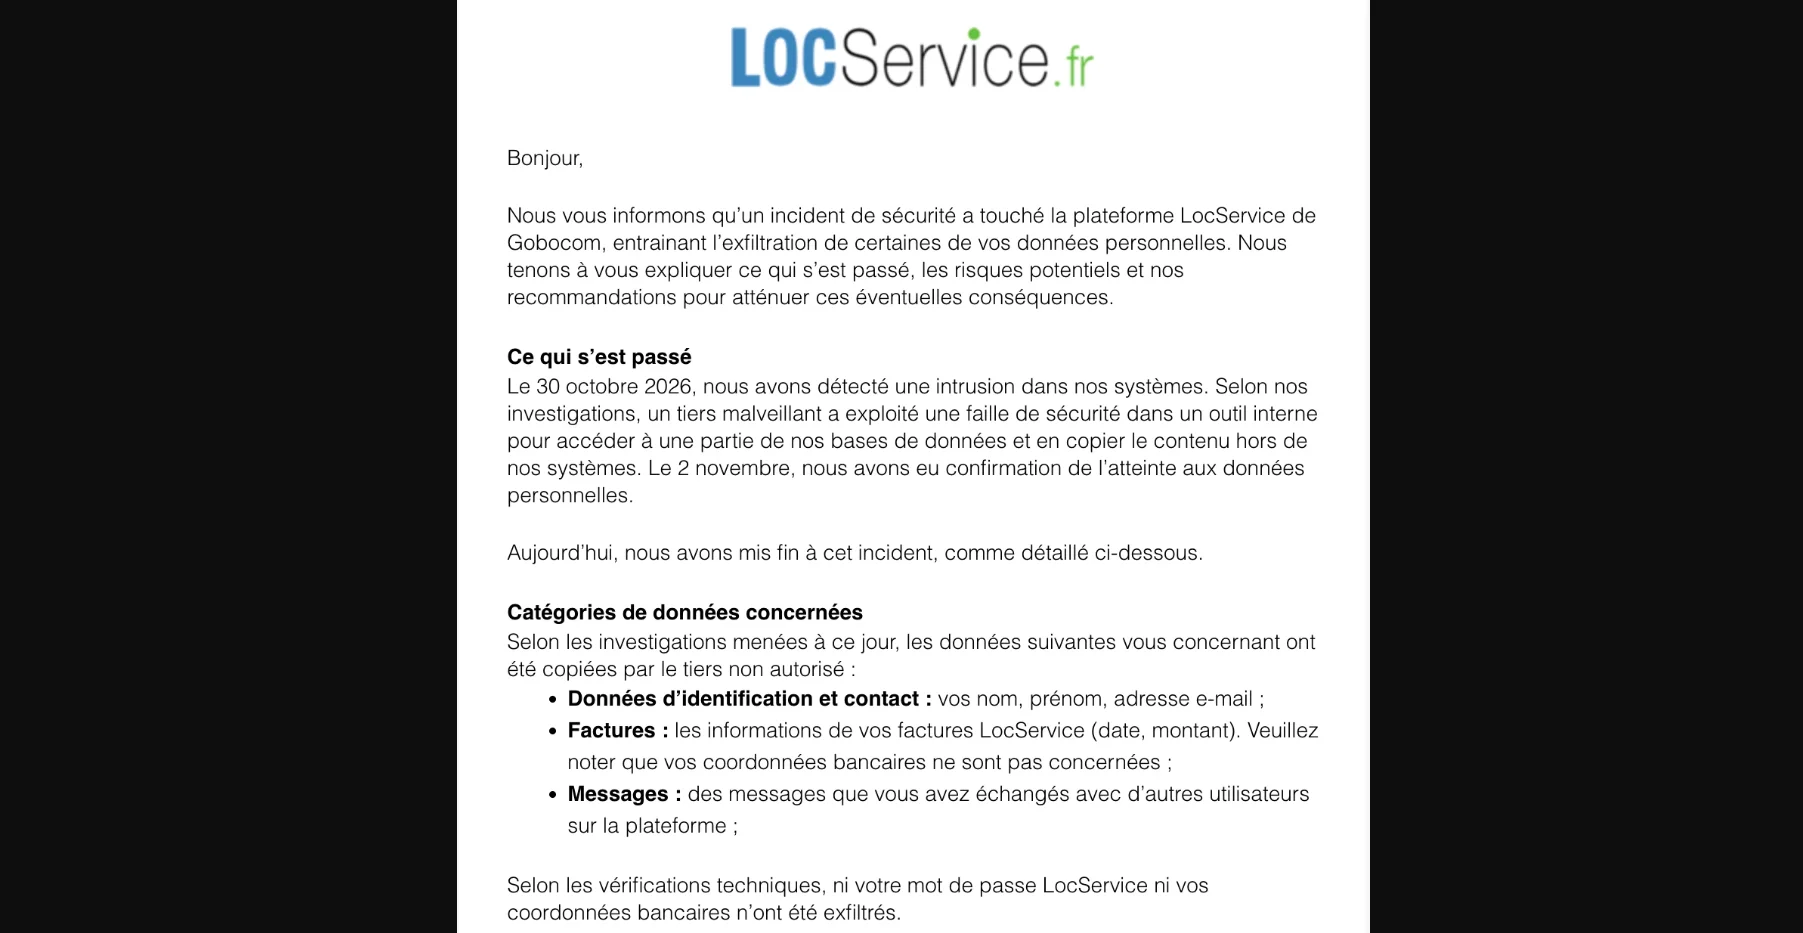
Courriel adressé par LocService à ses utilisateurs, relayé le 19 novembre 2026.
Ce que LocService dit du piratage
LocService est éditée par Gobocom, une société installée à Vannes. Selon l'entreprise, l'intrusion a été détectée le 30 octobre 2026. D'après ses investigations, un tiers malveillant a exploité une faille de sécurité dans un outil interne. Il a pu accéder à une partie des bases de données de la plateforme et en copier le contenu. LocService dit avoir eu confirmation de l'atteinte aux données personnelles le 2 novembre.
Selon Android MT, l'entreprise dit avoir coupé les accès de l'attaquant, mis à jour la plateforme, vérifié ses serveurs et changé des mots de passe. Toujours selon Android MT, elle indique avoir notifié l'incident à la CNIL et porté plainte auprès du procureur de la République. Le nombre de personnes concernées n'est pas communiqué.
Les données des utilisateurs de LocService concernées
D'après les investigations de l'entreprise à la date du courriel, les données copiées portent d'abord sur l'identité et les coordonnées des utilisateurs : nom, prénom et adresse électronique. Elles comprennent aussi les informations de leurs factures LocService, à savoir la date et le montant. S'y ajoutent des messages échangés avec d'autres utilisateurs de la plateforme.
LocService indique que, selon ses vérifications techniques, ni les mots de passe ni les coordonnées bancaires n'ont été exfiltrés.
Pourquoi ces messages sont sensibles
Sur une plateforme de location entre particuliers, les messages échangés peuvent porter sur une recherche de logement en cours. Associés au nom et à l'adresse électronique de leur auteur, ils pourraient permettre d'écrire à un utilisateur en reprenant le contexte réel de cette recherche. Un faux message de bailleur ou un faux courriel au nom de LocService pourrait alors paraître crédible. Au 20 novembre 2026, aucune revendication ni publication des données n'est connue.
Données concernées :
- Nom et prénom
- Adresse électronique
- Date et montant des factures LocService
- Messages échangés avec d'autres utilisateurs de la plateforme
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise